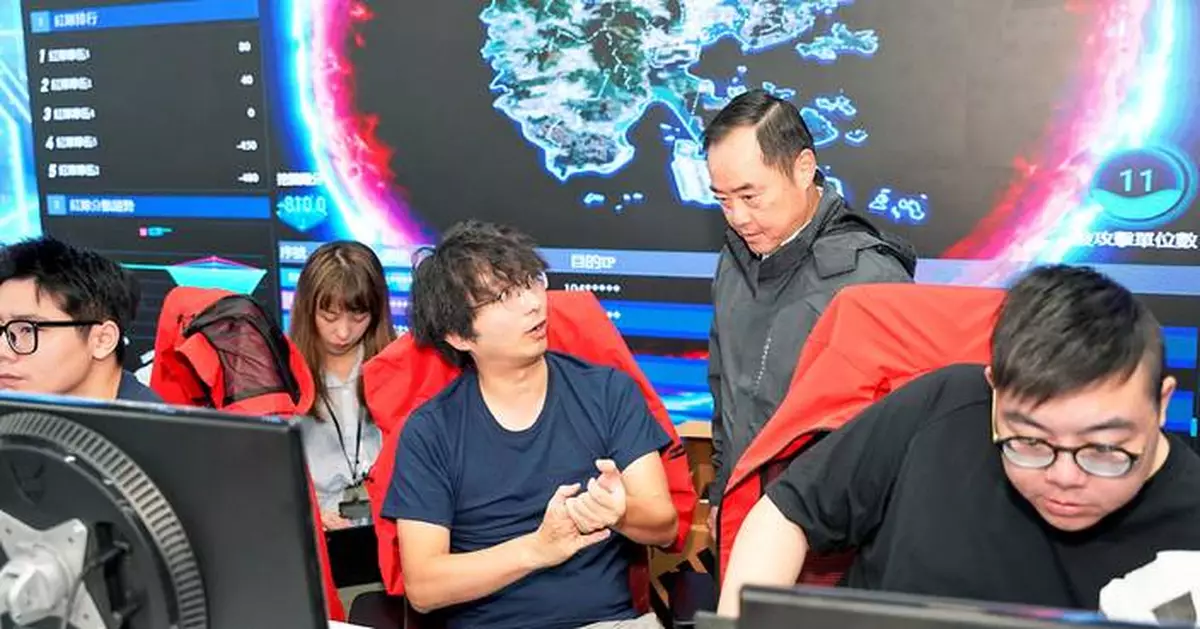
由數字辦統籌主辦,警務處網絡安全及科技罪案調查科等協辦的首次香港網絡安全攻防演練17日結束。
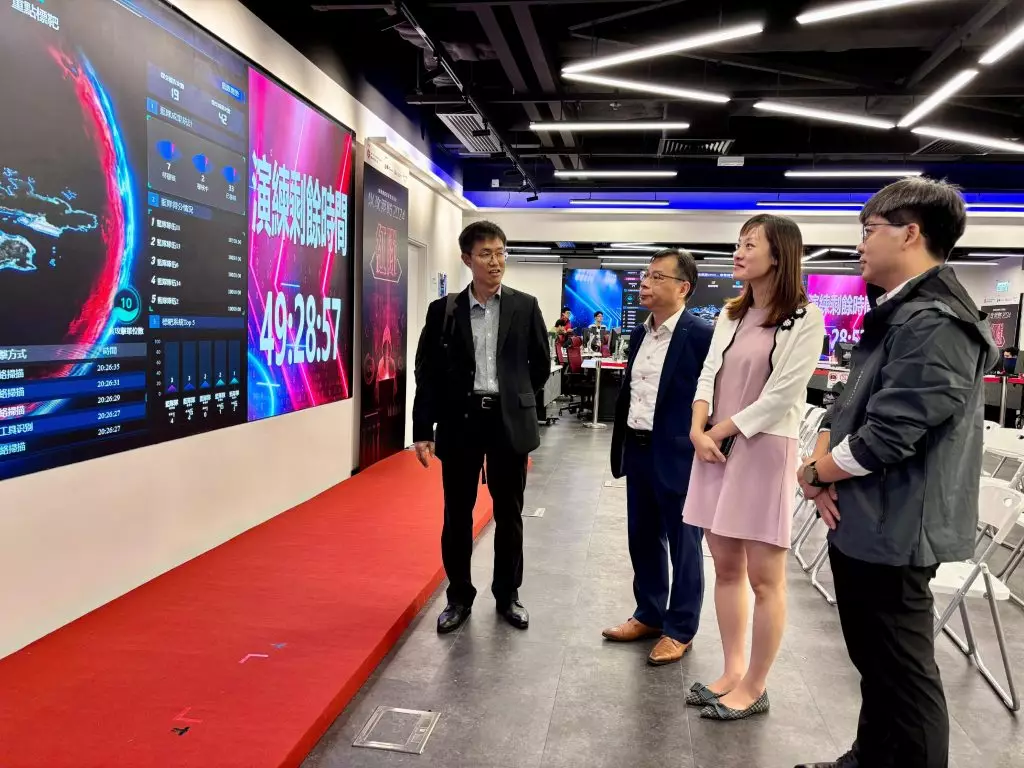
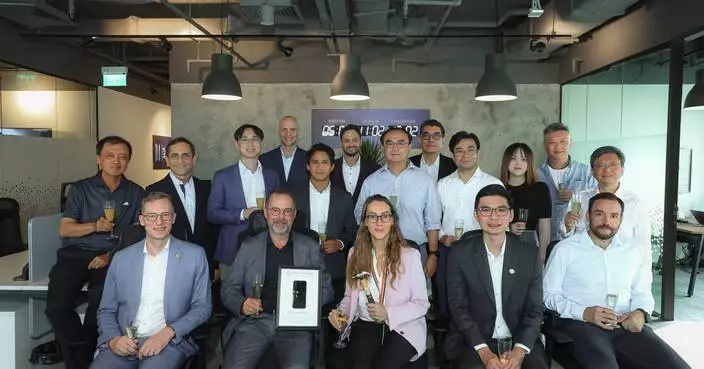
「香港網絡安全攻防演練--以攻築防2024」圓滿結束。政府新聞處圖片
今次演練邀請了不同政府部門和公共機構一同參與,實測政府部門和公共機構的防禦能力,同時對相關系統進行深度檢驗和查找安全漏洞,以攻築防。由網絡安全業界專家和學界組成5隊飾演攻擊者「紅隊」,而包括政府部門和公共機構的12隊防守方「藍隊」則在日常系統運作的場景防禦紅隊攻擊。
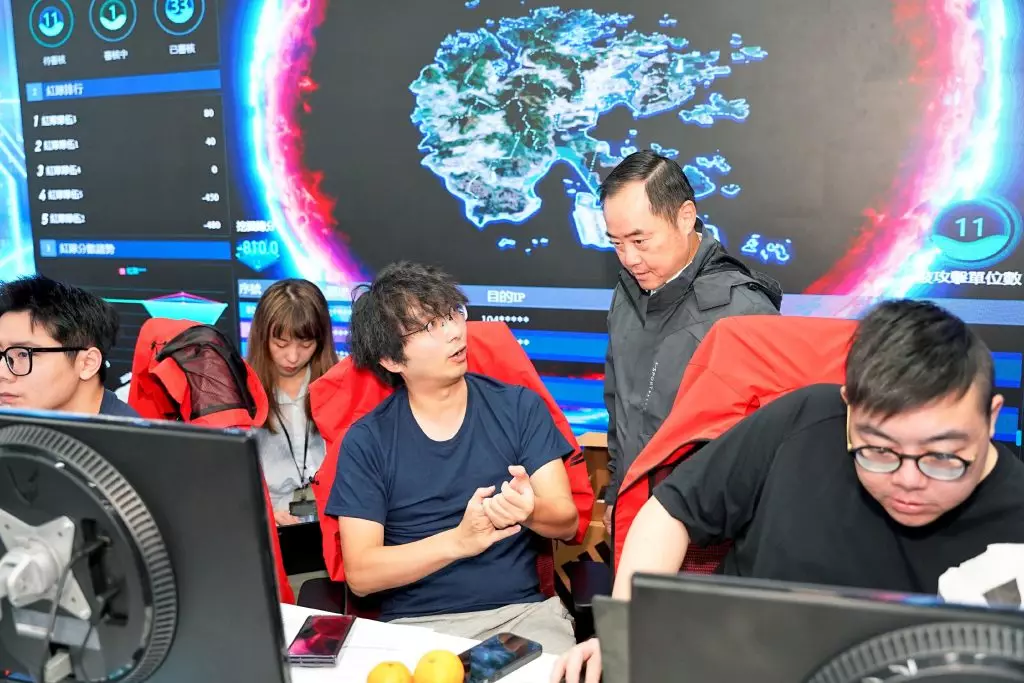
「香港網絡安全攻防演練--以攻築防2024」圓滿結束。政府新聞處圖片
是次演練於前日展開,為期三日兩夜,共60小時,攻擊以點到即止形式進行,所有參與的系統和服務一直運作正常。相關演練的發現和報告會提供予負責營運系統的個別部門和機構,作所需參考和跟進。數字辦亦邀請了未有參與演練的其他政府部門和公共機構作為觀察員,來自超過50個政府部門和公共機構的超過400名代表於演練期間,參與由數字辦安排的場地導賞。
數字辦會繼續與業界籌備連串的網絡安全推廣活動,包括在下月舉辦網絡安全技術論壇2024,以提升社會各界對網絡安全的意識。
日本政府周五發出警告,指網絡攻擊數量不斷增加,且變得更為精密複雜,呼籲各界提高警惕,防範網絡攻擊。
去年成立、旨在防範這類攻擊的國家網絡安全辦公室,已向政府部門發出指示,這些部門會將指示分發予地方公共機構及私營公司。
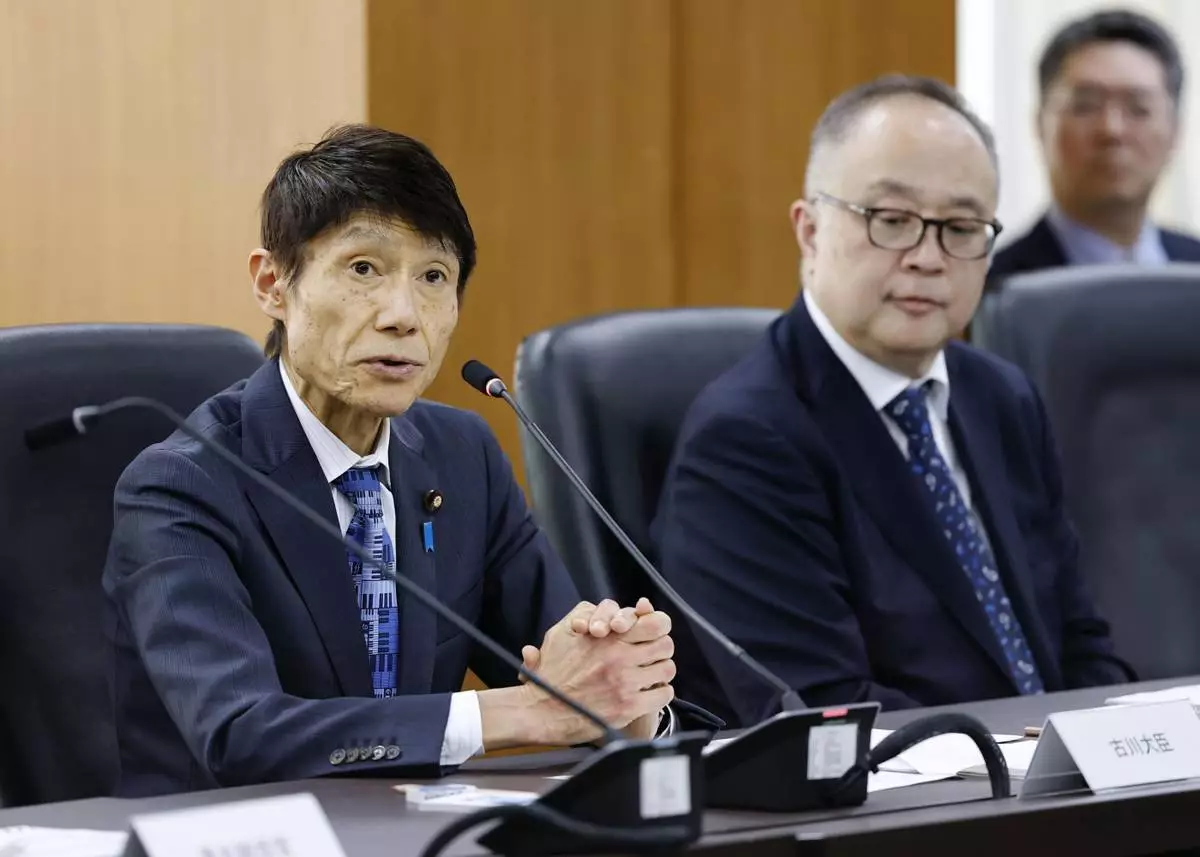
日本數碼轉型大臣古川禎久(左)2026年10月8日周四在日本東京出席跨部門會議。(共同社圖片/美聯社) AP圖片
指示內容包括確保更新安全防護、使用高強度密碼,以及加強整個供應鏈的網絡安全防護。辦公室亦警告,攻擊者曾假扮防範網絡攻擊,並指人工智能的應用令漏洞變得複雜。
多間日本主要公司,包括羅森便利店、大和證券及二手零售商BookOff,均報告客戶數據洩漏。上月,共享汽車服務Times Car遭受網絡攻擊,洩漏約660萬個會員帳戶資料。
根據《讀賣新聞》及總部設於東京的網絡安全公司Trend Micro本周發布的一項研究,這次攻擊今年已超500宗。
去年有473宗,2024年則有503宗,意味今年幾乎肯定會創下新紀錄。
洩漏的資料涉及護照及駕駛執照資料、聯絡方式及信用卡。
數碼轉型大臣古川禎久本周向記者表示:「攻擊正變得愈來愈精密複雜。」
古川禎久說:「每個人都必須提高警惕,自行保護個人資料。」
(美聯社)