瑞典周三表示,一個與俄羅斯安全及情報部門有關連的親俄組織,去年曾對當地一間供暖廠發動網絡攻擊。此前,波蘭、挪威、丹麥及拉脫維亞官員已警告,俄羅斯正攻擊歐洲各地的關鍵基礎設施。
瑞典民防部長卡爾-奧斯卡·博林(Carl-Oskar Bohlin)首次公開提及該次襲擊,指出目標是瑞典西部一間供暖廠,但攻擊最終失敗。他未有透露更多詳情。

檔案圖片:2024年10月8日,瑞典民防部長卡爾-奧斯卡·博林在瑞典斯德哥爾摩展示新版小冊子《如果危機或戰爭來臨》。 (美聯社圖片/Claudio Bresciani/TT News Agency) AP圖片
博林將此與去年12月波蘭發生的事件作比較,當時協調一致的網絡攻擊,擊中了為近50萬用戶供暖的熱電聯產廠,以及風力及太陽能發電場。波蘭其後表示,有證據顯示黑客「直接與俄羅斯情報部門有關」。
博林稱,瑞典和波蘭的網絡攻擊均針對控制關鍵基礎設施的系統,可能對社會造成嚴重後果。
他形容這些襲擊顯示俄羅斯正從事具風險且魯莽的行為。
自2022年2月莫斯科全面入侵烏克蘭以來,美聯社(The Associated Press)追蹤到歐洲各地逾150宗破壞及惡意活動事件,西方官員認為這些事件與俄羅斯有關。官員指出,這些襲擊的目標是削弱對烏克蘭的支持,在歐洲社會散播恐懼和不和,並耗盡調查資源。
克里姆林宮此前否認在歐洲各地發動任何形式的破壞行動。
丹麥官員在12月表示,俄羅斯於2024年對一間水務公司發動的網絡攻擊,導致部分房屋停水;而在8月,挪威警方稱親俄黑客遙距開啟水壩閥門,導致水流出。3月,拉脫維亞國家安全局表示,一列火車及鐵路基礎設施遭為俄羅斯利益行事的人縱火。
(美聯社)
歐洲多間超市連鎖店遭受網絡攻擊,法國數百間分店的冷凍系統受影響,一間主要雜貨店更被迫關閉其在歐美地區的顧客網站。法國財政部長羅蘭·萊斯庫爾周二向國會表示,全國約一萬間超市中,有約七百間受影響。他表示,法國的食物供應並無風險,但承認這次襲擊「觸及國家食物安全的命脈」。
他形容事件是「給所有人的警鐘」。
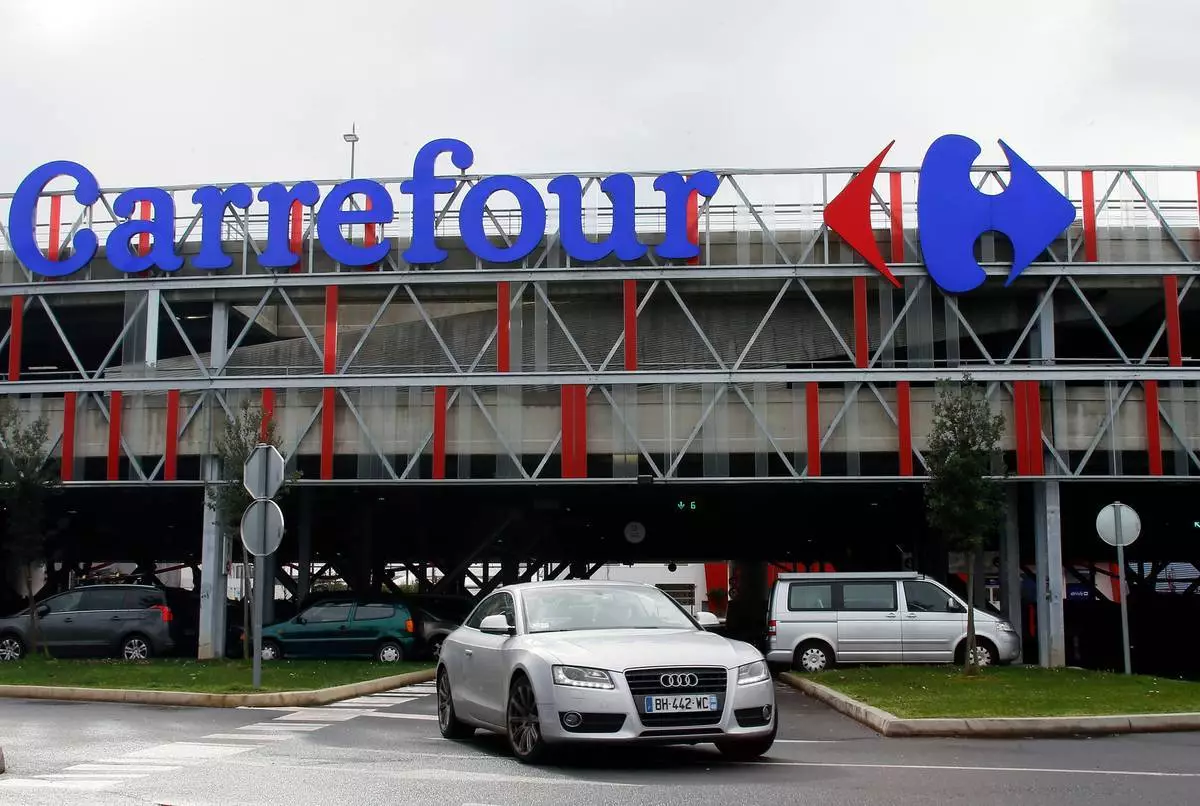
檔案圖片:2018年1月23日,一輛汽車駛離法國西南部昂格萊的家樂福超市。(美聯社圖片/Bob Edme) AP圖片
另外,荷蘭超市巨頭阿霍德德爾海茲周二表示,正努力恢復其因「安全問題」而關閉的系統。該公司指,其在荷蘭的阿爾伯特·海恩、比利時的德爾海茲,以及美國的Stop & Shop、Food Lion和Giant等分店維持營業,但這些品牌的網站周二仍然無法登入。
阿霍德德爾海茲表示,沒有證據顯示客戶或員工資料被盜取。
巴黎檢察官辦公室周二表示,其網絡犯罪部門正調查法國這次大規模襲擊,包括變壞食物造成的損失,以及據報發生的火警。據BFM電視台報道,黑客強行啟動持續解凍循環,並將店內冷凍系統的溫度設定至攝氏50度。
法國超市集團穆斯克泰爾集團在歐洲經營超過四千間分店,該集團表示,旗下三百間互助市場和內托分店受影響。部分冷藏及冷凍食品陳列櫃周二仍無法運作。
法國雜貨連鎖店合作社U的行政總裁多米尼克·謝爾徹表示,該公司二千間分店中有八十間受影響。他在X平台發文指,大部分分店成功避免冷凍系統中斷,但部分則需丟棄食物。
謝爾徹指出:「針對新鮮產品保鮮的關鍵設備進行攻擊,是對法國食物供應鏈的襲擊。這是前所未有、極其嚴重且不可接受的。」
家樂福和莫諾普里超市亦受影響。
法國政府網絡安全機構周二表示,已「注意到多宗入侵事件」,涉及丹麥公司丹佛斯及美國科普蘭生產的冷凍系統遙控模組。
丹佛斯周一表示,大部分受影響的系統均為不再接收軟件或安全更新的舊產品,該公司正與受影響客戶合作,以限制損失。
該公司指:「丹佛斯一直建議客戶,為受支援的系統更新至最新韌體,並在防火牆後運作。」
美國網絡安全公司克拉羅蒂在八月的一份報告中指出,丹佛斯AK-SM 800A和科普蘭XWeb Pro平台存在漏洞,這些平台用於管理超市、倉庫及其他設施的冷凍基礎設施。
例如,克拉羅蒂指出,使用丹佛斯系統的「眾多控制器」可直接從公共互聯網存取,令其完全暴露於網絡攻擊之下。但該公司指出,丹佛斯和科普蘭此後已修復這些漏洞。
科普蘭周二表示,已在「已停產、壽命終結的一代控制器」中發現漏洞,並正與受影響客戶合作。
維珍尼亞聯邦大學國土安全與應急準備學系副教授克里斯托弗·懷特表示,發動此類攻擊「並非太困難」。
懷特指出:「這裏幾乎肯定發生的情況是,這些控制系統被開放予超市使用的更廣泛網絡。」
懷特表示,多年來,針對供水系統、電力基礎設施及其他實體運作的類似攻擊相當普遍,通常來自伊朗及其他國家行為者。夏季期間,明尼蘇達州和密歇根州均報告其州內供水系統遭受網絡攻擊。
懷特指,針對冷凍系統的攻擊並非前所未有。上月,《星條旗報》報道,三個軍事機構正調查美國軍事供應站的冷凍系統故障事件,這些故障在數日內相繼發生。美聯社周二已向美國陸軍刑事調查司令部網絡外勤辦公室留言,就該案件尋求評論。
但懷特表示,法國這次襲擊的規模,以及似乎沒有勒索要求或資料盜竊,令情況不尋常。
周二仍不清楚法國這次網絡攻擊是否涉及人工智能。但伊利諾伊大學格蘭傑工程學院電機及電腦工程系助理教授瓦倫·錢德拉塞卡蘭表示,人工智能的進步導致網絡安全事件增加。
錢德拉塞卡蘭指,這次攻擊亦有可能源於人工智能實驗室進行的實驗,例如OpenAI上月入侵澳洲衛生部門網站的事件。他表示,由於人工智能的發展,人們絕對應該預期未來此類網絡攻擊將會增加。
但錢德拉塞卡蘭亦指,人工智能在預防此類入侵方面亦可能有用。
錢德拉塞卡蘭說:「目前看來,許多防禦性反制措施都相當被動。我們需要一個主動的防禦者,例如另一個人工智能模型,在防禦方嘗試反擊攻擊者人工智能所做的一切。」
(美聯社)