Liquibase今日推出開源的Liquibase CVE資料庫(通用漏洞披露資料庫),旨在提升Liquibase社群的安全性及透明度。這個免費且公開的資料庫,協助使用舊版Liquibase社群的用戶,識別現有漏洞,並更清晰了解其安全狀況。透過將漏洞數據直接與Liquibase版本連結,CVE資料庫有助團隊掌握其風險暴露程度,比較不同版本,並採取知情行動,以確保其運行軟件的安全。
攻擊者只需找到一個漏洞,便足以攻破網絡及資訊科技基礎設施。因此,全面的CVE資料庫對安全團隊而言,變得愈來愈重要。這些團隊致力於修補所有已知弱點,以領先「神話級」威脅能力,避免成為攻擊目標。
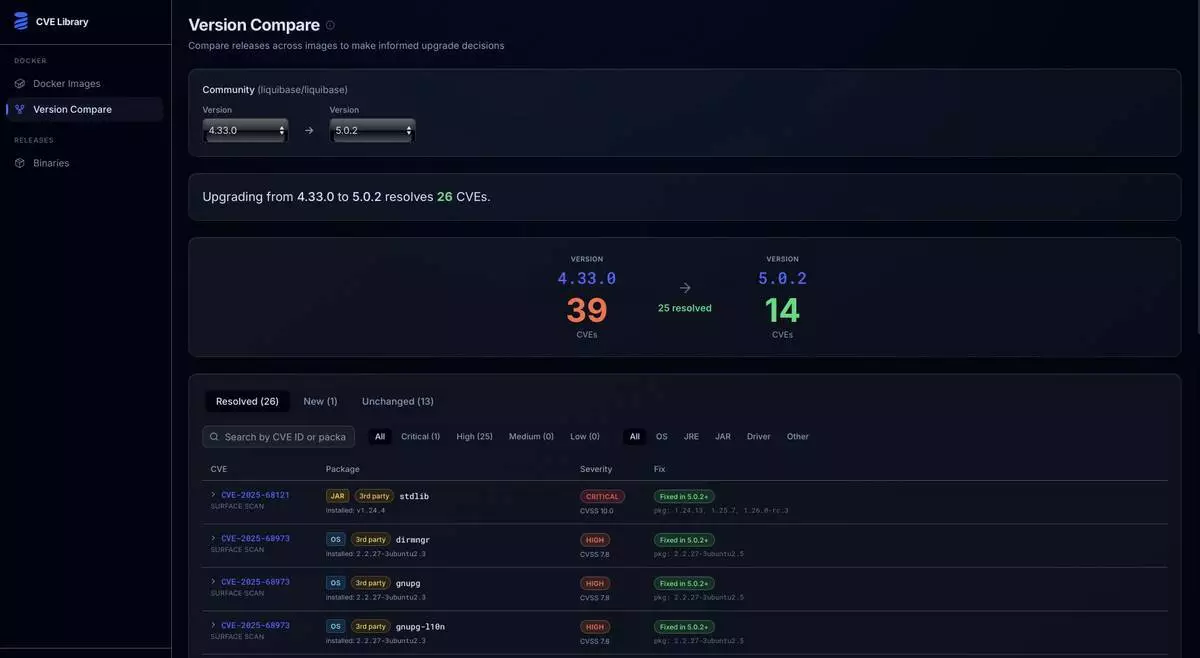
圖2:「版本比較」視圖讓用戶輕鬆查看升級後安全狀況的變化。 AP圖片
至今,Liquibase社群項目已被下載超1億次。
Liquibase CVE資料庫如何運作?

圖1:透過快速查看Liquibase社群漏洞及受影響的套件,CVE資料庫協助用戶了解其潛在風險及暴露程度。 AP圖片
每次Liquibase發布新版本時,自動化安全掃描工具都會分析Docker映像及Liquibase二進制文件,以查找已知漏洞。掃描亦會針對先前發布的映像進行,以維持對不斷演變的威脅形勢的最新視角,並捕捉發布後出現的任何問題。該網站按映像及版本整理所有資訊。用戶可查看最新版本的高級安全評級及CVE數量,深入了解任何特定版本的完整漏洞列表,或使用比較工具,精確查看兩個版本之間解決或引入了哪些CVE。
支援哪些環境?
CVE資料庫目前涵蓋兩個範疇:
用戶將看到甚麼
對於每個漏洞,CVE資料庫會顯示:
完整列表可按嚴重程度、組件類型及關鍵字搜索進行篩選,並可導出為CSV或PDF格式。(詳見圖表。)
對社群更廣泛承諾的一部分
CVE資料庫並非獨立存在。自2025年9月以來,Liquibase一直為Liquibase社群持續發布增強功能及修復。最近,於2026年5月,Liquibase將更新路徑標準化為兩個清晰方向:每季社群版本發布,以及GitHub上的持續夜間構建。CVE資料庫現令這項持續工作清晰可見,用戶毋須僅僅相信問題正在處理,而是可以逐個版本地看到進展。
為需要企業級保障的團隊
Liquibase CVE資料庫為社群用戶提供已知漏洞暴露的清晰可見性。對於在受規管、關鍵任務、啟用人工智能或企業生產環境中運行Liquibase的機構而言,可見性往往是第一步。Liquibase Secure提供全面支援的企業發行版,具備服務水平協議(SLA)支援、經測試的組件、政策檢查、漂移檢測、結構化審計日誌及管治控制,以協助團隊在維持交付速度的同時降低風險。
了解詳情並參與其中
Liquibase社群因全球各地人士積極貢獻而蓬勃發展。以下是聯繫及參與的方式:
關於Liquibase
Liquibase透過自動化及管理數據庫變更,協助團隊交付關鍵任務應用程式、數據產品及人工智能項目。我們是Liquibase社群背後的公司,該項目擁有深厚的開源根基,已被下載超1億次,並獲全球數千個團隊信賴。
Liquibase Secure建基於該經證實的社群基礎,是唯一在數據庫層面整合DevOps、安全及合規的企業平台。它使機構能夠以速度、安全及信心交付應用程式及數據產品。
Liquibase Secure獲全球最具創新性及高度受規管的企業信賴,為應用程式及數據交付的「最後一哩」提供動力。
(美聯社)
裝置智能業界龍頭Fingerprint今日宣布,擴展其機械人偵測功能,識別被推斷為未申報人工智能代理的流量,當中包括Meta的Muse、Spear Street的Instinct及xAI的Grok Bot。隨著越來越多人工智能代理在未表明身份下運作,Fingerprint提供瀏覽器層面可見度,以識別過往未被發現的自動化流量,將其與合法人類活動區分開來,並讓企業決定哪些互動應允許、限制或封鎖。
2026年,超過一半的網絡流量已非人類活動,這主要歸因於人工智能代理代表消費者或企業行事。雖然Web Bot Auth等行業標準旨在讓人工智能代理以加密方式證明其身份,但越來越多知名代理選擇不申報身份,或正積極轉向不簽署流量。

Fingerprint擴展機械人偵測功能,揭露隱藏的Muse、Instinct及Grok Bot流量,因人工智能代理日益隱藏身份。 AP圖片
Fingerprint行政總裁兼聯合創辦人丹·平托表示,越來越多人工智能代理在未披露身份的情況下瀏覽網站,部分曾披露身份的,例如Grok Bot,亦已停止。他指出,這種缺乏透明度的情況已成為普遍問題:Fingerprint近期報告發現,79%的金融機構曾偵測到惡意機械人或網絡爬蟲偽裝成人工智能助理。丹·平托續指,Fingerprint無需開發商協助,即可識別被推斷為Muse、Instinct及Grok Bot的流量,讓企業能夠揭露過往未被發現的人工智能代理活動,並就哪些流量應允許、限制或封鎖作出明智決定。
傳統機械人管理工具迫使企業要麼封鎖所有自動化流量,這可能導致流失付費客戶的人工智能助理;要麼允許未識別的自動化流量,這會使登入流程及支付方式面臨濫用風險。Fingerprint檢查網絡邊緣及/或瀏覽器,以揭示每次瀏覽背後的實體:是人類用戶、已知自動化機械人、以加密方式證明身份的人工智能代理、隱藏身份的未申報人工智能代理,還是偽冒身份的偽冒機械人。
憑藉Fingerprint的機械人偵測智能信號,安全及詐騙團隊可以:
- 區分人類用戶、已知機械人、已申報人工智能代理、未申報人工智能代理及偽冒機械人。
- 識別特定的未申報人工智能代理,例如Muse、Instinct及Grok Bot。
- 偵測模仿人類行為以逃避偵測的人工智能代理。
- 封鎖惡意機械人及網絡爬蟲,同時允許合法人工智能代理。
- 根據風險級別應用精細政策,以允許、限制或封鎖流量。
Muse、Instinct及Grok Bot的偵測功能今日起透過Fingerprint JS Agent、Server API、Rules Engine及Fingerprint MCP Server的Fingerprint機械人偵測服務提供。
Fingerprint偵測人類及代理訪客的意圖。其裝置智能平台每月識別超過10億個獨特裝置,並處理數百個信號,協助詐騙團隊迅速大規模區分可信訪客與惡意行為者。超過6,000間公司,包括Plaid、Booking.com、Dropbox、Trustpilot及Checkout.com等創新者,每日均使用Fingerprint實時識別高風險活動、預防詐騙攻擊並提供無縫用戶體驗。
常見問題
為何人工智能代理要隱藏身份而非使用Web Bot Auth?許多網站依賴傳統安全規則,自動封鎖任何非人類流量。為避免在為用戶執行任務時被封鎖,Muse及Instinct等代理背後的公司將其設計為模仿人類瀏覽器,抑制標準自動化標誌並省略加密簽名。此外,部分曾簽署其請求的代理,例如Grok Bot,亦已停止。
Fingerprint如何區分「已簽署」或「已驗證」的人工智能代理與「推斷」的人工智能代理?Fingerprint根據加密證明維持嚴格的技術區分。已簽署及已驗證的人工智能代理以加密方式簽署其發出的HTTP請求,提供其供應商身份的防篡改確認,而推斷的人工智能代理則不提供加密簽名。Fingerprint透過分析瀏覽器、裝置、網絡及行為信號,識別被推斷為特定代理的流量,並為每個判斷分類為高、中或低置信度分數。
詐騙及安全團隊應如何處理未申報的人工智能代理?團隊無需封鎖或允許所有代理,可使用Fingerprint將其政策與操作的敏感度匹配。例如,他們可以限制未申報代理會話的速率,使自動化助理無法比人類用戶更快地刷新或交易。當未申報代理嘗試存取敏感帳戶設定或認證流程時,他們亦可觸發升級認證或明確用戶驗證。相反,他們可以允許低風險瀏覽或標準購買繼續進行,同時檢查智能信號以封鎖協調濫用行為。
(美聯社)