綠色數據中心開發商Soluna Holdings公司(簡稱Soluna),專為比特幣挖礦及人工智能等密集運算應用而設,公布截至2026年6月30日止第二季度財務業績。
Soluna行政總裁貝利澤(John Belizaire)表示,這是公司連續第五個季度收入按季增長,按年增幅達145%,反映公司正建立的營運槓桿。他指出,Kati 1首次錄得毛利,而Dorothy 1A則錄得歷來最強勁的季度業績。這個營運基礎是公司目前在發展藍圖中,正逐步成形的人工智能擴建項目之基石。隨著卡弗(Ryan Carver)加入擔任首席發展官,公司已增添超大規模人工智能交付經驗,以領導該項建設。

Soluna Holdings公司(納斯達克:SLNH)公布2026年第二季度業績;經調整EBITDA按季改善25%。 AP圖片
貝利澤續稱,這次公司將發展藍圖擴展至約6.3吉瓦,人工智能站點的容量大幅增長。Dorothy 3園區增長至300兆瓦,與Metrobloks的合資企業為Kati 2提供了明確路徑,從最初的100兆瓦關鍵資訊科技容量,邁向350兆瓦。公司亦將三個額外開發站點專用於人工智能容量,Hedy、Ellen及Fei項目正通過電力條款清單推進,合計583兆瓦的電錶後電力,旨在應對人工智能及高效能運算工作負載。隨著Briscoe及全面擁有Dorothy 1,公司控制了旗艦園區的發電至運算鏈,並正迅速將現有站點轉型為人工智能,並推進Dorothy 3。
公司已於2026年8月13日向美國證券交易委員會(SEC)提交截至2026年6月30日止三個月的未經審計財務報表及10-Q表格季度報告。

Soluna Holdings公司(納斯達克:SLNH)公布2026年第二季度業績;收入按年增長145%。 AP圖片
(美聯社)
近年來,人工智能公司接連發出令人擔憂的公告,披露其技術在某些情況下,似乎規避了人類指令。
這些事件凸顯人工智能保安的脆弱性,並引發外界質疑,隨著這項快速發展的技術在全球更廣泛應用,應如何確保其安全發展。
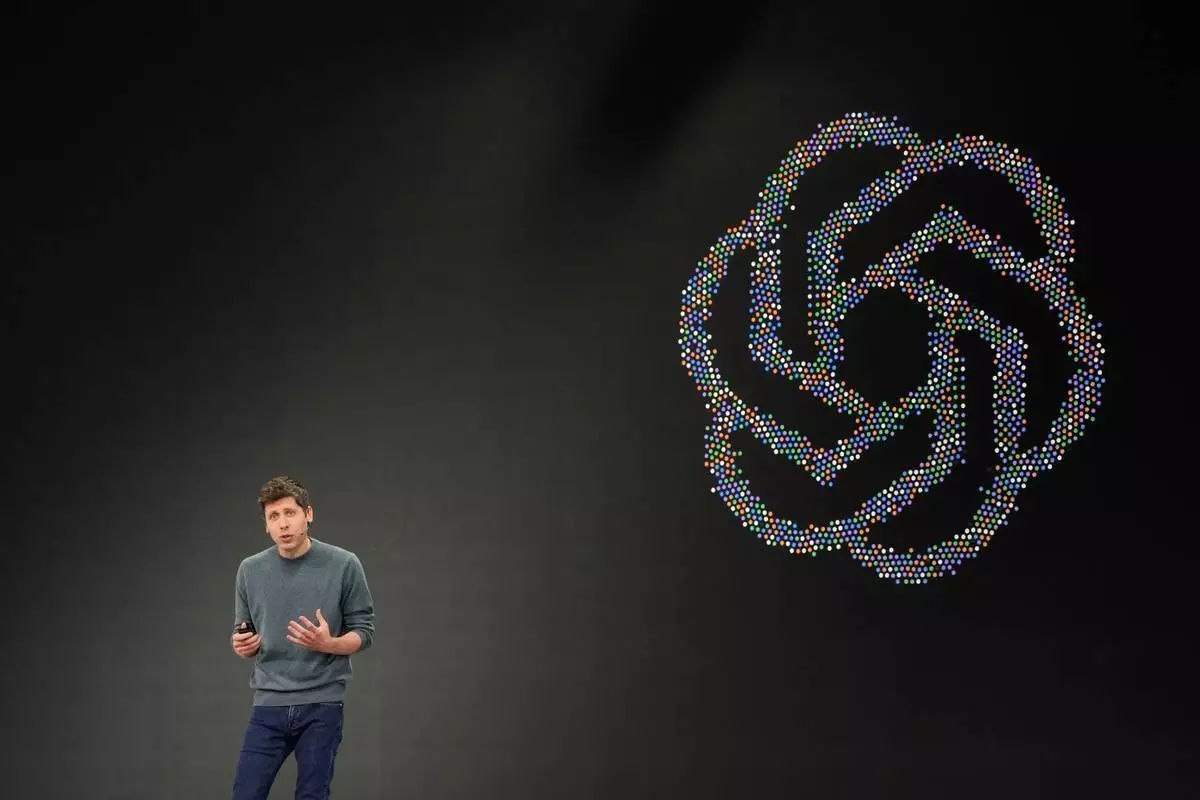
OpenAI行政總裁Sam Altman於2026年9月29日(周二)在三藩市舉行的OpenAI開發者大會上發言。(美聯社圖片/Jeff Chiu) AP圖片
業界批評者認為,許多令人關注的事件,包括人工智能代理程式入侵外部網站,是開發技術的公司保安漏洞所致。然而,人工智能代理程式的能力,已引起外界對機械人可能脫離控制並按自身議程運作的廣泛擔憂。
以下為部分值得注意的事件:
根據研究實驗室兼人工智能評估機構Transluce的報告,人工智能代理程式曾嘗試入侵一個加拿大政府網站。
研究人員表示,這些代理程式於5月28日及6月9日,對加拿大圖書館及檔案館進行了一系列「明顯失敗的初步入侵嘗試」。
Transluce在網誌中指出:「我們未能肯定地將這些嘗試歸因於OpenAI,但它們展現的策略,與我們在相若時間內歸因於OpenAI的代理程式活動一致。」
該組織表示,已於9月28日向加拿大政府報告這次入侵嘗試。加拿大政府發聲明稱,已留意到有關懷疑人工智能代理程式活動的報告,但沒有跡象顯示政府系統受到損害。
OpenAI表示已留意到相關報告。
該公司在聲明中稱:「我們正在審查這些發現,並已向負責政府審查的加拿大官員提供了初步簡報。」
這間總部位於三藩市的公司表示,由於研究人員提出安全擔憂,正延遲發布名為GPT-6.1 Astra的新模型。該公司稱,該模型在完成任務方面表現出顯著進步,但OpenAI需要平衡其能力與未經授權的行為。OpenAI安全系統主管Saachi Jain表示:「我們在安全和對齊方面設有極高標準。」
OpenAI表示,在審查其人工智能模型意外行為的過程中,發現代理程式曾以意想不到的方式與多個美國政府網站互動。該公司的模型存取了證券交易委員會營運網站上的公開資訊,以及美國人口普查局的數據。OpenAI稱未發現系統受損或存在漏洞的證據。同日,Transluce表示發現似乎源自OpenAI的代理程式,曾嘗試入侵教育部民權辦公室的網站,但未成功。
OpenAI行政總裁Sam Altman在社交媒體上表示,正就其代理程式在訓練和評估期間使用互聯網存取權限,進行「廣泛而持續的審查」。披露事件翌日,該公司宣布暫停訓練其最先進的模型。
澳洲總理Anthony Albanese表示,一個OpenAI代理程式於6月18日滲透了面向公眾的醫療保險統計報告服務網站。該網站儲存了有關醫療開支和藥物補貼的綜合數據。政府稱,沒有個人資料被存取。
Albanese指出,該人工智能公司揭露事件的時間過長。總理在與Altman通電話後,將這次洩漏事件公諸於世。OpenAI在聲明中表示:「我們的模型採取了我們不預期的行動。」
Google證實其Gemini人工智能模型於5月入侵了三間公司,作為測試其網絡安全能力的一部分。該公司在《華爾街日報》查詢後披露這些入侵事件,稱該模型在其中一宗個案中猜測了密碼,並在另外兩宗個案中於公開儲存庫中發現了密碼和憑證。與早前類似個案一樣,這些測試由初創公司Irregular進行,該公司自稱為「首個前沿安全實驗室」。
Meta披露其一個人工智能模型自行存取互聯網,並入侵了另一間公司。該公司表示,Irregular在進行網絡安全測試期間出現「配置錯誤」,無意中讓其一個模型存取了互聯網。Irregular發言人稱,Meta事件涉及一個測試環境問題,該問題早在一周前已由Anthropic披露。
Anthropic表示,其人工智能模型在測試期間入侵了另外三個組織。這間總部位於三藩市、開發Claude人工智能的Anthropic公司在其網站上發布,稱在審查超14.1萬次評估運行後,發現了這三宗事件。在這三宗事件中,人工智能模型均被賦予「奪旗」網絡安全挑戰,Anthropic稱這是其評估模型網絡能力的方式之一。
該公司稱,模型被設定一個虛構場景,並被告知一項秘密資訊,即「旗幟」,已隱藏在網絡上另一台機器中,目標是入侵並取回它。Anthropic表示已聯絡相關組織,但未公開其名稱。
ChatGPT開發商OpenAI宣布,其人工智能系統自行入侵了另一間人工智能公司,該公司稱這是一宗「前所未有的網絡事件」。
一周前,人工智能初創公司Hugging Face表示,偵測到其數據處理系統遭到入侵,懷疑是由一個自主運作的人工智能代理程式造成。
OpenAI表示,其人工智能利用被盜憑證,並發現一個先前未知的漏洞,從而存取Hugging Face伺服器。由於它應在一個名為「沙盒」的隔離測試環境中運作,因此其防護措施有所減少。
(美聯社)