Truffle Security 宣布推出 TruffleHog AWS Analyze,這是 TruffleHog Enterprise 的新功能。Truffle Security 致力於簡化尋找、驗證及修復洩露機密的工作。TruffleHog AWS Analyze 能夠豐富已發現的 AWS 憑證資訊,突顯其權限及存取級別,以便保安團隊評估風險並優先處理應對措施。
TruffleHog Enterprise 現時已能尋找及驗證超800種機密類型的洩露憑證。透過 TruffleHog Analyze,它亦能提供身份及存取權限的背景資訊,最初支援 SaaS 平台及 Google Cloud,現已擴展至 AWS。新增此功能後,運行多雲端環境的團隊可以識別洩露的機密、了解其可存取範圍,並優先處理這三個平台上的修復工作。
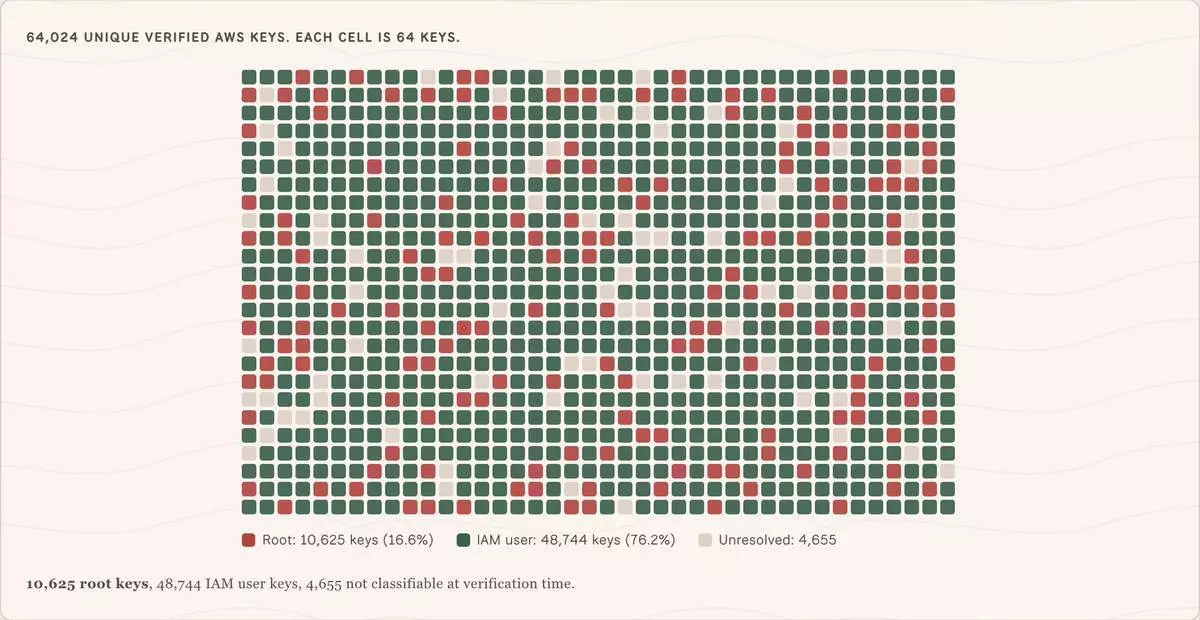
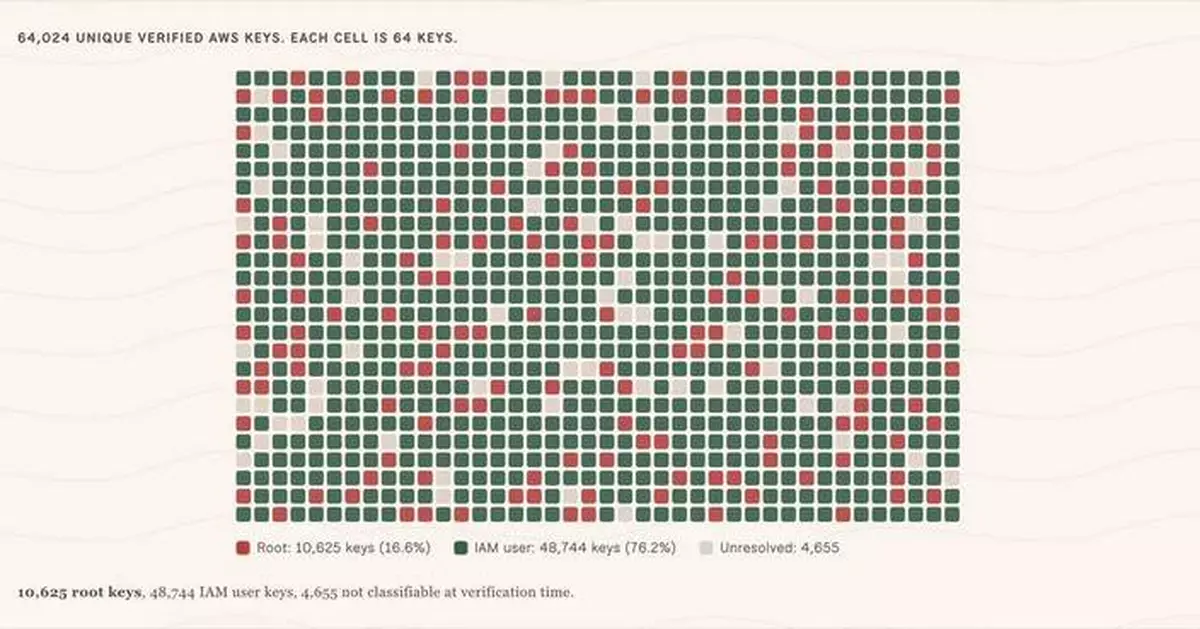
我們的掃描器已在 431,875 個公開發現中,驗證了 64,024 個獨特的 AWS 金鑰對。 AP圖片
TruffleHog AWS Analyze 顯示洩露金鑰的完整背景資訊。一旦 AWS 憑證洩露,要了解其影響可能需要人手拼湊身份、權限及 IAM 關係。TruffleHog AWS Analyze 為保安團隊執行這項調查。它識別憑證背後的 AWS 用戶或角色,繪製其有效權限,並揭示其可假定哪些角色以獲取額外存取權限,從而讓應對人員更清晰地了解潛在影響範圍。它亦會標示 AWS 何時返回不完整的結果,讓團隊知道分析結果僅為部分視圖。
Truffle Security 行政總裁兼創辦人 Dylan Ayrey 指出:「代理工作流程正以任何團隊都無法追蹤的速度,建立、使用及洩露 AWS 憑證。一旦金鑰嵌入自動化流程,它會被複製及重複使用,遠超其原有目的,通常在人們忘記其存在後仍持續存在。識別洩露的憑證是一項挑戰,但要了解它實際可存取哪些內容可能難以確定。TruffleHog AWS Analyze 在同一工作流程中為保安團隊提供這些背景資訊,讓他們確切知道哪些內容已洩露,並輕鬆修復。」
AWS 金鑰頻繁洩露;修復工作滯後。AWS 金鑰是最常洩露的憑證之一,許多在洩露後仍長時間保持活躍。由於單一 AWS 金鑰可存取運算、儲存、數據庫等,洩露不僅暴露一個系統,更暴露控制所有其他系統的權限。
Truffle Security 研究部門近期驗證了從公開代碼、容器映像及數據集中提取的 64,024 個獨特洩露 AWS 金鑰,發現其中 88% 仍然活躍。洩露金鑰的活躍中位數為五年,僅 14% 曾被輪換。在仔細研究的金鑰中,84% 擁有完整管理員存取權限,而六分之一是根金鑰,可提供 AWS 帳戶的存取權限。
令人驚訝的是,其中 929 個憑證早已被 AWS 自身的受損金鑰隔離政策標記,部分更早於三年前,但每個仍可通過驗證。即使 AWS 已偵測到洩露,卻無人修復。
當 TruffleHog 掃描 Hugging Face 上 7.6 拍字節的公開人工智能訓練數據時,發現了相同規模的洩露。3,343 個活躍 AWS 金鑰仍然有效,其中超 900 個可列出至少包含 51.7 太字節私人數據的 S3 儲存桶。
Hugging Face 技術總監 Julien Chaumond 表示:「我們主動使用 TruffleHog 掃描 Hub,並在發現已驗證的機密時透過電郵通知發布者。但警報僅是開始。Truffle Security 的研究提醒我們,洩露的金鑰在被輪換之前都是脆弱的。向團隊展示憑證背後的身份及存取權限,是將通知轉化為行動的方式。」
若用戶在 Hugging Face 上發布模型或數據集,當偵測到已驗證的機密時,將會收到電郵通知。用戶應輪換而非刪除任何已洩露的金鑰。
結合 TruffleHog Enterprise 尋找及驗證每個洩露金鑰實例的能力,TruffleHog AWS Analyze 增加了團隊所需存取權限的背景資訊,以加快修復速度。
TruffleHog AWS Analyze 現已作為 TruffleHog Enterprise 的附加功能推出。
(美聯社)
裝置智能業界龍頭Fingerprint今日宣布,擴展其機械人偵測功能,識別被推斷為未申報人工智能代理的流量,當中包括Meta的Muse、Spear Street的Instinct及xAI的Grok Bot。隨著越來越多人工智能代理在未表明身份下運作,Fingerprint提供瀏覽器層面可見度,以識別過往未被發現的自動化流量,將其與合法人類活動區分開來,並讓企業決定哪些互動應允許、限制或封鎖。
2026年,超過一半的網絡流量已非人類活動,這主要歸因於人工智能代理代表消費者或企業行事。雖然Web Bot Auth等行業標準旨在讓人工智能代理以加密方式證明其身份,但越來越多知名代理選擇不申報身份,或正積極轉向不簽署流量。

Fingerprint擴展機械人偵測功能,揭露隱藏的Muse、Instinct及Grok Bot流量,因人工智能代理日益隱藏身份。 AP圖片
Fingerprint行政總裁兼聯合創辦人丹·平托表示,越來越多人工智能代理在未披露身份的情況下瀏覽網站,部分曾披露身份的,例如Grok Bot,亦已停止。他指出,這種缺乏透明度的情況已成為普遍問題:Fingerprint近期報告發現,79%的金融機構曾偵測到惡意機械人或網絡爬蟲偽裝成人工智能助理。丹·平托續指,Fingerprint無需開發商協助,即可識別被推斷為Muse、Instinct及Grok Bot的流量,讓企業能夠揭露過往未被發現的人工智能代理活動,並就哪些流量應允許、限制或封鎖作出明智決定。
傳統機械人管理工具迫使企業要麼封鎖所有自動化流量,這可能導致流失付費客戶的人工智能助理;要麼允許未識別的自動化流量,這會使登入流程及支付方式面臨濫用風險。Fingerprint檢查網絡邊緣及/或瀏覽器,以揭示每次瀏覽背後的實體:是人類用戶、已知自動化機械人、以加密方式證明身份的人工智能代理、隱藏身份的未申報人工智能代理,還是偽冒身份的偽冒機械人。
憑藉Fingerprint的機械人偵測智能信號,安全及詐騙團隊可以:
- 區分人類用戶、已知機械人、已申報人工智能代理、未申報人工智能代理及偽冒機械人。
- 識別特定的未申報人工智能代理,例如Muse、Instinct及Grok Bot。
- 偵測模仿人類行為以逃避偵測的人工智能代理。
- 封鎖惡意機械人及網絡爬蟲,同時允許合法人工智能代理。
- 根據風險級別應用精細政策,以允許、限制或封鎖流量。
Muse、Instinct及Grok Bot的偵測功能今日起透過Fingerprint JS Agent、Server API、Rules Engine及Fingerprint MCP Server的Fingerprint機械人偵測服務提供。
Fingerprint偵測人類及代理訪客的意圖。其裝置智能平台每月識別超過10億個獨特裝置,並處理數百個信號,協助詐騙團隊迅速大規模區分可信訪客與惡意行為者。超過6,000間公司,包括Plaid、Booking.com、Dropbox、Trustpilot及Checkout.com等創新者,每日均使用Fingerprint實時識別高風險活動、預防詐騙攻擊並提供無縫用戶體驗。
常見問題
為何人工智能代理要隱藏身份而非使用Web Bot Auth?許多網站依賴傳統安全規則,自動封鎖任何非人類流量。為避免在為用戶執行任務時被封鎖,Muse及Instinct等代理背後的公司將其設計為模仿人類瀏覽器,抑制標準自動化標誌並省略加密簽名。此外,部分曾簽署其請求的代理,例如Grok Bot,亦已停止。
Fingerprint如何區分「已簽署」或「已驗證」的人工智能代理與「推斷」的人工智能代理?Fingerprint根據加密證明維持嚴格的技術區分。已簽署及已驗證的人工智能代理以加密方式簽署其發出的HTTP請求,提供其供應商身份的防篡改確認,而推斷的人工智能代理則不提供加密簽名。Fingerprint透過分析瀏覽器、裝置、網絡及行為信號,識別被推斷為特定代理的流量,並為每個判斷分類為高、中或低置信度分數。
詐騙及安全團隊應如何處理未申報的人工智能代理?團隊無需封鎖或允許所有代理,可使用Fingerprint將其政策與操作的敏感度匹配。例如,他們可以限制未申報代理會話的速率,使自動化助理無法比人類用戶更快地刷新或交易。當未申報代理嘗試存取敏感帳戶設定或認證流程時,他們亦可觸發升級認證或明確用戶驗證。相反,他們可以允許低風險瀏覽或標準購買繼續進行,同時檢查智能信號以封鎖協調濫用行為。
(美聯社)