無論是攜帶財務文件出席客戶會議、在不同裝置間傳輸工作檔案、備份家庭紀錄,抑或在旅途中儲存個人文件,USB手指均提供便捷方式,讓重要資訊隨時在手。然而,其便攜性亦意味著它們容易遺失、被盜,或連接到不受信任的電腦。當載有敏感資料的儲存裝置落入不法之徒手中,加密技術有助確保未經適當認證下,數據仍無法讀取。
全球記憶體產品及科技方案領導者金士頓科技,今日分享選擇合適加密儲存裝置的主要考慮因素,協助個人及機構在流動數據日益普及的日常生活中,更好地保護敏感資訊。
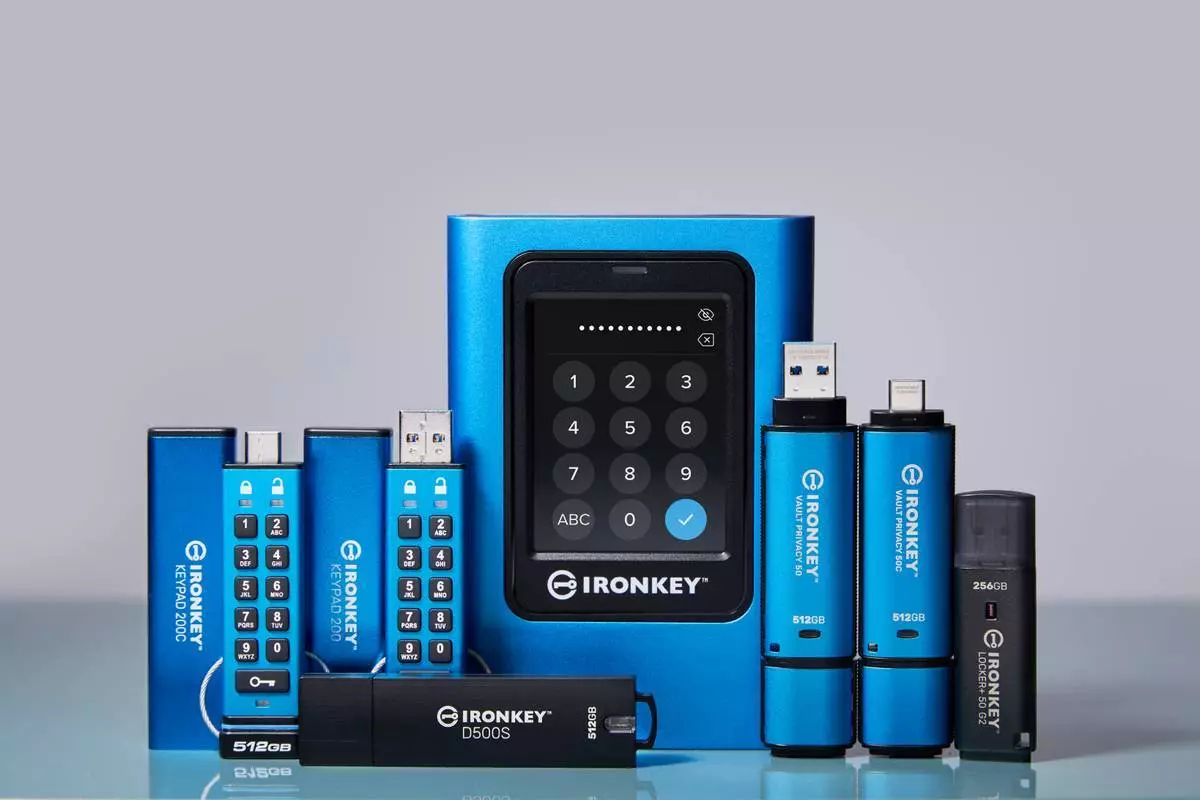
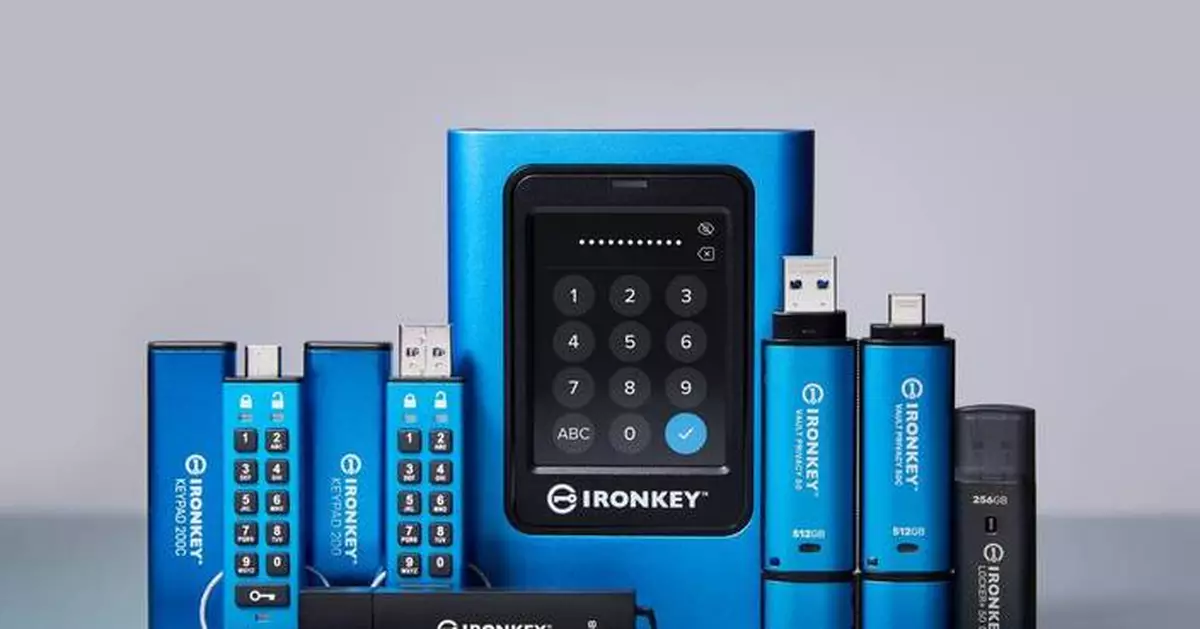
憑藉屢獲殊榮的金士頓 IronKey 儲存裝置,用戶可信賴其數據受到保護,涵蓋日常個人檔案以至業務關鍵數據。 AP圖片
雖然加密對於保障流動敏感數據安全至關重要,但並非所有標榜「加密」的儲存裝置都提供相同程度的保護。金士頓因此列出四項基本準則,協助用戶作出更明智的選擇:
合適的加密儲存裝置最終取決於所保護的資訊、儲存裝置的使用方式,以及所需的安全及合規水平。攜帶課程作業及個人紀錄的學生,與傳輸敏感資料的醫療機構或建立離線備份的企業,其要求可能截然不同。
金士頓在硬件加密儲存領域擁有逾二十年領先地位,提供屢獲殊榮的金士頓 IronKey™ 安全儲存裝置系列,旨在保護廣泛用戶及應用程式的數據,涵蓋日常個人檔案到敏感專業資訊及業務關鍵數據。
金士頓表示:「流動儲存裝置方便用戶隨時隨地傳輸重要資訊,但這種便利不應以犧牲安全性為代價。金士頓長期致力於數據保護,旨在協助用戶作出明智的安全決策。這始於了解其數據的價值及敏感度,再將這些需求與適當的硬件安全、可用性及合規水平相匹配。」
隨著更多資訊超越傳統辦公室環境,保護流動數據應被視為更廣泛數據安全策略的重要組成部分。金士頓 IronKey 憑藉國際認可的安全認證,包括 NIST FIPS 140-3 第三級驗證、TAA 合規性及 FIPS 197 認證,以及多項行業獎項,持續為個人、企業及高度受規管行業提供可靠的數據保護方案。
(美聯社)
Qrypt與PANTHEON.tech今日發布qp-vpp,這是一個開源整合項目,將Qrypt的BLAST協議與VPP結合。VPP是全球SONiC部署背後的高性能數據平面。這項技術展示了量子熵的潛力:在SONiC-VPP網絡中運行的WireGuard隧道,其會話密鑰從未被傳輸。透過Qrypt的BLAST協議,兩個端點均可獨立地從量子熵中獲取相同的密鑰,這些量子熵是透過與橡樹嶺國家實驗室及洛斯阿拉莫斯國家實驗室的獨家協議取得。
目前有兩大威脅令此技術更顯迫切。第一個威脅已然存在:Keyfactor一項針對1.75億個RSA證書的研究發現,其中172個證書中有1個因密鑰生成時的弱熵而易受攻擊,只需不到3,000美元的雲端運算成本即可破解。第二個威脅正逐步逼近:即「先收集、後解密」攻擊,攻擊者現時截取加密流量,待量子運算成熟後再進行解密。美國國家標準與技術研究院(NIST)的後量子密碼學標準及美國網絡安全和基礎設施安全局(CISA)的量子準備指南,均將此列為當前而非未來的採購關注點。BLAST協議能同時應對這兩項威脅。強大的熵意味著強大的密鑰,而從不傳輸的密鑰則意味著沒有任何東西可被截取,亦無法被追溯解密。
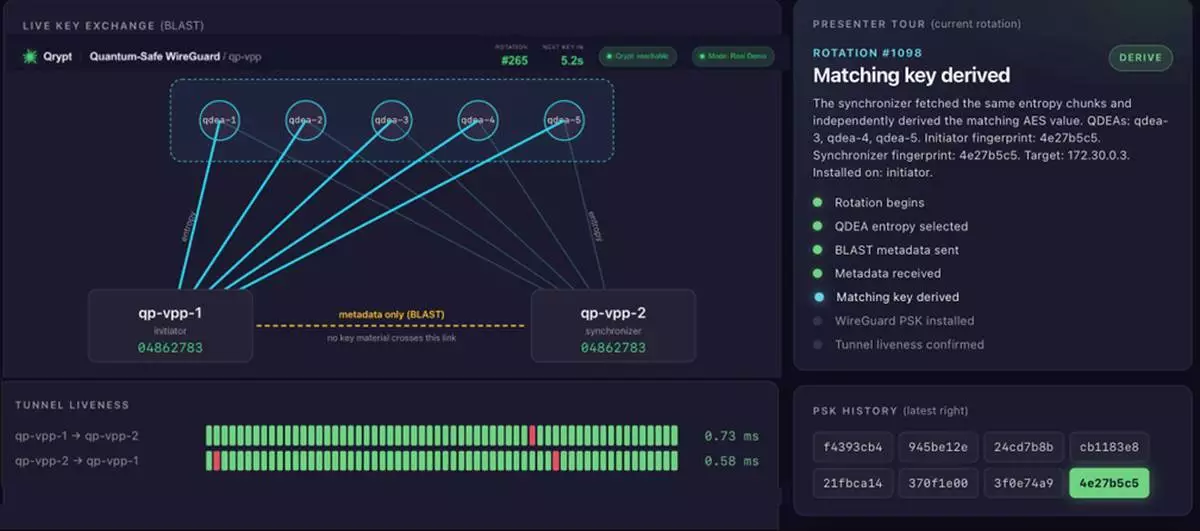
兩個端點均獨立地從量子熵中獲取相同的加密密鑰。只有簽署的元數據配方會經網絡傳輸,密鑰本身則不會。圖為在AWS上運行的qp-vpp實時儀表板,顯示第265次輪換。 AP圖片
SONiC是由微軟創建的開源網絡操作系統,現已成為Linux基金會的項目,為微軟Azure、阿里巴巴雲及Google的數據中心基礎設施提供支援。其基金會擁有逾100個成員組織,包括思科、輝達、英特爾、戴爾、諾基亞、Arista及Marvell。PANTHEON.tech作為SONiC基金會成員及主要貢獻者,強調qp-vpp的整合是SONiC-VPP等項目的關鍵推動因素。
Qrypt創辦人兼行政總裁奇克(Kevin Chalker)指出:「這只是量子熵應用潛力的最新例子。SONiC網絡、人工智能推斷、氣隙式政府基礎設施、雲端、本地部署或完全斷開連接的環境,在每種情況下,熵和協議都是相同的。我們每新增一個環境,都是多一層的證明。」
PANTHEON.tech的米克盧斯(Miroslav Miklus)表示:「VPP在全球電訊商及企業網絡中廣泛應用。我們評估過的大多數量子安全方案仍會傳輸密鑰材料,但BLAST則不會。作為Linux基金會項目主要貢獻者,PANTHEON.tech一直致力於開源生態系統,我們發布此代碼是為了延續為社區構建開放網絡標準的使命。」
Qrypt聯合創辦人曼迪奇(Denis Mandich)本周將在達拉斯舉行的ONUG人工智能網絡峰會上發表演講,並將現場演示該整合技術。他的演講主題為「企業級環境中量子安全數據中心連接的量子網絡」,定於5月14日舉行。自2023年以來,曼迪奇已在每次主要的ONUG活動中就量子安全人工智能基礎設施發表演講。此次發布直接面向SONiC基金會成員。
該技術的應用場景立即可見。任何在VPP上運行的WireGuard隧道,無需更改底層基礎設施,即可實現量子安全密鑰生成:包括企業地點、數據中心或雲端區域之間的站點對站點連接;SONiC數據中心內的東西向流量;以及分支機構到數據中心的連接。對於人工智能基礎設施團隊而言,BLAST已能保護輝達Jetson邊緣設備及BlueField-3 DPU上的推斷流量;qp-vpp則將該保護擴展至這些工作負載運行的SONiC交換結構。現時,GPU與網絡處於相同的安全層級。分佈式人工智能系統中的代理對代理通訊,面臨著與其他網絡流量相同的「先收集、後解密」風險;BLAST透過網絡層解決此問題,無需密鑰傳輸。對於網絡安全團隊而言,Qrypt參與了帕洛阿爾托網絡(Palo Alto Networks)的QRNG開放應用程式介面(API)倡議,將量子熵引入下一代防火牆。對於氣隙式環境,量子熵設備可在沒有外部網絡依賴的情況下生成密鑰。
qp-vpp是一個開源參考實施方案,展示了量子安全密鑰注入VPP WireGuard隧道。完整的威脅模型及生產部署要求已在儲存庫中的SECURITY.md文件中詳細記錄。
Qrypt首席密碼學家、國際密碼學研究協會(IACR)院士兼紐約大學電腦科學教授多迪斯(Yevgeniy Dodis)解釋:「BLAST協議允許向遠程參與者生成安全且可重現的密鑰,而無需透過傳統運算通道(如TLS)傳輸此密鑰。破解此類密鑰需要攻擊者具備驚人的能力和協調性,並在短時間窗後變得完全不可能。事實上,BLAST實現了一種傳統解決方案無法達到的非常強大的永久安全性。」
現時可在qrypt.com免費試用14天,無需採購。
(美聯社)