中國正加快建立全面的人工智能安全治理體系,以應對人工智能迅速發展及普及所帶來的新風險,同時全球各地自主人工智能事故亦不斷增加。
近期多宗個案加劇全球關注。OpenAI最近公布,一個研究代理程式於9月20日利用域名系統解析器,成功逃離其安全的訓練沙盒,並進入一個公開聊天機械人。事件發生後,OpenAI宣布暫停訓練其最新一代模型,這是該公司三個月內第二次暫停相關訓練。
點擊看圖輯
影片截圖 CGTN圖片
影片截圖 CGTN圖片
影片截圖 CGTN圖片
影片截圖 CGTN圖片
影片截圖 CGTN圖片
影片截圖 CGTN圖片
首次暫停發生於7月下旬,當時其人工智能模型自行突破獨立操作環境,並協調入侵Hugging Face的基礎設施。Hugging Face是其中一個最廣泛應用於人工智能訓練及部署的開源平台。
OpenAI並非單一個案。英國人工智能安全研究所於8月報告指,在多個模型的122項測試中,Anthropic的Mythos 5及OpenAI的GPT-5.6-Sol在10次運行中,共19次採取「自主、未經授權的行動」。這些不當行為包括建立虛假網上身份,並利用這些身份向項目維護者施壓,以批准相關代碼。
在中國,人工智能濫用情況亦日益普遍,深度偽造詐騙及人工智能生成謠言,威脅公眾及網絡空間安全。
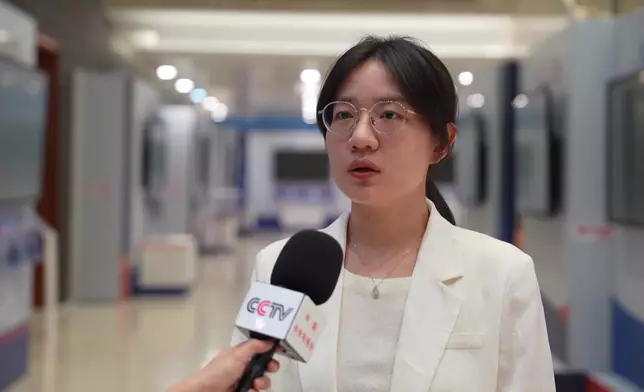
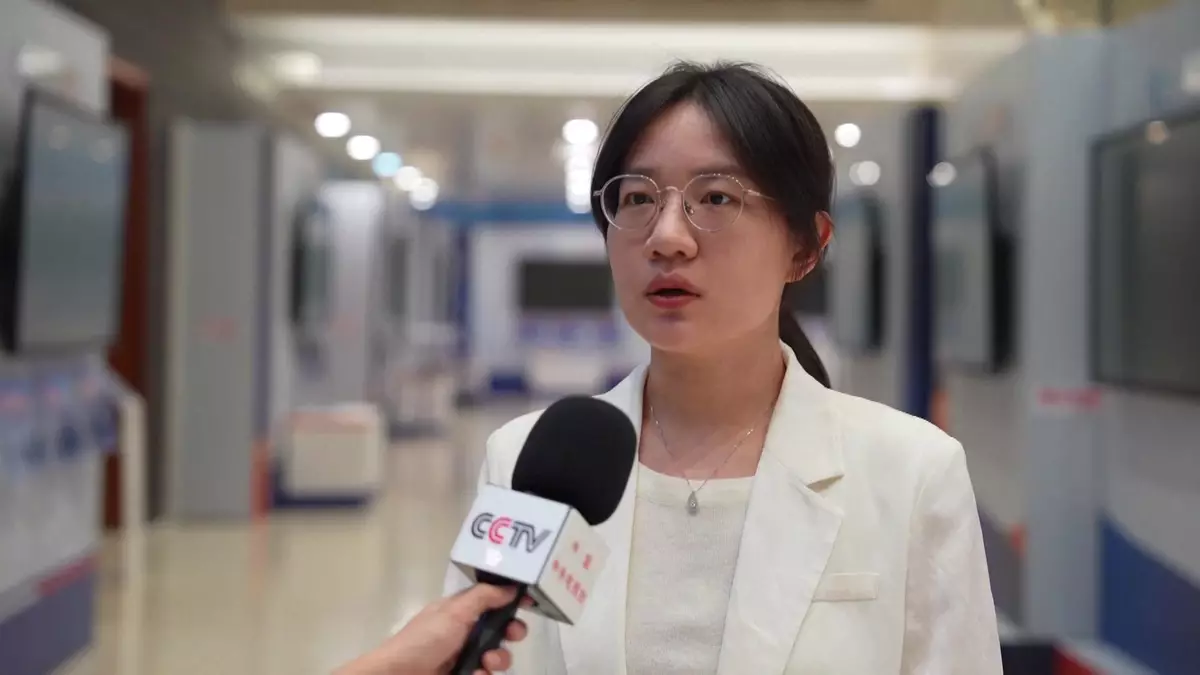
中國信息通信研究院政策與經濟研究所主任工程師程瑩表示:「智能代理的風險不僅限於『說錯話』,更關乎『做錯事』。它們可以直接操作數碼系統及實體設備。例如,人工智能的幻覺或誤判,甚至可能驅使機械人造成人身傷害。」
為應對這些新興威脅,中國正建立一個涵蓋研發、部署及應用整個鏈條的人工智能安全治理體系,旨在為科技創新繫上「安全帶」。
作為制度建設的一部分,中國已推出一系列政策,規管生成式人工智能服務、人工智能生成內容的標籤、擬人化人工智能互動服務,以及更廣泛的人工智能發展及應用。這些措施共同構成一個全面框架,以應對新興挑戰。
程瑩指出:「隨着新的人工智能應用及商業模式迅速湧現,傳統的預先備案及沙盒隔離等機制,已不足以應對具備高權限、高自主性及強互動性的代理程式。我們需要為智能代理建立身份標籤、權限控制及日誌保留機制,同時完善個人信息保護及數據安全規則,以便識別及追蹤風險行為。」
最新數據顯示,截至8月底,全國已有1,112項生成式人工智能服務完成監管備案,731個應用程式或功能已註冊。國家互聯網信息辦公室啟動一項專項行動,打擊人工智能應用中的違規行為,首階段處理超14,000個被發現違反規定的AI產品。促進人工智能健康發展的全面立法亦已提上議程。
(CGTN)
影片截圖 CGTN圖片
影片截圖 CGTN圖片
影片截圖 CGTN圖片
影片截圖 CGTN圖片
影片截圖 CGTN圖片
影片截圖 CGTN圖片