Skip to Content Facebook Feature Image

Token推TokenCore™卡 結合生物識別防網絡釣魚及AI代理行動驗證

商業事

Token推TokenCore™卡 結合生物識別防網絡釣魚及AI代理行動驗證
商業事

商業事

Token推TokenCore™卡 結合生物識別防網絡釣魚及AI代理行動驗證

2026年10月19日 18:02 最後更新:18:23

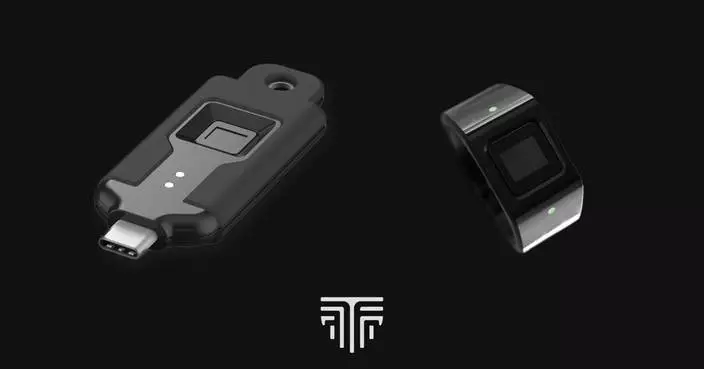
生物識別身份驗證公司Token,今日於Authenticate U.S. 2026展會上,發布TokenCore™卡。這款生物識別智能卡具備FIDO2無密碼認證、裝置內指紋驗證、藍牙及近場通訊功能,可供員工日常使用。

該卡為企業提供防網絡釣魚多重認證,適用於所有用戶,包括辦公室職員及特權管理員。同時,它為人工智能代理提供經核實的人工批准,並可與企業現有的身份及存取管理、單一登入及特權存取管理基礎設施協同運作。
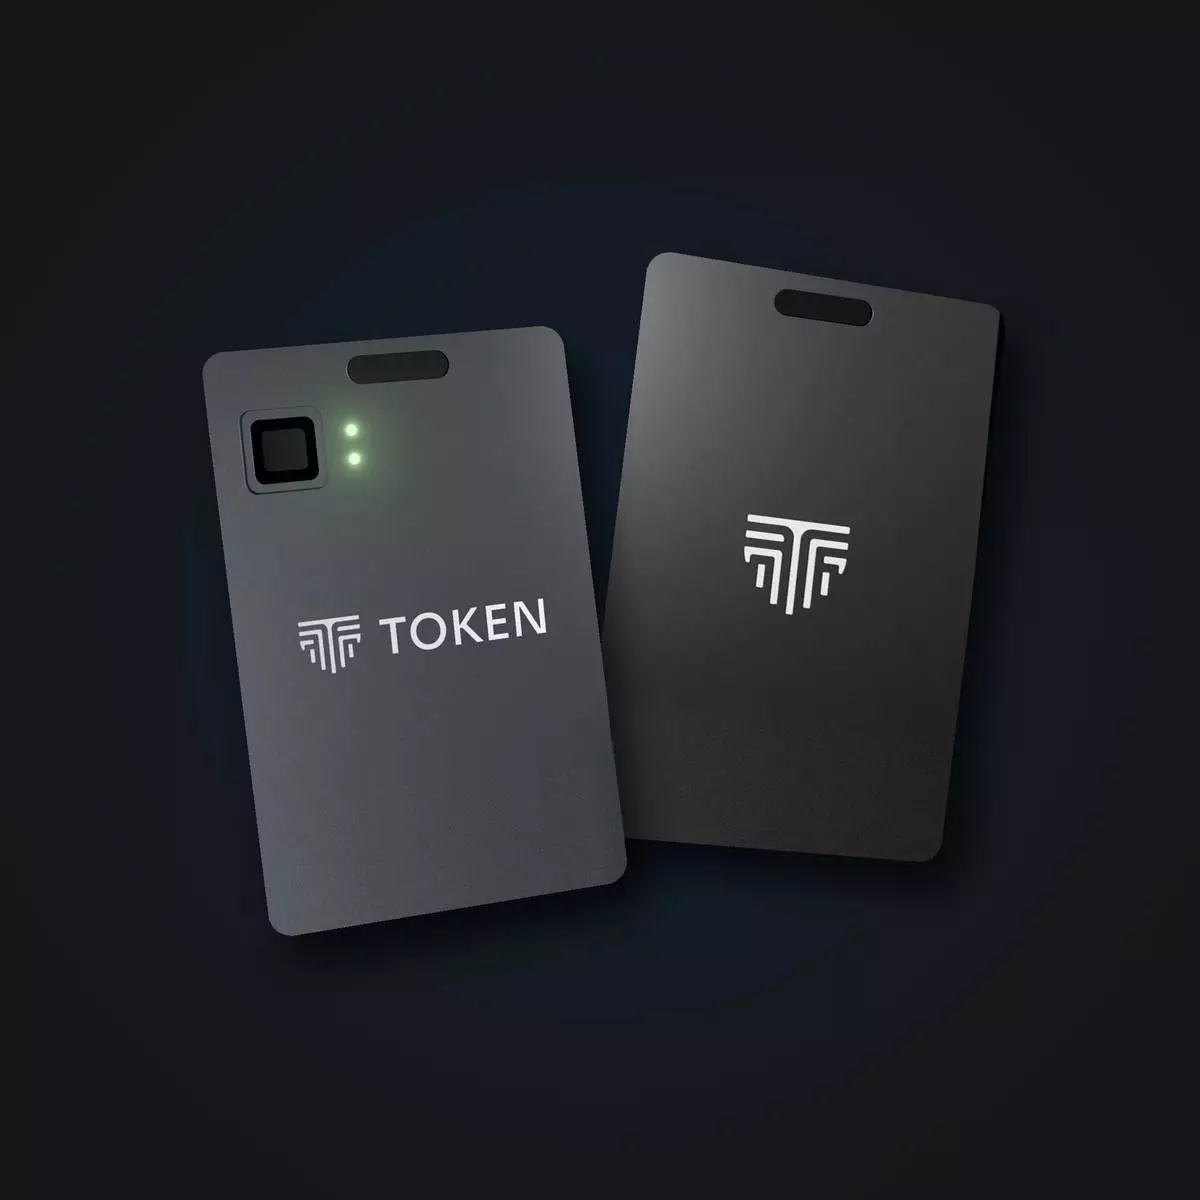
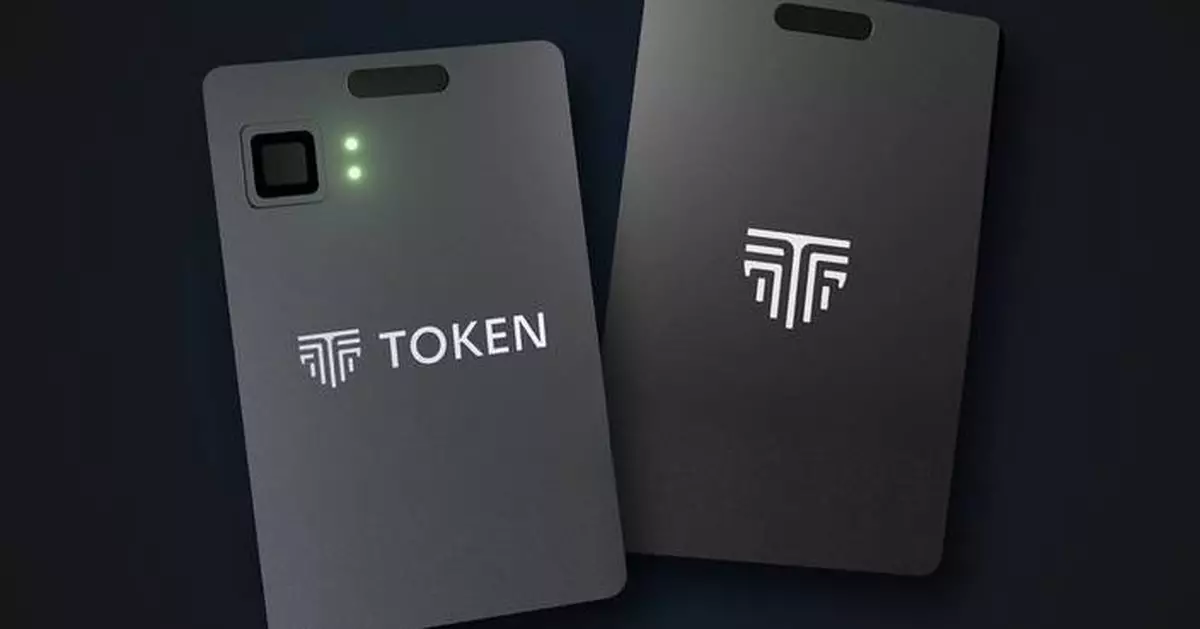
TokenCore卡為每次登入及關鍵代理行動提供指紋驗證身份。 AP圖片

TokenCore卡為每次登入及關鍵代理行動提供指紋驗證身份。 AP圖片

攻擊者現時甚少直接入侵系統,多數透過欺騙手段,例如竊取憑證、攔截代碼、濫用多重認證應用程式,或誘騙員工批准推送請求、註冊、洩露或使用密碼匙,從而獲得信任存取權限。人工智能代理現時僅憑憑證即可執行操作。任何證明持有而非在場的因素,均可被持有者或任何物體利用。保安主管需要的是證明操作者身份,而非僅僅憑證。

TokenCore卡以熟悉的實體卡形式提供身份證明。它必須經已註冊用戶的指紋驗證方可認證,而生物識別數據不會離開裝置,只有簽名會傳輸。功能包括:

Token行政總裁奇雲·蘇拉斯表示,數十年來,人們一直攜帶卡片上班。TokenCore卡可證明持卡人的身份。他指出,身份現已成為每次登入、每次特權會話,以及越來越多人工智能代理每次行動的控制點。這個控制點不能依賴可被誘騙的代碼。無論行動是由人或人工智能代理發起,重要的行動都應由經核實的人工批准。

TokenCore卡亦擴展了Token於六月推出的人工智能代理批准功能。當代理工作流程達到關鍵行動,例如發放電匯或更改存取權限時,該行動將會暫停,直至獲授權人士以指紋在卡上批准。用於登入的指紋亦可用於批准人工智能代理的行動,而TokenCore可與人工智能代理閘道,以及現有的身份及存取管理、單一登入及特權存取管理系統整合。

Token首席收益官姬蒂·尼爾遜表示,董事會及審計師現時不再詢問機構是否設有多重認證,而是詢問其是否容易受到網絡釣魚攻擊,以及誰批准了人工智能代理的行動。她指出,TokenCore卡以人們已使用的實體卡形式,解答了這兩個問題,並可利用企業已投入的身份及存取管理、單一登入及特權存取管理投資。

Token為企業提供生物識別身份驗證解決方案,旨在阻止存取點的憑證盜竊、網絡釣魚、社交工程及帳戶盜用。Token產品結合生物識別指紋驗證、安全硬件、FIDO2及WebAuthn認證,以及無線易用性,確保只有正確的人才能存取關鍵系統。Token保護現代企業應用程式、身份供應商及雲端平台的工作人員存取權限。

Token於2014年成立,並獲Grand Oaks Capital支持,提供安全的無密碼認證解決方案,協助機構降低基於身份的風險,並加強工作人員保安。

(美聯社)

網絡釣魚詐騙手段再度翻新,有詐騙集團近期採用「同形異義字攻擊」,利用外型極為相似的其他語系字母替換英文字母,造出幾可亂真的虛假網址。此類手法利用防毒軟件盲點及受害人的慌張心理,誘導其輸入個人重要資訊。專家呼籲大眾在面對緊急賬戶通知時務必保持冷靜,仔細核對。

網絡釣魚詐騙手段再度翻新。資料圖

網絡釣魚詐騙手段再度翻新。資料圖

根據英國《衛報》的報導指出,過往的防毒安全軟件主要功能在於掃描電子郵件中是否夾帶惡意下載的附件,從而有效攔截含有毒素的檔案。這種防禦機制逼使網絡犯罪分子改變策略,轉為發展「同形異義字攻擊」。他們利用外觀高度相似的其他文字字母來替換標準英文字母,藉此拼湊出極具偽裝性的假網址,令收到郵件的人卸下防備並輕率點擊連結而陷入陷阱。

詐騙集團近期採用「同形異義字攻擊」,利用外型極為相似的其他語系字母替換英文字母,造出幾可亂真的虛假網址。資料圖

詐騙集團近期採用「同形異義字攻擊」,利用外型極為相似的其他語系字母替換英文字母,造出幾可亂真的虛假網址。資料圖

網絡安全企業ESET的全球安全顧問摩爾(Jake Moore)舉例說明,西里爾字母體系中的「с」,在視覺上跟拉丁字母的「c」幾近完全一樣。這項特點讓詐騙集團有機可乘,得以藉此混淆公眾視線,冒充微軟(Microsoft)的官方名義,並使用視覺上毫無瑕疵的虛假網址「miсrosoft.com」來騙取收件人的信任。

詐騙集團近期採用「同形異義字攻擊」,利用外型極為相似的其他語系字母替換英文字母,造出幾可亂真的虛假網址。資料圖

詐騙集團近期採用「同形異義字攻擊」,利用外型極為相似的其他語系字母替換英文字母,造出幾可亂真的虛假網址。資料圖

專家指這類型網絡攻擊並非依靠極度高深的技術對決,而是轉向打擊目標受害者的心理弱點。資料圖

專家指這類型網絡攻擊並非依靠極度高深的技術對決,而是轉向打擊目標受害者的心理弱點。資料圖

報導亦引述NordVPN技術總監布里迪斯(Marijus Briedis)的深入分析。他認為這類型網絡攻擊並非依靠極度高深的技術對決,而是轉向打擊目標受害者的心理弱點。由於詐騙郵件的內容往往塑造出極具緊迫感的情境通知,例如警告受害者的賬戶出現異常登入紀錄,或是賬戶即將面臨凍結風險等,在極度緊張與焦慮的情緒籠罩下,大腦會習慣性地自動填補所看到的文字內容,進而忽略了虛假網址當中所隱藏的微小差別。

專家指這類型網絡攻擊並非依靠極度高深的技術對決,而是轉向打擊目標受害者的心理弱點。資料圖

專家指這類型網絡攻擊並非依靠極度高深的技術對決,而是轉向打擊目標受害者的心理弱點。資料圖

專家指這類型網絡攻擊並非依靠極度高深的技術對決,而是轉向打擊目標受害者的心理弱點。資料圖

專家指這類型網絡攻擊並非依靠極度高深的技術對決,而是轉向打擊目標受害者的心理弱點。資料圖

你 或 有 興 趣 的 文 章