華盛頓特區消息,BakerHostetler(貝克霍斯特勒律師事務所)於2026年3月26日發布其第12份年度《數據安全事故應變報告》。該報告基於事務所2025年處理逾1,250宗數據安全事故的經驗,深入剖析網絡威脅、訴訟風險、監管執法及合規挑戰。
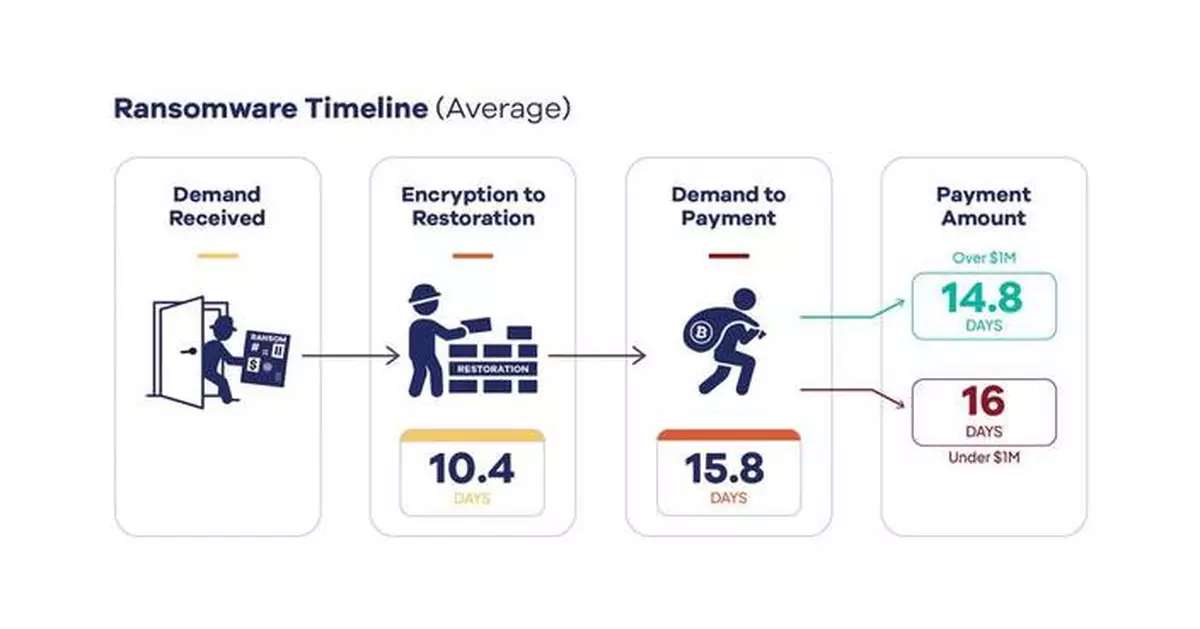
由BakerHostetler(貝克霍斯特勒律師事務所)享譽國際的數碼資產與數據管理業務組編製,這份2026年《數據安全事故應變報告》審視了多項關鍵事故應變指標,包括網絡入侵應變時間線、勒索軟件及勒索款項支付、受通知人數、供應商相關事故,以及監管查詢和訴訟的頻率。報告的調查結果為各機構提供實用指引,以加強網絡安全計劃,並提升在日益複雜威脅環境下的事故應變準備。此外,《數據安全事故應變報告》亦涵蓋監管議題(醫療保健、證券交易委員會、聯邦貿易委員會、州檢察長)、新興科技、人工智能(AI)及數碼資產等專題。
BakerHostetler發布2026數據安全事故應變報告:熟悉威脅與新壓力 AP圖片
BakerHostetler(貝克霍斯特勒律師事務所)數碼資產與數據管理業務組主席西奧多·J·科布斯三世(Theodore J. Kobus III)指出:「作為一間律師事務所,我們的競爭優勢源於管理各規模實體的事故、訴訟及監管調查所獲得的獨特視角。這有助我們為客戶提供數據驅動的清晰指引,以應對任何性質的網絡風險。」他續稱:「同樣地,《數據安全事故應變報告》亦是各機構進行基準測試及制定風險管理決策的重要工具。」
BakerHostetler(貝克霍斯特勒律師事務所)數碼風險諮詢及網絡安全團隊聯席主管克雷格·霍夫曼(Craig Hoffman)表示:「我們很自豪《數據安全事故應變報告》已成為備受信賴的資源。每年投入數百小時製作這份報告,一切努力都是值得的。回顧數據使我們能夠在事故發生時,以及在建立合規計劃和解決數據與科技相關挑戰時,提供清晰且可行的建議。」

BakerHostetler發布2026數據安全事故應變報告:熟悉威脅與新壓力 AP圖片
BakerHostetler(貝克霍斯特勒律師事務所)的數碼資產與數據管理業務組由逾100名律師及技術專家組成,是網絡安全、私隱、數據治理及新興科技領域的全球領導者。該業務組持續獲《錢伯斯美國》(Chambers USA)及《法律500強》(Legal 500)評為頂尖。
BakerHostetler(貝克霍斯特勒律師事務所)協助全球客戶應對最複雜及關鍵的商業與監管問題。該事務所的頂尖律師團隊提供精闢的法律意見及卓越的客戶服務。BakerHostetler(貝克霍斯特勒律師事務所)設有六個核心業務組,包括商業、數碼資產與數據管理、知識產權、勞工與僱傭、訴訟及稅務,並在全國擁有逾1,000名律師。
(美聯社)
裝置智能業界龍頭Fingerprint今日宣布,擴展其機械人偵測功能,識別被推斷為未申報人工智能代理的流量,當中包括Meta的Muse、Spear Street的Instinct及xAI的Grok Bot。隨著越來越多人工智能代理在未表明身份下運作,Fingerprint提供瀏覽器層面可見度,以識別過往未被發現的自動化流量,將其與合法人類活動區分開來,並讓企業決定哪些互動應允許、限制或封鎖。
2026年,超過一半的網絡流量已非人類活動,這主要歸因於人工智能代理代表消費者或企業行事。雖然Web Bot Auth等行業標準旨在讓人工智能代理以加密方式證明其身份,但越來越多知名代理選擇不申報身份,或正積極轉向不簽署流量。

Fingerprint擴展機械人偵測功能,揭露隱藏的Muse、Instinct及Grok Bot流量,因人工智能代理日益隱藏身份。 AP圖片
Fingerprint行政總裁兼聯合創辦人丹·平托表示,越來越多人工智能代理在未披露身份的情況下瀏覽網站,部分曾披露身份的,例如Grok Bot,亦已停止。他指出,這種缺乏透明度的情況已成為普遍問題:Fingerprint近期報告發現,79%的金融機構曾偵測到惡意機械人或網絡爬蟲偽裝成人工智能助理。丹·平托續指,Fingerprint無需開發商協助,即可識別被推斷為Muse、Instinct及Grok Bot的流量,讓企業能夠揭露過往未被發現的人工智能代理活動,並就哪些流量應允許、限制或封鎖作出明智決定。
傳統機械人管理工具迫使企業要麼封鎖所有自動化流量,這可能導致流失付費客戶的人工智能助理;要麼允許未識別的自動化流量,這會使登入流程及支付方式面臨濫用風險。Fingerprint檢查網絡邊緣及/或瀏覽器,以揭示每次瀏覽背後的實體:是人類用戶、已知自動化機械人、以加密方式證明身份的人工智能代理、隱藏身份的未申報人工智能代理,還是偽冒身份的偽冒機械人。
憑藉Fingerprint的機械人偵測智能信號,安全及詐騙團隊可以:
- 區分人類用戶、已知機械人、已申報人工智能代理、未申報人工智能代理及偽冒機械人。
- 識別特定的未申報人工智能代理,例如Muse、Instinct及Grok Bot。
- 偵測模仿人類行為以逃避偵測的人工智能代理。
- 封鎖惡意機械人及網絡爬蟲,同時允許合法人工智能代理。
- 根據風險級別應用精細政策,以允許、限制或封鎖流量。
Muse、Instinct及Grok Bot的偵測功能今日起透過Fingerprint JS Agent、Server API、Rules Engine及Fingerprint MCP Server的Fingerprint機械人偵測服務提供。
Fingerprint偵測人類及代理訪客的意圖。其裝置智能平台每月識別超過10億個獨特裝置,並處理數百個信號,協助詐騙團隊迅速大規模區分可信訪客與惡意行為者。超過6,000間公司,包括Plaid、Booking.com、Dropbox、Trustpilot及Checkout.com等創新者,每日均使用Fingerprint實時識別高風險活動、預防詐騙攻擊並提供無縫用戶體驗。
常見問題
為何人工智能代理要隱藏身份而非使用Web Bot Auth?許多網站依賴傳統安全規則,自動封鎖任何非人類流量。為避免在為用戶執行任務時被封鎖,Muse及Instinct等代理背後的公司將其設計為模仿人類瀏覽器,抑制標準自動化標誌並省略加密簽名。此外,部分曾簽署其請求的代理,例如Grok Bot,亦已停止。
Fingerprint如何區分「已簽署」或「已驗證」的人工智能代理與「推斷」的人工智能代理?Fingerprint根據加密證明維持嚴格的技術區分。已簽署及已驗證的人工智能代理以加密方式簽署其發出的HTTP請求,提供其供應商身份的防篡改確認,而推斷的人工智能代理則不提供加密簽名。Fingerprint透過分析瀏覽器、裝置、網絡及行為信號,識別被推斷為特定代理的流量,並為每個判斷分類為高、中或低置信度分數。
詐騙及安全團隊應如何處理未申報的人工智能代理?團隊無需封鎖或允許所有代理,可使用Fingerprint將其政策與操作的敏感度匹配。例如,他們可以限制未申報代理會話的速率,使自動化助理無法比人類用戶更快地刷新或交易。當未申報代理嘗試存取敏感帳戶設定或認證流程時,他們亦可觸發升級認證或明確用戶驗證。相反,他們可以允許低風險瀏覽或標準購買繼續進行,同時檢查智能信號以封鎖協調濫用行為。
(美聯社)