Skip to Content Facebook Feature Image

Canvas疑遭黑客入侵 專家:用戶應立即啟動雙重認證、更改密碼及重要資料

社會事

Canvas疑遭黑客入侵 專家:用戶應立即啟動雙重認證、更改密碼及重要資料
社會事

社會事

Canvas疑遭黑客入侵 專家:用戶應立即啟動雙重認證、更改密碼及重要資料

2026年05月10日 17:27 最後更新:18:58

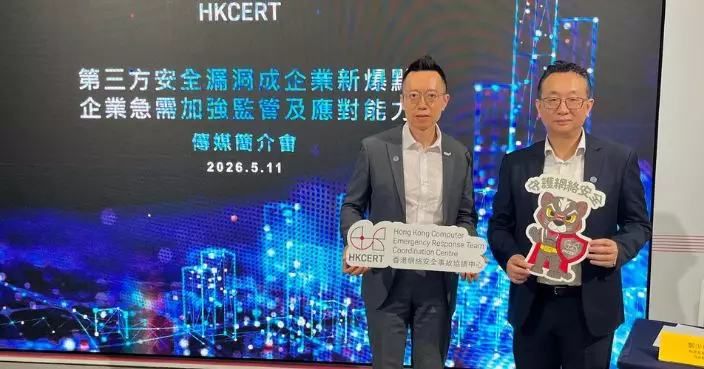
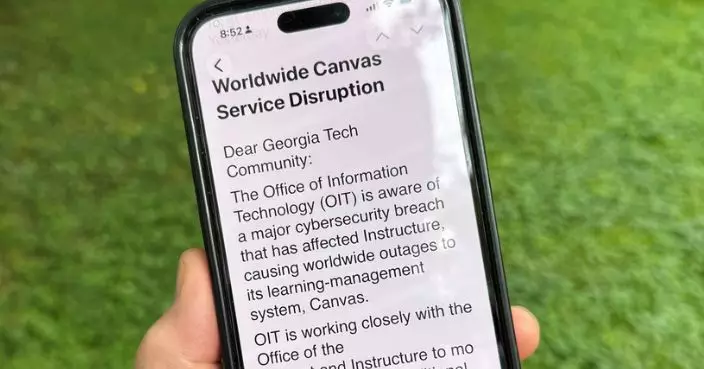
網絡教育平台Canvas疑遭黑客組織入侵,被存取的資料可能包括用户姓名、電郵地址、學生編號以及用户間的通訊訊息,事件涉及全球多達2.75億名用户。香港網絡安全事故協調中心公佈,本港已有五間院校就資料懷疑外洩事件主動通報個人資料私隱專員公署,包括香港理工大學、香港建造學院、香港科技大學、香港演藝學院及香港教育城。
Canvas

Canvas

軟體安全及漏洞研究員賴灼東表示,Canvas屬於雲端服務器,被黑客組織入侵的可能性包括服務器設定、其網站或應用程式存在漏洞,或者執行作業程式被遠端控制等。他警告,被盜取的師生資料可被用於製作釣魚網站或進行社交工程攻擊,例如偽裝成招生、手提電腦或旅行折扣、暑期工招募等電郵進行詐騙。若資料中涉及地址或電話號碼,更可能引發人身安全問題。此外,這些資料亦可用於偽造證件或辦理網上理財服務等不法用途。
資料圖片

資料圖片

賴灼東提醒受影響用户,應立即啟動雙重認證、更改密碼和重要資料,並密切留意賬户有無可疑活動。對於院校方面,他指很多時選擇平台較為被動,傾向揀選大牌子、多人用和功能好的服務。但他建議,院校應根據相關數字指引,主動向平台供應商查問清楚其安全措施,例如有否做好數據加密和備份,能否提供足夠的技術控制權限等,以加強資料保障。

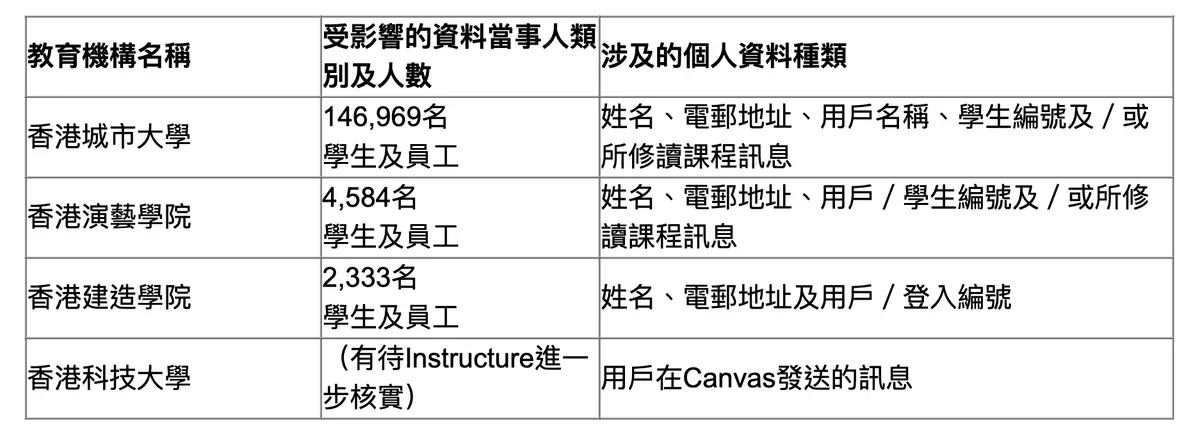
網上教學管理平台Canvas早前發生資料外洩事故,個人資料私隱專員公署完成調查後公布結果。事故通報最初涉及7間教育機構,經查證後實際受影響的只有4間,分別為城大、科大、香港演藝學院及香港建造學院,受影響人數至少超過15萬,外洩的個人資料包括姓名、電郵地址、學生編號以及所修讀課程等。

Canvas

Canvas

調查結果顯示,涉事機構在採用Canvas之前,已先後完成事前評估、訂立合約規範並建立審查機制,確保轉移至平台的個人資料獲得充分保障。私隱專員鍾麗玲表示,現有證據未能顯示4間教育機構在使用Canvas期間,未有採取一切切實可行的步驟去保障所持有的個人資料,因此有關機構不涉及違反《私隱條例》。

受Canvas事故影響的機構

受Canvas事故影響的機構

儘管如此,鍾麗玲仍建議涉事機構從多方面着手加強防護,包括重新檢視資料外洩風險、加強對第三方平台保安措施的監管、檢討並盡量縮減平台上儲存的個人資料、為帳戶啟用多重認證功能,以及訂立清晰的存取權限與資料保留時限,務求進一步鞏固資料安全。

公署亦藉此提醒所有持有大量個人資料的機構,當聘用資料處理者包括第三方平台處理個人資料時,必須確保轉移予對方的資料受到保障,具體做法包括在聘用前進行盡職審查、優先使用機構處所內部的伺服器,以及透過合約對資料處理者作出規範。

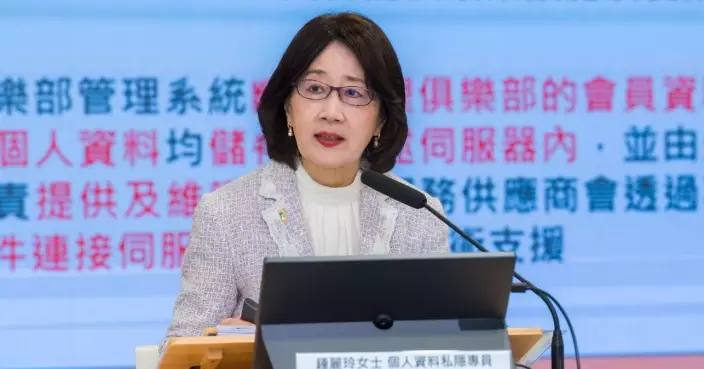
鍾麗玲。資料圖片

鍾麗玲。資料圖片

你 或 有 興 趣 的 文 章