Skip to Content Facebook Feature Image

生產力局:籲受影響機構暫停用Canvas平台 提醒教職員學生提高警覺

社會事

生產力局:籲受影響機構暫停用Canvas平台  提醒教職員學生提高警覺
社會事

社會事

生產力局:籲受影響機構暫停用Canvas平台 提醒教職員學生提高警覺

2026年05月11日 14:36 最後更新:14:59

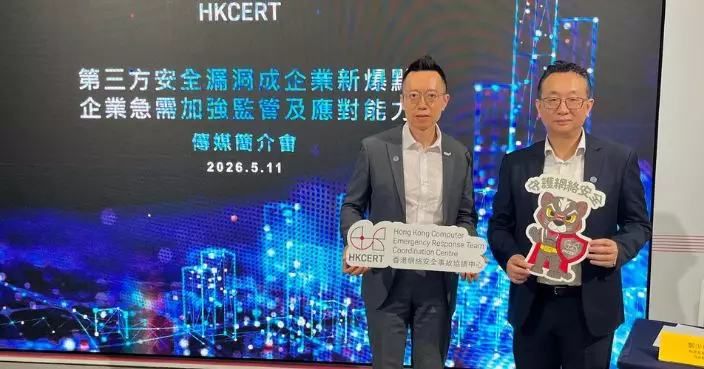
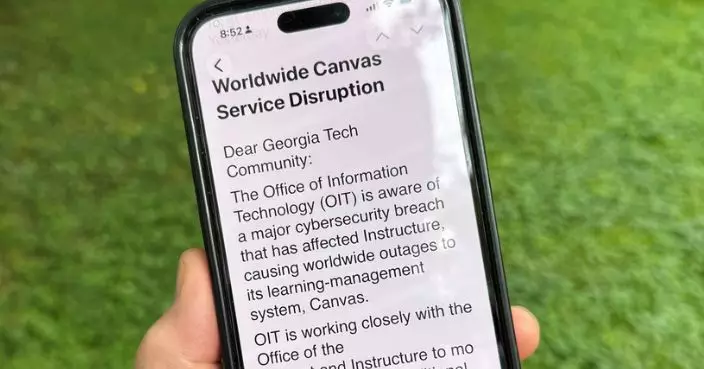
網絡教學平台Canvas遭黑客組織入侵,事件涉及全球多達2.75億名用户。香港生產力促進局首席數碼總監黎少斌指出,本港部分院校亦有使用該平台,他認為這類集中化的平台容易出現單一故障點風險,加上平台擁有龐大用户群及個人資料,容易成為黑客攻擊目標,亦可能出現第三方服務商的網絡安全缺口。一旦發生攻擊,院校難以介入處理,角色相對被動。

香港生產力促進局首席數碼總監黎少斌

香港生產力促進局首席數碼總監黎少斌

黎少斌表示,雖然院校本身並非直接被攻擊,但第三方平台的事故可能導致多種後果,包括敏感資料外洩、平台上的資料被篡改或刪除,以及師生可能面臨後續的釣魚或冒充攻擊。他建議受影響機構應暫時停止使用平台,並立即檢視目前情況,包括儲存資料的類別,以評估受影響程度。同時,應識別任何與Canvas平台連結的系統或第三方整合服務,將它們暫時分離,並監察帳户及系統是否有異常登入行為。機構亦應提醒教職員及學生提高警覺。
Canvas

Canvas

黎少斌特別提醒學生,應提防任何聲稱與Canvas、學校或相關調查有關的可疑通訊訊息,切勿點擊可疑連結或開啟來歷不明的附件,並應密切留意個人帳户是否有異常活動。

香港網絡安全事故協調中心表示,會與政府數字政策辦公室保持緊密聯繫,並會按風險及實際需要,制定相應的對策和應對方案。

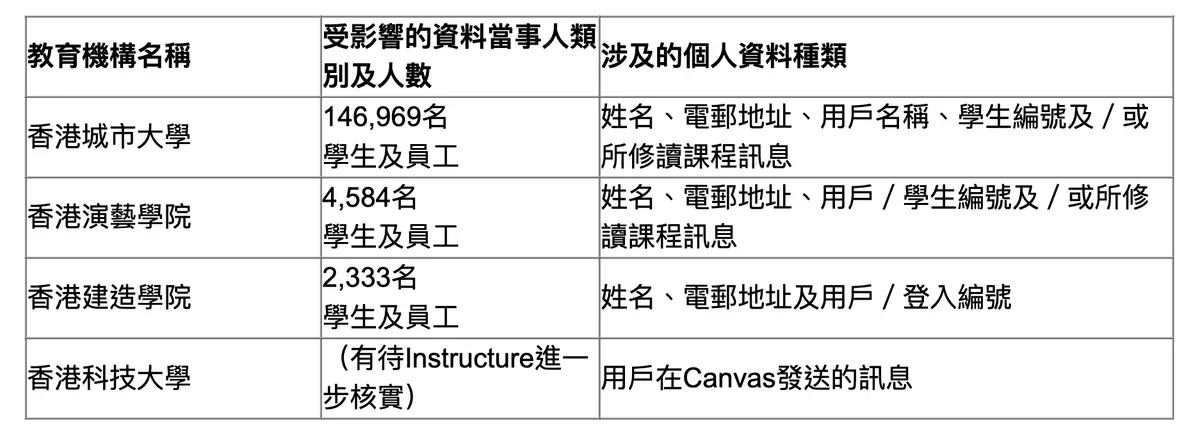
網上教學管理平台Canvas早前發生資料外洩事故,個人資料私隱專員公署完成調查後公布結果。事故通報最初涉及7間教育機構,經查證後實際受影響的只有4間,分別為城大、科大、香港演藝學院及香港建造學院,受影響人數至少超過15萬,外洩的個人資料包括姓名、電郵地址、學生編號以及所修讀課程等。

Canvas

Canvas

調查結果顯示,涉事機構在採用Canvas之前,已先後完成事前評估、訂立合約規範並建立審查機制,確保轉移至平台的個人資料獲得充分保障。私隱專員鍾麗玲表示,現有證據未能顯示4間教育機構在使用Canvas期間,未有採取一切切實可行的步驟去保障所持有的個人資料,因此有關機構不涉及違反《私隱條例》。

受Canvas事故影響的機構

受Canvas事故影響的機構

儘管如此,鍾麗玲仍建議涉事機構從多方面着手加強防護,包括重新檢視資料外洩風險、加強對第三方平台保安措施的監管、檢討並盡量縮減平台上儲存的個人資料、為帳戶啟用多重認證功能,以及訂立清晰的存取權限與資料保留時限,務求進一步鞏固資料安全。

公署亦藉此提醒所有持有大量個人資料的機構,當聘用資料處理者包括第三方平台處理個人資料時,必須確保轉移予對方的資料受到保障,具體做法包括在聘用前進行盡職審查、優先使用機構處所內部的伺服器,以及透過合約對資料處理者作出規範。

鍾麗玲。資料圖片

鍾麗玲。資料圖片

你 或 有 興 趣 的 文 章