
台灣雲端部署平台Zeabur證實,8月27日發生重大資料安全事件,一組內部服務憑證遭未授權存取,攻擊者利用該憑證取得部分用戶專案的環境變數紀錄,導致大量第三方API金鑰外洩。官方證實,已實際觀察到Anthropic、OpenAI及OpenRouter的API憑證遭盜用,創辦人林沅霖已公開致歉並承諾賠償。
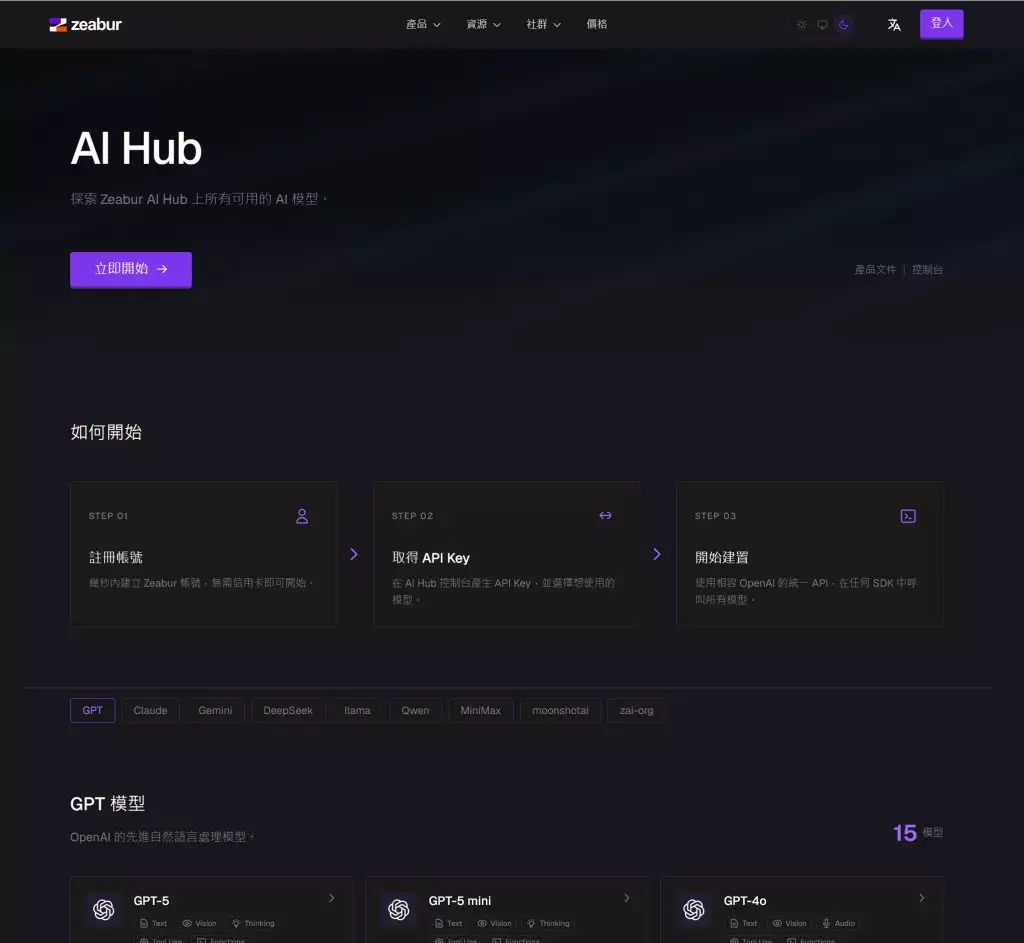
Zeabur
Zeabur指出,外洩的環境變數涵蓋OpenAI、Anthropic、OpenRouter、Gemini、GitHub、AWS、Cloudflare及Stripe等服務的API金鑰或權杖,以及資料庫連線字串、密碼與JWT_Secret等敏感資訊。官方特別提醒,即使使用者曾自行修改環境變數名稱,只要存放的值符合AWS、GitHub、Anthropic、OpenRouter、OpenAI或Stripe可辨識的憑證格式,相關憑證亦確認曾暴露。
點擊看圖輯
Zeabur
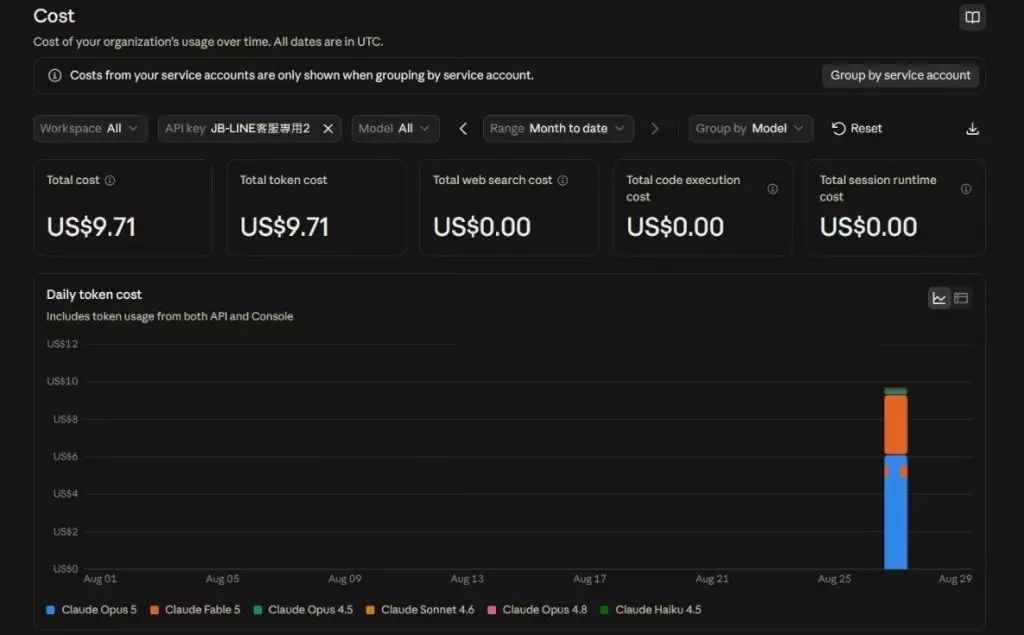
有用戶稱 Anthropic 的 api token一日被用光
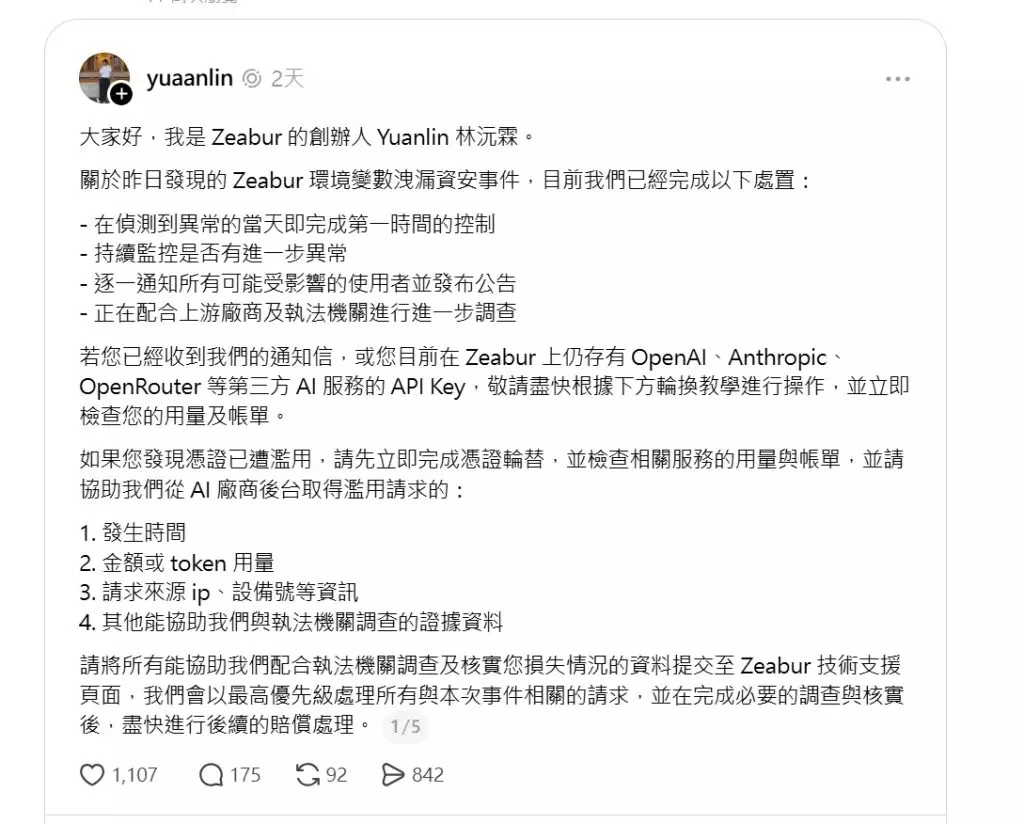
Zeabur創辦人林沅霖交代事件並公開致歉
AI平台遭入侵 大量金鑰外洩
有用戶稱 Anthropic 的 api token一日被用光
事件爆發後,不少開發者在社群平台回報災情,指深夜突然出現大量不明的API調用費用,甚至有人帳單暴增近10倍。由於攻擊者取得金鑰後可直接調用付費模型,相關費用轉嫁至原帳號持有人身上。有用戶質疑:「為什麼一個內部憑證能讀到production customer secrets的值」;亦有開發者表示「要趁帳單未暴增前盡快撤換」。
Zeabur創辦人林沅霖交代事件並公開致歉
Zeabur創辦人林沅霖其後公開致歉,表示團隊已在偵測到異常當天完成第一時間控制,目前正持續監控,並已配合上游廠商及執法機關進一步調查。對於實際損失規模,Zeabur表示仍需時間完成影響範圍與個別損失核實,後續將進行賠償與相關處理,並承諾對此次事件負起責任。
AI平台遭入侵 大量金鑰外洩
Zeabur在調查期間發現AI Hub所用的LiteLLM出現可疑活動,目前仍在確認是否與事件有關,已暫時停止AI Hub服務以進行清查。官方呼籲,曾在Zeabur存放OpenAI、Anthropic、OpenRouter等第三方服務API金鑰的用戶,應立即撤銷舊金鑰並重新建立新金鑰,同時檢查近期使用量及帳單。Zeabur特別提醒,單純建立新API金鑰並不會令舊金鑰失效,必須另外執行撤銷;由於兩批通知採用不同判定方式,即使未收到官方通知的用戶,亦應主動檢查目前存放於專案環境變數中的憑證。