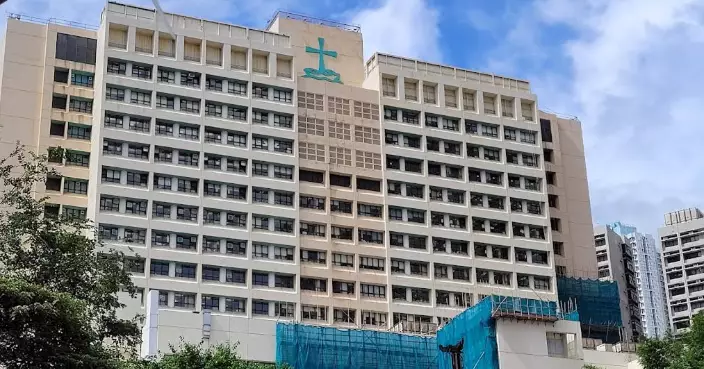

私隱專員公署就聯合醫院今年4月資料外洩事故完成調查,指事故主因在於醫管局的缺失,涉及三方面問題,包括對承辦商的存取資料及活動監察不足;承辦商管理的系統欠缺以角色為本的存取管控,以及保安風險評估及審計不足。公署指醫管局未有採取所有切實可行的步驟,違反《私隱條例》規定,已向醫管局送達執行通知,指示其採取措施糾正違規事項,並防止類似違規情況再發生。
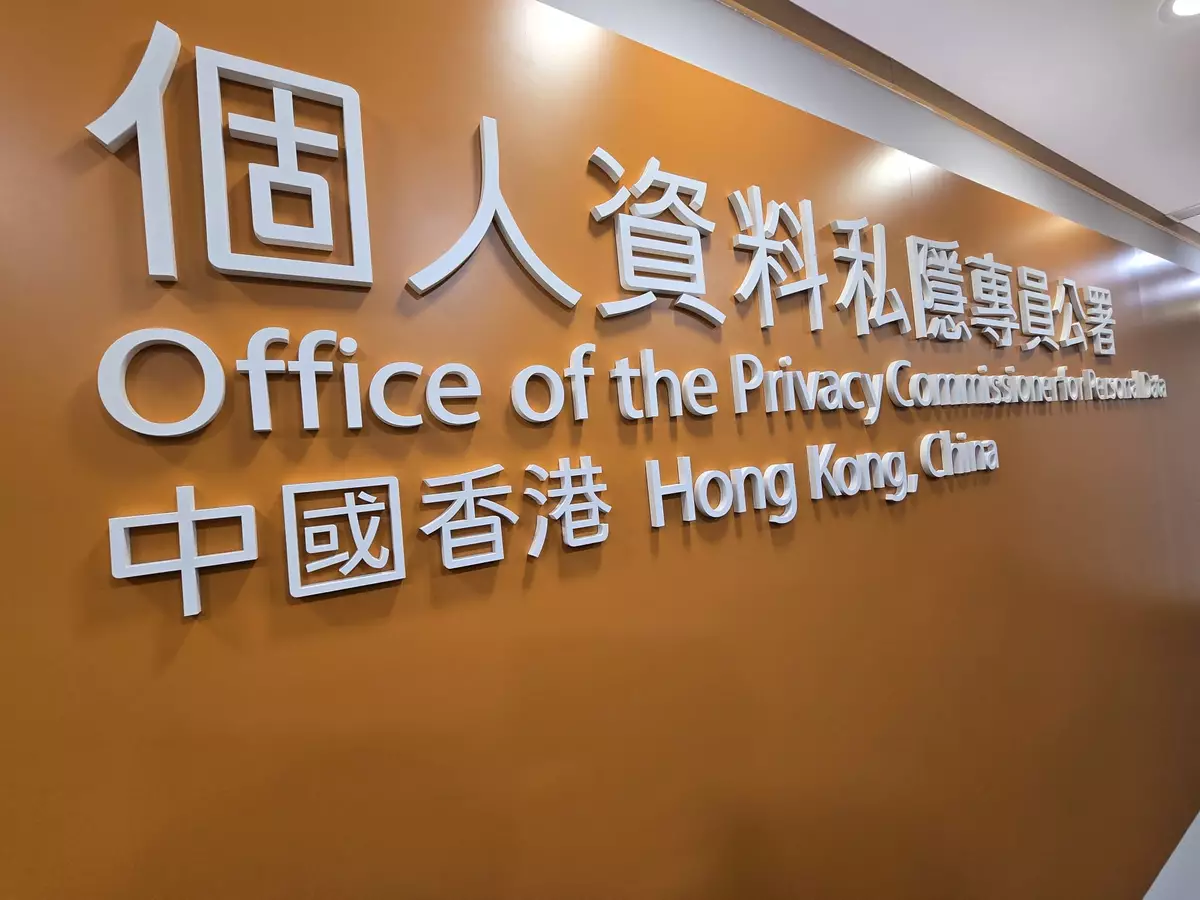
個人資料私隱專員公署。巴士的報記者攝
據醫管局提供的資料顯示,這次外洩事件合共影響5萬6千多名資料當事人。當中包括5萬5千多名病人,另有482名九龍東醫院聯網的現職或離職員工受到波及。被外洩的個人資料涵蓋病人姓名、香港身份證號碼、性別、出生日期、醫院登記號碼、手術程序詳情及預約日期,同時亦涉及員工的姓名及職級或職系。
點擊看圖輯
更多相片

個人資料私隱專員公署。巴士的報記者攝
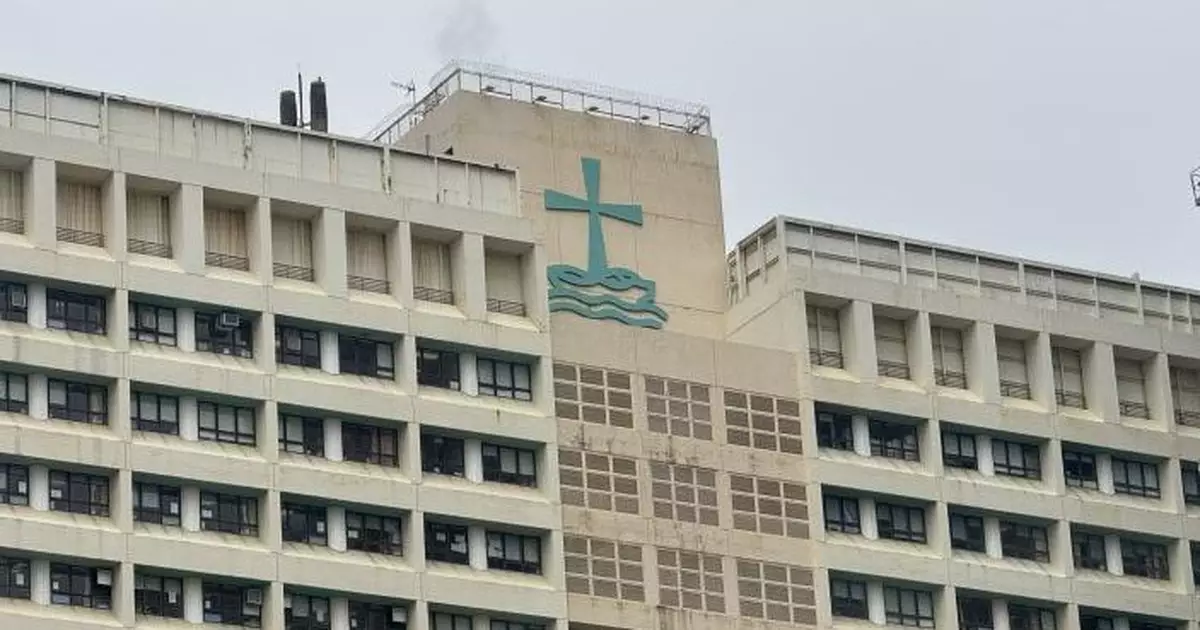
聯合醫院。巴士的報記者攝
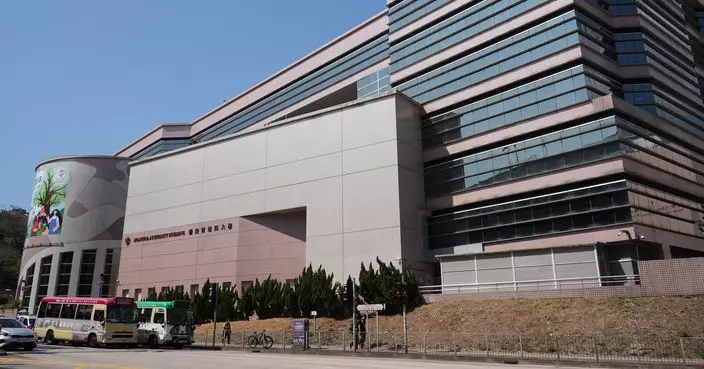
醫管局。資料圖片
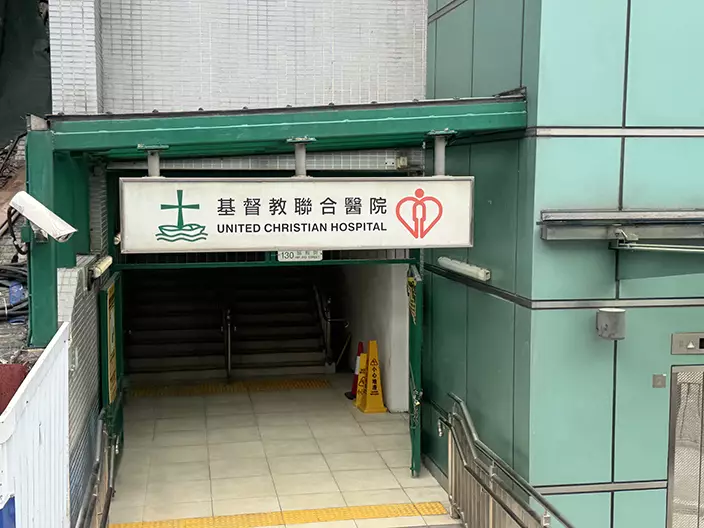
巴士的報記者攝

聯合醫院。巴士的報記者攝
對於調查結果及建議,醫管局表示接納,並會嚴肅跟進和採取適當行動。醫管局形容事件屬個別個案,成因是外判承辦商在為周邊醫療系統進行維護工作時,出現存取資料的管理問題,以致部分病人資料被盜取。醫管局又指,已主動向警方及私隱專員公署報告事件,警方其後以「不誠實使用電腦」罪名拘捕一名承辦商的職員。
醫管局。資料圖片
事後,九龍東醫院聯網已即時採取一系列措施,推行全方位策略以加強資訊系統保安及對外判承辦商的監管,目標是防止不法分子藉著維護系統,非法存取病人及員工的個人資料。
巴士的報記者攝