Skip to Content Facebook Feature Image

CrowdStrike連續七年獲Gartner評為端點保護領導者

商業事

CrowdStrike連續七年獲Gartner評為端點保護領導者
商業事

商業事

CrowdStrike連續七年獲Gartner評為端點保護領導者

2026年05月29日 23:23 最後更新:23:33

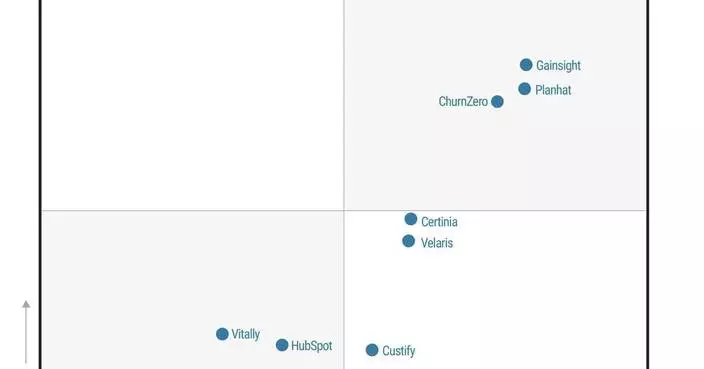
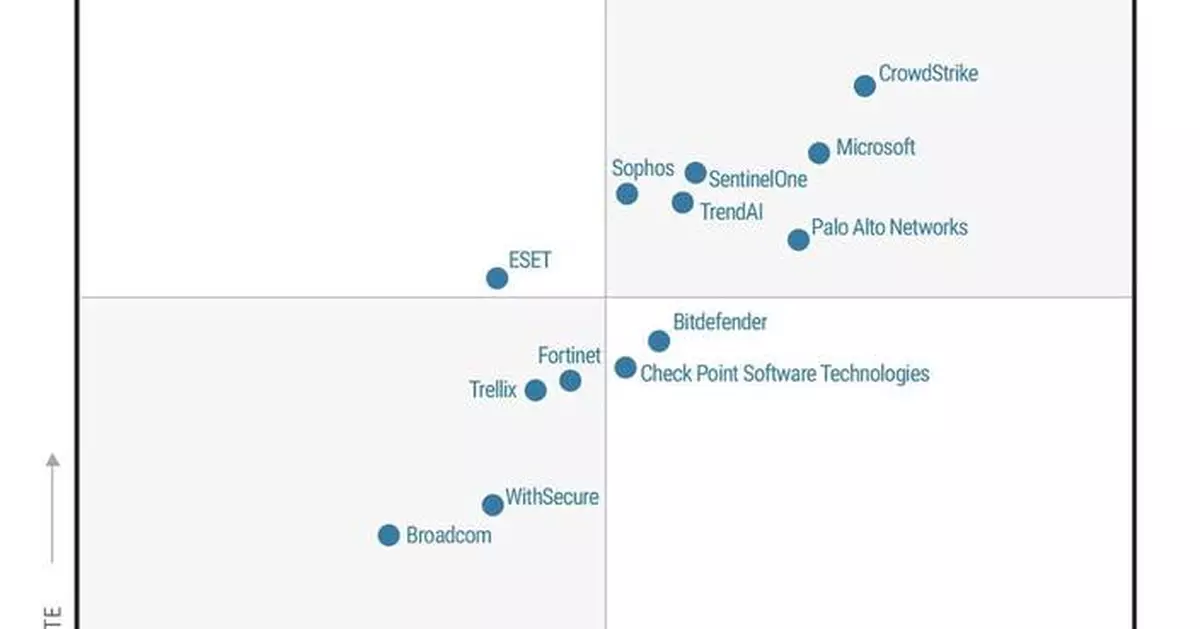
CrowdStrike(納斯達克:CRWD)今日宣布,已連續第七次獲評為2026年Gartner®端點保護魔力象限™的領導者。CrowdStrike亦連續第四次在所有受評估供應商中,於「願景完整性」方面位居最右,並在「執行能力」方面位居最高。

CrowdStrike開創人工智能原生端點安全,並正在定義人工智能偵測與回應的未來。人工智能引發了端點復興,代理程式以機器速度在端點上執行、決策及行動,並具備系統級權限。隨著企業將人工智能部署到何處,便將安全防護延伸至何處,CrowdStrike的端點業務已連續多個季度加速增長。
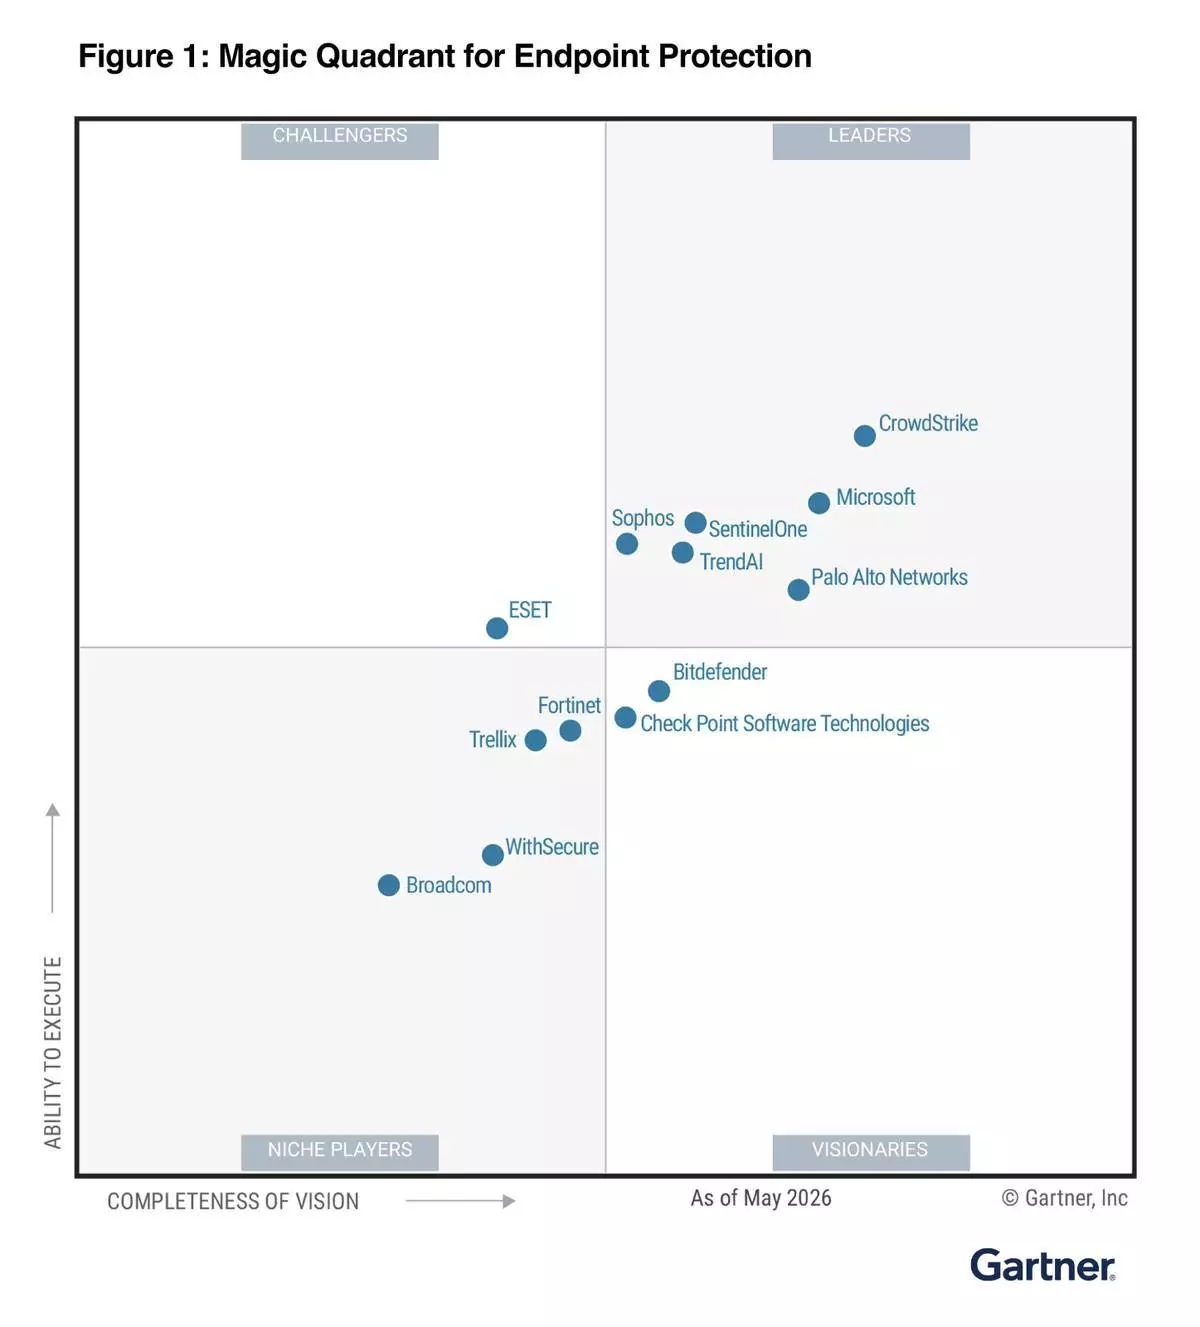
Gartner端點保護魔力象限 AP圖片

Gartner端點保護魔力象限 AP圖片

CrowdStrike總裁Michael Sentonas表示:「人工智能在端點上執行,並正在創造自企業轉移至雲端以來最大的安全需求驅動力。由於代理程式會採取行動、存取敏感數據並與關鍵系統互動,因此必須在執行時實時受到保護。我們認為這次認可反映了我們在端點安全方面的卓越表現,以及我們如何為人工智能時代定義下一類安全。」

隨著人工智能代理程式獲得自主權及系統級權限,端點成為現代安全的控制點。這是代理程式執行指令、存取數據及觸發下游工作流程的地方,這些活動往往與合法用戶活動難以區分。CrowdStrike在端點上運行時保護人工智能,提供對人工智能行為的實時可見性及執行力,自動發現人工智能應用程式及代理程式,並檢查提示及互動,以在執行時阻止注入攻擊、數據洩露及政策違規。

CrowdStrike感應器偵測到企業裝置上運行超1,800個不同的人工智能應用程式,代表其客戶群中近1.6億個獨特的應用程式實例,這是網絡安全領域最大的人工智能代理程式行為數據集。代理程式的行動不會僅限於端點,保護人工智能需要將防護擴展至整個機構的人工智能基礎設施。

CrowdStrike的統一平台架構將持續、風險感知型保護擴展至人類、非人類及人工智能代理程式身份、雲端運行時環境,以及工作發生的SaaS應用程式及實時瀏覽器會話。此外,Charlotte AI(其使用量按年增長超6倍,年度經常性收入(ARR)增長超兩倍)為代理式安全營運中心(SOC)提供動力,自動化高摩擦工作流程,並以機器速度阻止企業攻擊面的洩露。

皇家加勒比集團全球首席資訊安全官Jairo Orea指出:「CrowdStrike為我們帶來了端點安全的新標準,並自此保障了我們的創新之旅。隨著人工智能成為我們營運的核心,CrowdStrike為我們提供了所需的能見度及控制力,讓我們能夠自信地採用它;他們是我們信賴的平台,能夠在人工智能運行的地方提供安全保護。」

2026年1月,CrowdStrike在2026年Gartner Peer Insights™「客戶之聲」端點保護平台報告中獲評為「客戶之選」,並在所有「客戶之選」供應商中獲得最多五星評級。

(美聯社)

日本網上服務公司GMO互聯網集團周一就近期網絡攻擊導致的保安漏洞致歉,並承諾防止事件重演及賠償受害者。

行政總裁熊谷正壽與其他GMO高層在東京一個記者會上,多次深深鞠躬,以示歉意,符合當地習俗。

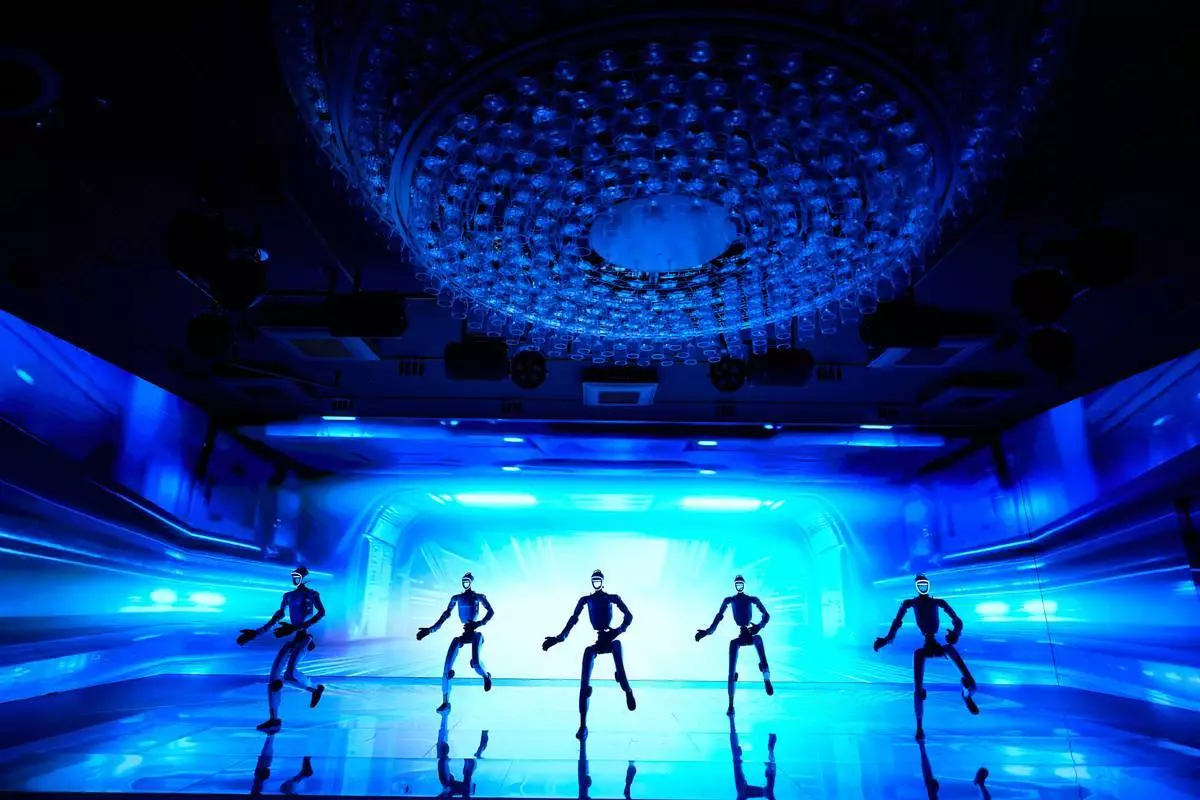
檔案圖片:2026年9月8日,人形機械人在日本互聯網基礎設施公司GMO於東京舉行的記者會上表演。(美聯社圖片/Eugene Hoshiko) AP圖片

檔案圖片:2026年9月8日,人形機械人在日本互聯網基礎設施公司GMO於東京舉行的記者會上表演。(美聯社圖片/Eugene Hoshiko) AP圖片

GMO證實,其名為Onamae.com桌面雲的雲端服務遭未經授權存取,導致資料外洩及客戶不記得曾進行的交易,影響數十間證券行及其他企業。公司表示,事件涉及超過2.6萬宗個案。

熊谷正壽表示:「我致以最深切的歉意。」他強調公司嚴肅看待這次問題。

總部設於東京的GMO提供多種互聯網服務,涵蓋網絡安全、網上營銷、基礎設施系統,並支援機械人技術及人工智能。

熊谷正壽於1991年創立該公司,他承認GMO內部曾就系統性弱點容易受此類攻擊發出警告,但公司未能採取適當行動。

他就近期在社交媒體發布的帖文致歉,當中包括一張他面帶笑容的照片,他稱這可能傷害了受害者的感情。熊谷正壽將減薪三成,為期三個月,而其他高層則會減薪較少。

GMO承諾賠償損失,並向所有客戶支付5,000日圓(約30美元),以表達「善意」。公司亦會轉用新的保安系統。

近期日本傳媒報道引述多名受訪者表示,他們在GMO的服務中發現巨額款項不翼而飛,儘管他們並未發起相關交易。

GMO的問題揭示了日本在網絡安全方面的脆弱性,有專家警告指,這些問題多年來一直被忽視,並缺乏危機意識。

GMO的困境正值外界對網絡安全日益關注之際。

全球最大加密貨幣交易所幣安周五表示,黑客盜取了超過60億美元,這似乎是歷來最大宗的加密貨幣盜竊案。區塊鏈公司指出,這次攻擊來自一個北韓黑客組織。

首相高市早苗承諾加強日本的網絡安全措施。政府拒絕評論GMO的案件,包括可能的疑犯。

GMO承認攻擊者部署了勒索軟件,並表示拒絕支付贖金。

公司懸賞100萬美元,以獲取有助識別及逮捕攻擊者的資訊。公司已設立一個名為「GMO網絡罪案懸賞」的網站,供公眾以英文、日文或中文提交資訊。公司表示,截至上周,已收到超過400份提交。

在這次自保安問題浮現以來首次舉行的記者會上,熊谷正壽情緒激動,含淚講述他與員工如何努力為客戶帶來互聯網及其他科技的樂趣。

網絡攻擊對GMO財務業績的影響仍不明朗。GMO股價在過去一年波動,網絡攻擊消息傳出後下跌。記者會在東京股市收市後開始。其股價今年至今已下跌17.5%。

(美聯社)

你 或 有 興 趣 的 文 章