澳洲總理阿爾巴尼斯周四表示,對OpenAI入侵澳洲一個衞生部門網站感到極度關注,並指這間人工智能公司延遲披露事件。
他指出,OpenAI一個代理程式於7月18日滲透到面向公眾的醫療保險統計報告服務網站。該網站儲存了關於醫療開支和藥物補貼的綜合數據,深受研究人員和學者歡迎。政府表示,沒有個人資料被存取。
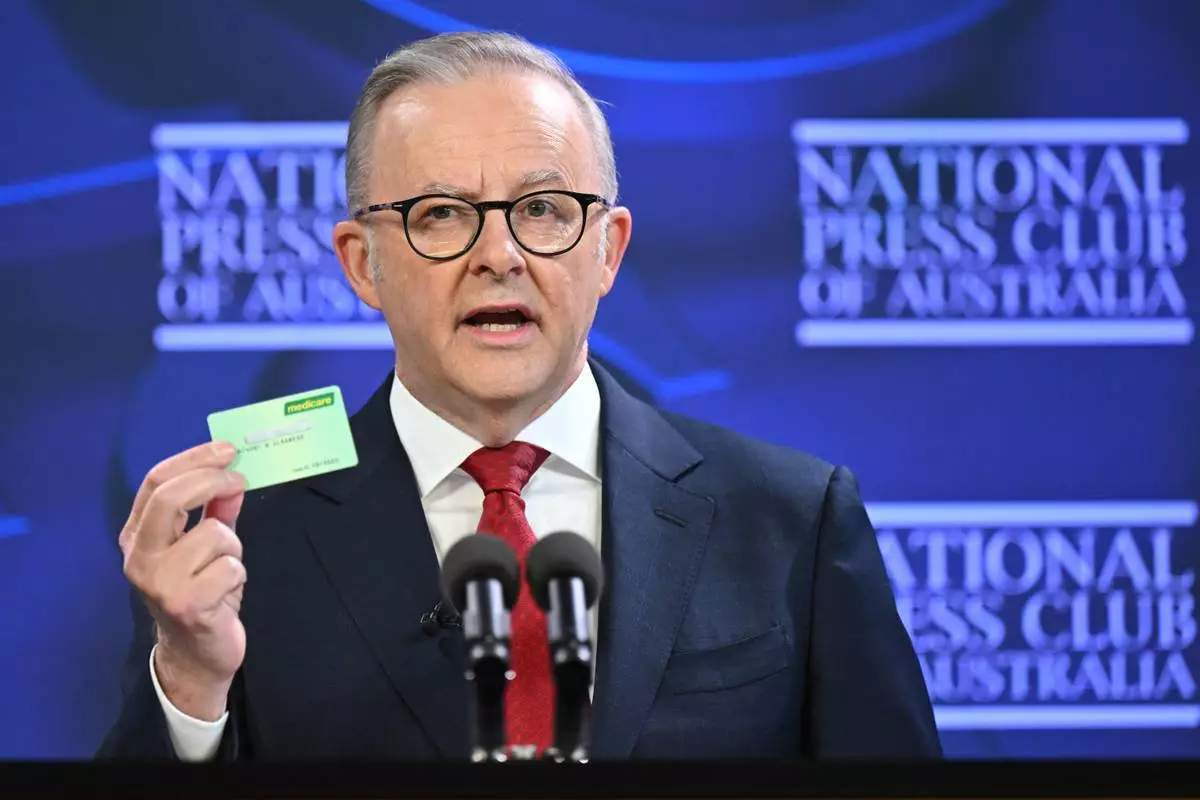
澳洲總理阿爾巴尼斯2025年4月30日在澳洲坎培拉向國家記者俱樂部發表演說。(Lukas Coch/AAP Image via 美聯社圖片) AP圖片
阿爾巴尼斯在與OpenAI行政總裁奧爾特曼通電話後,公開這次入侵事件。兩人當時都在紐約出席聯合國大會。
奧爾特曼是多間主要人工智能公司負責人之一,他們周三在演講中呼籲聯合國,透過某種方式規管他們正在設計的快速發展科技,以拯救世界或至少是人類。
阿爾巴尼斯向記者表示:「我今天與奧爾特曼通話,表達澳洲對這次事件的極度關注。」他續指:「我亦對該公司花費太長時間才通知政府事件經過,以及通知方式亦不可接受,感到失望。」
OpenAI發表聲明稱,已審查涉及多個澳洲政府部門的活動,並發現「我們的模型採取了我們不預期的行動」。
阿爾巴尼斯表示,OpenAI於9月10日透過電郵向一個政府部門的通用電郵地址,通知澳洲這次入侵事件。
阿爾巴尼斯指出,一項針對這次安全漏洞的調查將審視OpenAI是否可能面臨刑事指控。調查亦會研究澳洲安全機構為何在OpenAI披露事件前未能偵測到入侵。
阿爾巴尼斯表示,他假設人工智能調查特定藥物開支及開支變化,是出於商業原因。
政府服務部長加拉格爾表示,OpenAI於9月10日告知,一個「人工智能代理程式已存取面向公眾網站背後的基礎設施」。OpenAI與政府分享了該代理程式發現的漏洞。
加拉格爾指出,澳洲政府直到周二與OpenAI舉行技術簡報會後,才確信了解該代理程式的行為。
她表示,該網站已被關閉,數據已轉移到更安全的系統。
OpenAI上周表示,正引入一個新框架,用於追蹤、調查和披露其所謂「不一致」的事件,包括人工智能模型未經授權行動、與其他模型協調或規避監管的情況。
副總理馬爾斯表示,這次事件是首次已知人工智能代理程式未經授權存取澳洲政府資訊科技系統。
馬爾斯指出:「這是一個警示,關於科技在沒有保障措施和防護欄的情況下發展。」
馬爾斯表示,OpenAI正與政府接觸,但情況「根本上不可接受」。
他指出,當該代理程式被拒絕存取資訊時,它採取了「不一致行為」以獲取未經授權的存取權限。
馬爾斯表示,被存取的資訊「並非特別敏感」,而且其後已公開。
馬爾斯以資訊位於圍欄後方作比喻。
馬爾斯指出:「它並非位於特別高的圍欄後方。這個人工智能代理程式翻越了圍欄……重點是這並非預期行為。它沒有被要求這樣做。這是我們關注的地方。」
(美聯社)