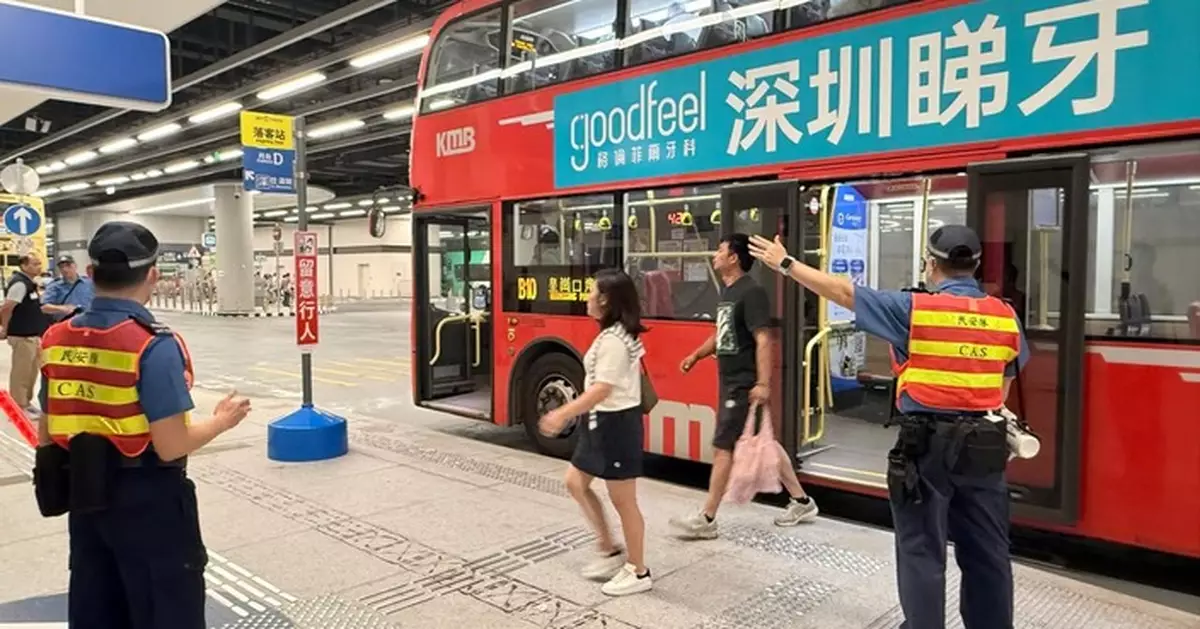
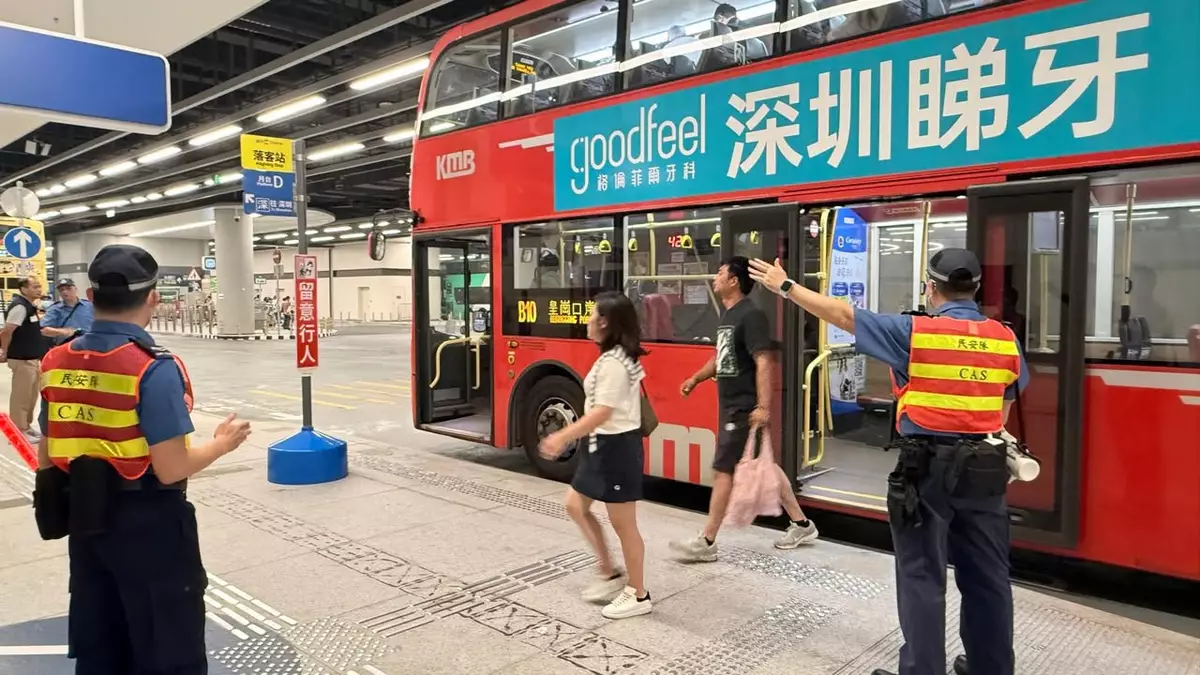
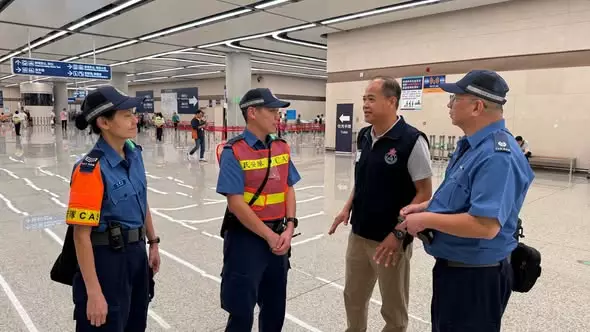
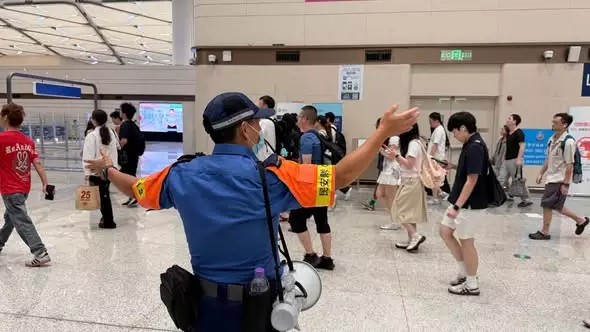
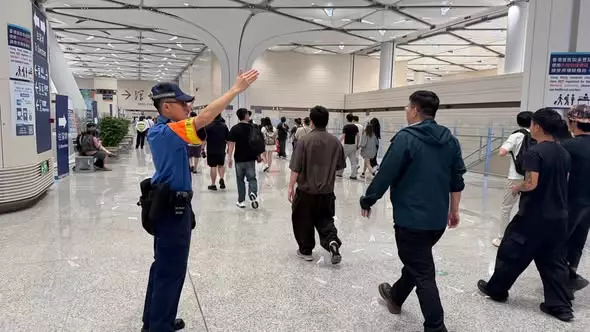
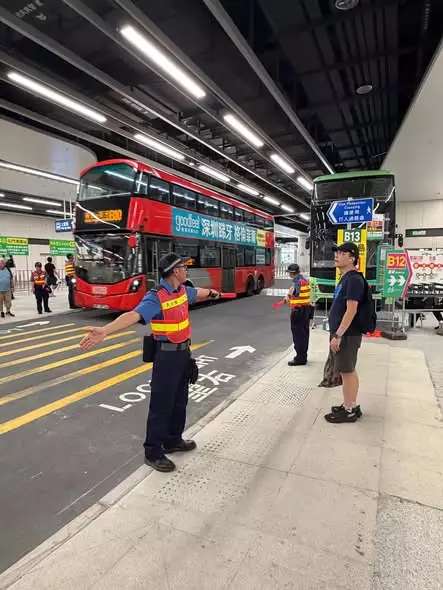
剛過去的周末適逢萬聖節,大批市民及旅客紛紛外出感受節日氣氛,參與各區精彩活動。民眾安全服務隊表示,狂歡過後預計有大量人流經新皇崗口岸往返內地及香港,為確保通關流程順暢,民安隊已緊密配合各政府部門的工作,派員進駐口岸關鍵崗位當值。
民安隊指出,隊員正全力協助維持現場秩序、引導人流,讓每一位市民和旅客都能安全、順利地過關回家。民安隊同時感謝各位隊員在節日期間堅守崗位,並提醒過關市民聽從現場工作人員的指示,以安全為先。
Facebook 圖片1
Facebook 圖片2
Facebook 圖片3
Facebook 圖片4
Facebook 圖片5
個人資料私隱專員公署近日先後接獲多間機構通報資料外洩事故,涉及三間航空公司及兩間電器零售商,公署已按既定機制就相關事故展開調查。隨着環球網絡攻擊風險增加,截至2026年10月30日,公署就該批資料外洩事故累計接獲51宗投訴及48宗查詢,受害人損失金額由約港幣一萬元至超過150萬元不等。
私隱專員公署-巴士的報記者攝
據公署披露,通報事故的機構包括香港航空、國泰航空及馬來西亞國際航空,以及友和香港和百老滙。公署同時呼籲市民提防「精準詐騙」,提醒騙徒或會利用外洩的個人資料炮製像真度極高的釣魚訊息或電郵,甚至冒充相關機構職員或客服身分接觸受影響客戶,並以手上的購物資料或航班資料為依據,訛稱可安排退貨或退款,藉此誘使市民交出銀行戶口號碼、信用卡號碼及密碼,或直接要求轉帳。
AI生成圖
為守住個人資料私隱及財產安全,公署提醒市民在接獲任何自稱機構職員或客服的來電、短訊或電郵,就訂單、機票或服務事宜作出跟進時,應先提高警覺,切勿隨意開啟附件、點擊超連結或披露個人資料。即使對方能説出市民的個人資料,市民在提供進一步個人資料或付款前亦應「停一停、諗一諗」,並經商戶官方網站、官方客戶服務熱線或親身到門市核實身分及內容真偽,同時留意相關商戶有否發出詐騙警示。
公署又指出,商戶處理賠償或退款時,一般不會要求客戶預先支付任何「保證金」或「手續費」,亦不會要求轉帳以驗證銀行帳號;市民切勿隨便向他人披露銀行帳號、信用卡號碼及密碼等敏感資料。市民並應記錄來電號碼及對話內容,以便日後向警方或相關機構舉報,同時留意私隱專員公署、警方或相關機構發布的防騙資訊;如有懷疑,可透過「防騙視伏器」(https://cyberdefender.hk/scameter/)搜尋可疑的電話號碼、電郵地址、網址等。若懷疑個人資料可能外洩,市民應考慮更改相關網上帳戶的密碼,並啟用多重認證功能(如適用),以及留意帳戶有否異常登入紀錄。
市民若懷疑個人資料被不當使用,可向私隱專員公署作出查詢(「個人資料防騙熱線」:3423 6611、電郵:communications@pcpd.org.hk)或投訴(電話:2827 2827、電郵:complaints@pcpd.org.hk)。市民若發現其個人資料被盜用並涉及刑事罪行,亦應盡快報警。
AI生成圖
至於機構層面,根據《個人資料(私隱)條例》下保障資料第4原則,機構有法定責任採取所有切實可行的步驟,確保由機構持有的個人資料受保障而不受未獲準許的或意外的查閲、處理、刪除、喪失或使用所影響。公署提醒所有機構應防患未然,定期審視及加強資訊系統的安全,以防範資訊系統受到惡意攻擊;尤其在委聘第三方服務供應商處理、儲存或管理個人資料時,機構必須採取嚴謹的第三方服務供應商風險管理措施,確保委託予第三方的個人資料獲得充分保障。
公署列出的相關措施包括:實施政策及程序確保只聘用稱職且可靠的第三方服務供應商;進行評估確保只轉移「最少量」的個人資料至第三方服務供應商;資料處理合同應明確規定第三方服務供應商須採取的保安措施;按照「最小權限」及「角色為本」的原則,清晰訂定第三方服務供應商的存取權限;與第三方服務供應商訂立資料外洩事故通報機制,要求他們在發生資料保安事故時立即作出通知;以及定期監察、評估及審核第三方服務供應商的保安措施和合規情況,留意異常登入、大量資料傳輸的情況,確保有關保安措施持續有效運作。
個人資料私隱專員公署。巴士的報記者攝
公署鼓勵機構參考其發布的《資訊及通訊科技的保安措施指引》及《資料外洩事故的處理及通報指引》,以加強防範網絡攻擊,提升網絡安全和數據安全。