摩根大通數千名客戶的個人資料,周四因其第三方供應商遭受網絡攻擊而外洩。銀行表示,這次洩漏與本周較早前的銀行服務中斷無關,外洩資料不包括信用卡或特別敏感的個人資料。
外洩數據主要為大通客戶及部分銀行員工的電郵地址,部分個案亦涉及電話號碼。
檔案圖片:2026年1月6日周二,美國俄勒岡州波特蘭市,一部自動櫃員機上可見大通銀行的標誌。(美聯社圖片/Jenny Kane) AP圖片
銀行發言人喬·埃萬傑利斯蒂表示,他們獲悉為公司提供服務的第三方供應商成為網絡攻擊目標。根據目前調查,相信攻擊者取得這些供應商持有的部分市場推廣數據,當中可能包括部分客戶姓名及電郵地址。
維薩及萬事達卡亦證實數據洩漏,但這次入侵對公司運作或客戶付款資料沒有影響。
受影響的數千個賬戶,僅佔大通龐大客戶群的一小部分。大通擁有數千萬客戶,而維薩及萬事達卡則有數十億客戶。
萬事達卡發言人塞思·艾森表示,目前洩漏情況已受控,其團隊正與供應商合作,按需要支援受影響的持卡人。
這次網絡攻擊與大通本周較早前發生的事件無關,當時是軟件故障導致大通部分銀行服務中斷。
然而,這次網絡攻擊是全球經濟多個領域近期一系列技術問題的最新一宗,這些問題包括航班停飛,以至微軟的基本電郵及日曆服務無法運作。
(美聯社)
布魯塞爾有官員周四表示,歐盟去年十月遭受一次利用人工智能發動的網絡攻擊,部分數碼工具至今仍未恢復運作。
該名官員未有詳細說明這次網絡攻擊的細節,亦無透露幕後黑手。這是這個由27個成員國組成的聯盟,首次報告有網絡攻擊使用人工智能工具。
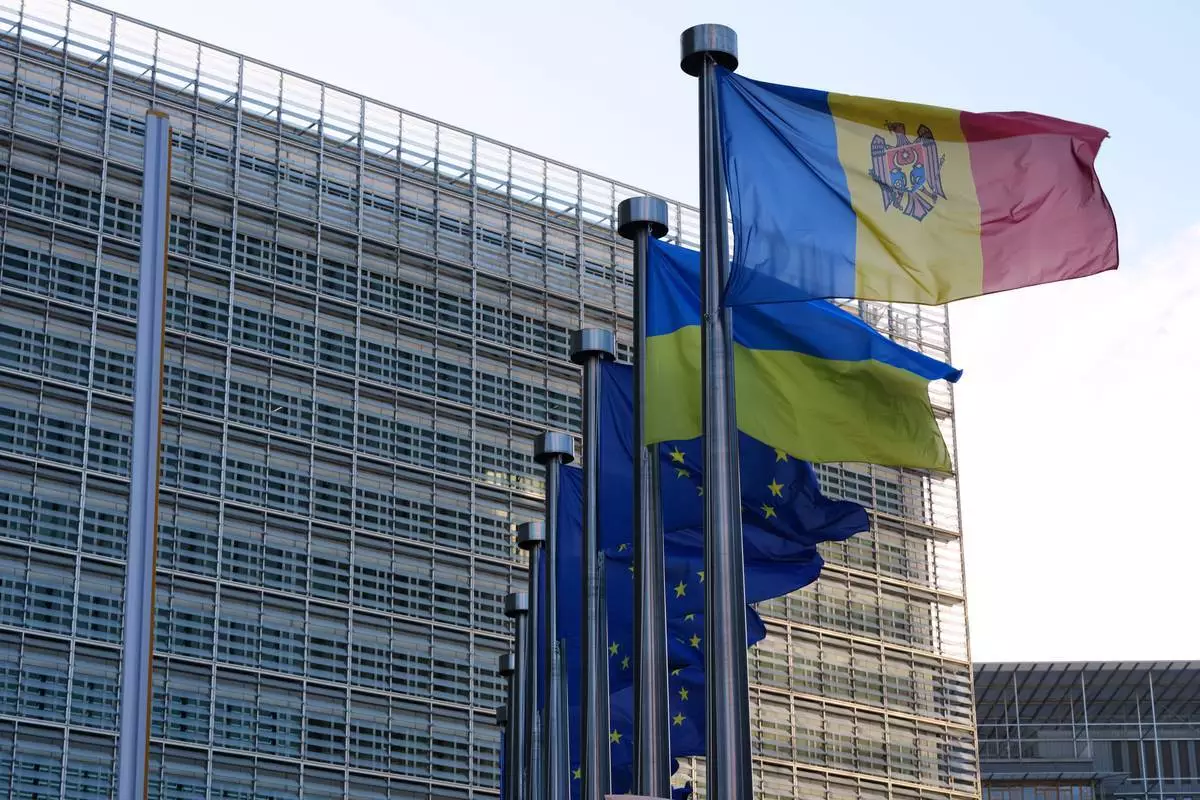
摩爾多瓦及烏克蘭國旗(右)與歐盟旗幟,在2026年11月16日周一於布魯塞爾歐盟總部外飄揚。(美聯社圖片/Virginia Mayo) AP圖片
歐盟執行機構歐盟委員會發言人雷尼耶(Thomas Regnier)表示:「人工智能輔助工具可用於,尤其會被濫用於偵測系統漏洞。」他補充說:「我們確實可以證實,這次攻擊是利用人工智能工具進行的。我們最近看到許多全球網絡攻擊,當然沒有人能倖免。」
雷尼耶指出,歐盟於去年10月22日首次偵測到這次事件,當局隨即展開調查,並實施「預防措施」。
歐盟旗幟在2026年11月16日周一於布魯塞爾歐盟總部外飄揚。(美聯社圖片/Virginia Mayo) AP圖片
新聞網站Politico最先報道這次事件。該網站稱,攻擊持續至少10天,影響了翻譯和報銷工具,以及用於薪金和工時表的數據庫。雷尼耶拒絕證實這項報道。
雷尼耶表示:「我們暫時關閉了多個應用程式,其中大部分已恢復運作。」然而,雷尼耶稱「我們至今未有偵測到任何數據洩漏的證據,影響到委員會全體職員」。
歐盟機構CERT-EU負責監管聯盟各機構的數碼安全,這些機構單在布魯塞爾就僱用約4萬名員工。
(美聯社)