
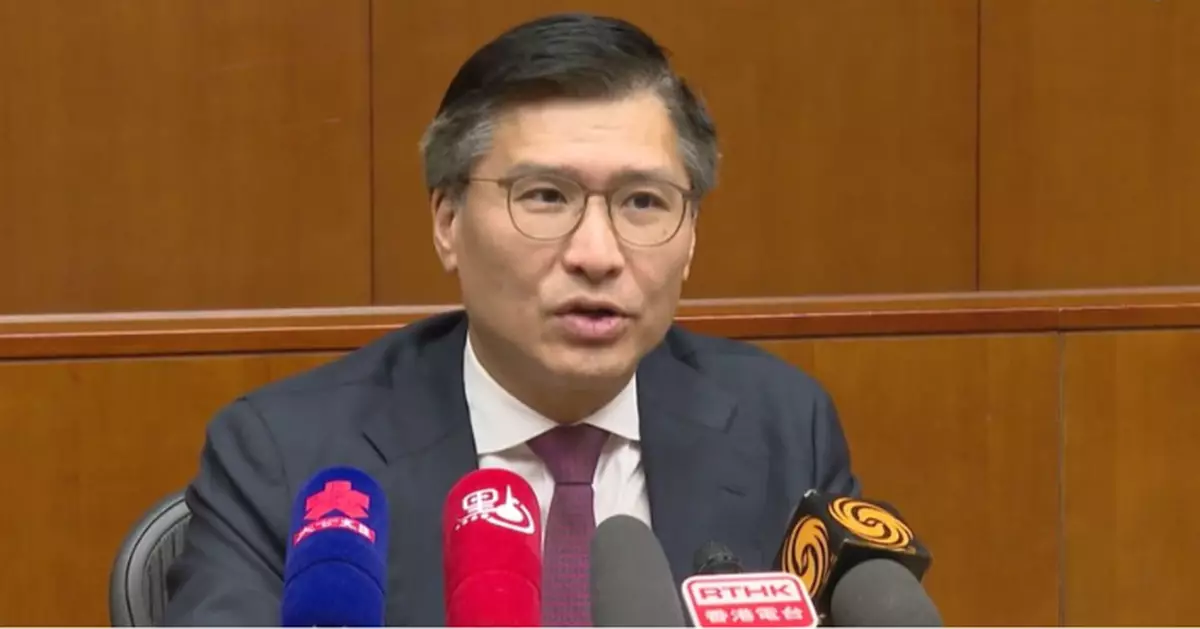
醫管局4月初發生大規模病人資料外洩事件,涉及逾5萬6千人受影響。醫管局資訊科技服務委員會主席邱達根表示,事件源於一名外判服務商員工違反合約要求,涉嫌盜取並非法上載病人資料至第三方平台,形容該員工的誠信操守「非常有問題」。
當局正考慮禁止相關承辦商參與醫管局未來的投標工作,並會全面審視與承辦方的合約關係,強調調查完結後會嚴肅處理及追究責任。
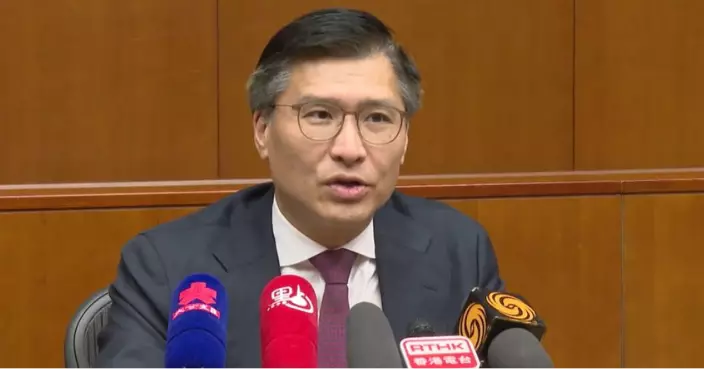
立法會科技創新界議員邱達根表示,事件源於一名外判服務商員工涉嫌盜取並非法上載病人資料至第三方平台。政府新聞處資料圖片
邱達根指出,醫管局對網絡安全一向維持最高標準,實施最嚴格的系統和數據保安措施。他參與委員會六年以來,系統安全一直被置於最重要位置,而保安運作中心更是全天候運作以保障數據。因應今次事件,醫管局已採取一系列措施加強對第三方承辦商的管理,未來會繼續配合執法機構調查,並提升對承辦商的保安要求。
醫管局資訊科技服務委員會委員林偉喬解釋,存放病人所有資料的中央系統保安非常嚴密,完全符合政府要求;而周邊系統則受合約條款監管,保障級別有所不同。他強調資訊保安沒有百分之百保證,當局是按系統重要性、是否包含敏感資料及實際風險,來制定相稱的保安防護安排。他形容此為正常且務實的風險管理方法,旨在資源運用、運作需要與保安要求之間取得合理平衡。
醫管局正考慮禁止相關承辦商參與醫管局未來的投標工作,並會全面審視與承辦方的合約關係。
醫管局總系統經理(資訊科技策略與企業架構)王昱補充,是次事件屬承辦商涉嫌違反守則。醫管局在事發後已迅速採取特別措施,包括暫停所有承辦商非必要的維護行為。若系統需緊急維修,醫管局會派員在場監督,確保承辦商只完成指定工程,不會取走任何非必要資料。王昱重申,當局對承辦商本有相關要求,未來將更嚴格執行,並會因應不同醫療系統或儀器的維修程序,訂立更完善的監管制度,以減低資料洩漏風險。