Skip to Content Facebook Feature Image

「有人早就講過」——日本GMO互聯網集團資料外洩,最貴嘅係呢一句

博客文章

「有人早就講過」——日本GMO互聯網集團資料外洩,最貴嘅係呢一句
博客文章

博客文章

「有人早就講過」——日本GMO互聯網集團資料外洩,最貴嘅係呢一句

2026年11月04日 09:38

你公司有冇一份「客戶資料」?

唔一定要係銀行。客戶電話、身份證號碼、訂單紀錄、會員積分,只要有人願意為佢付錢,佢就係一份有價資產。

你收過公司 email 話「你嘅個人資料可能外洩,我哋深表歉意」未?大部分人掃一眼,跟住 delete。

日本有單嘢,值得你花五分鐘睇清楚。因為佢示範咗一件事:出事之後,公司點賠、責任點分、內部警告最後去咗邊。
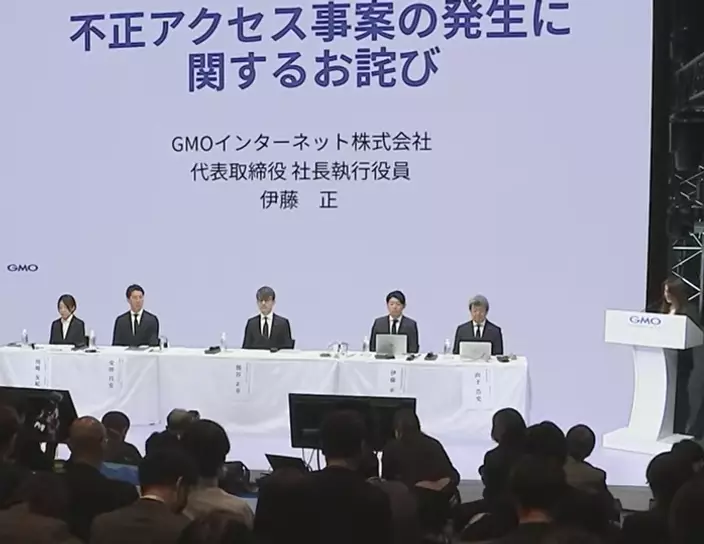
日本GMO互聯網集團為網絡攻擊致資料外洩致歉承諾賠償受害者

日本GMO互聯網集團為網絡攻擊致資料外洩致歉承諾賠償受害者

一、件事有幾大

GMO 互聯網集團,日本老牌網絡服務商,集團 8,300 人。出事嘅係旗下「お名前.com デスクトップクラウド」,一個畀 FX (外匯保證金交易)自動交易用嘅雲端桌面服務。

  • 2026 年 8 月:管理員權限被盜用,管理伺服器被入侵
  • 9 月下旬至 10 月中旬:惡意程式被派到客戶嘅伺服器
  • 10 月 20 日:有客人打電話嚟問,公司才確認到出事
  • 10 月 21 日 4:00:整個服務停機,至今未恢復
  • 可能受影響嘅機器最多約 2 萬 6,700 部;記者會公布受影響客戶 26,739 
  • 公司收到威脅:若唔順從,會繼續對國內外 70 幾間證券行、FX 公司嘅客戶交易帳戶做不法操作

由入侵到發現,兩個月。

二、3 分鐘,22 萬港紙

時事通信訪問咗幾個真實用戶。

  • 愛知縣,20 幾歲女職員:10 月 22 號朝早 5 點,3 分鐘內約 50 次買賣,蝕咗幾乎全額 430 萬日圓(約 22 萬港紙)。佢講:「因為係大公司,所以安心用。」
  • 福井縣,58 歲交易員:蝕約 68 萬日圓(約 3.5 萬港紙)。交易紀錄出現佢平時唔會掂嘅南非、丹麥貨幣。
  • 新潟縣,39 歲公務員:蝕約 100 萬日圓(約 5.2 萬港紙)。筆錢係兩個女嘅教育基金。

第三位講嘅一句,我睇完停咗一陣。

三、賠償係咁計嘅,細字更值得睇

公司 10 月 24 號出方案,分四層:

  • 一律 5,000 日圓(約 260 蚊港紙):所有現有客戶都有,唔論你有冇蝕錢
  • 不正交易損失:全額補償
  • 資料被公開嘅人:按敏感度分三級,基本資料 10,000 日圓、金融認證資料 15,000 日圓、敏感個人資料 25,000 日圓,每次公開上限 300 萬日圓(約 15.6 萬港紙)
  • 替代服務免費 6 個月

另外出咗 100 萬美元懸賞(總額上限)徵求線索,接受日文、英文、中文提交,記者會當日已收約 700 份。公司亦表明永久唔會回應攻擊者要求,理由係:就算畀錢,都唔保證資料會刪除或者唔會被不法利用。

重點嚟喇。「全額補償」係真嘅,但官方公告寫得好窄:

  • 只補「已實現損失」,即差價同手續費
  • 唔包市場波動造成嘅損失
  • 唔包本來賺得到嘅利潤
  • 唔包間接損害
  • 要你自己提交證明,仲要自己向交易平台追退款,公司只補差額

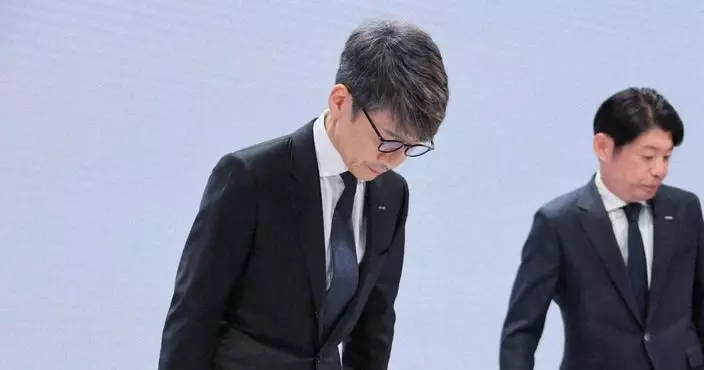
GMO集團代表熊谷正壽鞠躬

GMO集團代表熊谷正壽鞠躬

四、最貴嗰句話

11 月 2 號記者會,係事件後第一次。集團代表熊谷正壽鞠躬道歉,親口承認集團專家早就指摘過系統問題。

據外媒報道,呢個指摘係 2024 年嘅事,當年 4 至 5 月公司已做過 4 次緊急維護。副社長山下浩史嘅總結得五個字:

仲有一句,係成件事最值得記住嘅:當時嘅指摘,冇傳到集團代表嗰度。熊谷係今次爆咗,才第一次知有人講過。

一間公司有專家、有意見、有記錄,但意見上唔到有權拍板嗰個人,等於冇。

你公司係唔係都係咁?你上次 report 嘅風險,寫咗喺邊?

五、順便講句 AI

記者會上,熊谷提到自 2022 年 11 月 ChatGPT 面世之後,網絡威脅嘅樣貌已經改變(ENCOUNT 報導)。佢個比喻係:

聽落誇張,但數字係咁:呢單案由入侵到發現,兩個月。以前防守方有一個月補窿,今日個窗口係幾個鐘。呢個變化,同 AI 令攻擊自動化係同步發生嘅。

六、你做得到嘅三件事

你驚咩:我又唔炒外幣、又唔係 IT,關我咩事?

轉個角度睇:你唔需要係最有價值嘅目標,只需要係最容易嗰個入口。而且出事之後,客戶第一個問嘅係「你哋點解唔早講」。

你可以做嘅事:

  • 今晚:有錢銀往來嘅 app,銀行、券商、投資平台,全部開雙重認證;唔用嘅舊帳號就取消
  • 今個星期:公司內部你提過嘅風險,用 email 寫一次、留個記錄。唔係為咗孭飛,係為咗有記錄
  • 一路做落去:收到「資料外洩通知」,唔好即刻 delete。睇清楚賠幾多、包咩、要幾時申請

公司出事,唔係因為冇人知,係因為知道嗰個人冇權講。

你收過「資料外洩通知」嗎?當時你點做?留言講下。


AI老實講

** 博客文章文責自負,不代表本公司立場 **

你有冇一部返工用嘅電腦?入面有冇客戶名單、老闆嘅文件、或者一個可以批錢、可以刪檔嘅帳號?

如果有,你手上揸住嘅唔止係一部電腦,係公司一條鑰匙。而有人正係專門搵呢條鑰匙。

一、先睇銀碼

  • 2026 年 10 月,幣安:約 63 億美元(約 490 億港元)← 今次
  • 2025 年 2 月,Bybit:15 億
  • 2022 年 3 月,Ronin(Axie Infinity):約 6.25 億
  • 2021 年 8 月,Poly Network:約 6.11 億
  • 2022 年 10 月,BNB Chain 跨鏈橋:5.7 億
  • 2018 年 1 月,Coincheck:5.34 億
  • 2014 年 2 月,Mt. Gox:4.6 億
  • 2026 年 9 月,Bitget:約 3.87 億
  • 2019 年 5 月,幣安(舊案):4,000 萬

幣安今次一單,接近 2025 年全年全球加密貨幣被盜總額(34 億美元)嘅兩倍。對上一次紀錄,係四個月前先由 Bitget 刷出嚟。呢個行業冇變安全,係一次比一次大。

二、更值得睇嘅係「模式」

  • 2014 年 Mt. Gox、2018 年 Coincheck:熱錢包同私鑰管理出事。技術問題
  • 2021 年 Poly Network、2022 年 BNB 跨鏈橋:智能合約寫錯。代碼問題
  • 2022 年 Ronin:假招聘。騙徒扮獵頭,同工程師傾幾輪面試,最後送一封「offer letter」,入面係惡意軟件。一開,公司五組驗證鑰匙就冇咗
  • 2025 年 2 月 Bybit:唔係偷鑰匙,係改咗個簽核畫面,令員工以為自己簽緊正常交易
  • 2026 年 10 月幣安:初步講法係一部「被入侵嘅工程師筆記本電腦」,攻擊者藉此進入服務容器,提交未授權提款

十二年,攻擊目標由「系統」一路移到「人手上嗰部機」。保險庫愈做愈硬,開門嗰個人冇變硬。

三、工程師嘅 notebook,就係公司嘅後門

騙徒特別鍾意打工程師,因為佢哋部電腦最值錢。工程師要維護系統安全,通常有最大權限:改設定、上線、批轉帳。而佢部電腦同時登住公司 VPN、內部通訊、雲端管理台、簽核系統,加上私人 email 同瀏覽器。任何一個位出漏洞,等於公司多一道門。

手法其實好舊,而且愈舊愈有效:

換成打工仔版本:你收過未聽過嘅獵頭訊息未?「有個更好嘅機會,先睇下我哋份資料。」Ronin 案失咗 6 億美元嘅起點,就係嗰份「資料」。

你未必係幣安工程師。但你可能係全公司唯一識搞嗰個系統嘅人、係自備電腦返工嗰個、係得你一個有 admin 帳號嘅人。你唔需要係最有價值嘅目標,只需要係最容易嗰個入口。

四、同一晚,另一種打法:你家部 NAS

Synology 用戶同一晚發現相、文件、備份全部變成 .L0CK3D,每個資料夾多一封勒索信。官方 10 月 29 日講:攻擊者利用「2024 年 12 月已修補嘅弱點」,鎖定仍跑過時 DSM 版本嘅機。

即係個窿,廠商兩年前補好咗。仲有一點:同機備份會一齊被加密,「NAS 有做備份」呢句講嘅時候要小心。

五、AI 駭客每日打大戰:快到你冇時間拔線

幣安今次由授權到轉走資產,係幾分鐘。南韓警方 10 月 26 日公布嘅個案更直接:被捕主謀 32 歲,主修藝術與體育,冇資訊科技學歷,2026 年 8 月底開始用生成式 AI 編程代理同自動化滲透測試工具,44 日內攻破 60 間企業,13 個月累計逾 90 間、820 萬筆個人資料。

聽落好似同你無關,但重點係:攻擊方用 AI 將成本壓到近乎零,防守方嘅修補窗口由「一個月」縮到「幾個鐘」。

六、你做得到嘅三件事

你驚咩:我又唔係工程師、又唔玩加密貨幣,關我咩事?

轉個角度睇:十二年嘅大劫案,入口都係「一個人手上嗰部機」。

你可以做嘅事:

  • 今晚:電腦、手機、NAS、路由器更新;公司帳號開雙重認證;NAS 管理介面唔好開出公網
  • 今個星期:收到未聽過嘅獵頭訊息,要你開附件/下載「測試檔」嘅一律唔開、報 IT;備份要有離線一份,並試一次還原
  • 一路做落去:公司內部「批錢、刪檔」權限收窄;公司嘢同私人事唔好同一部機

唔係黑客攻入公司,係公司嘅鑰匙一直掛喺一個人身上。

你收過可疑嘅獵頭訊息嗎?留言講下你點處理。

你 或 有 興 趣 的 文 章