你手機裡面有冇一通電話,你拖咗三個星期都未想打?
可能係寬頻續約,可能係健身房會籍,可能係追一件未到嘅貨。你唔係唔識講,你係唔想用四十五分鐘,去換一句「我幫你轉去相關部門」。
星期日(10 月 25 日)晚,Elon Musk 喺 X 講咗一句話:呢類電話,以後可以唔使你打。
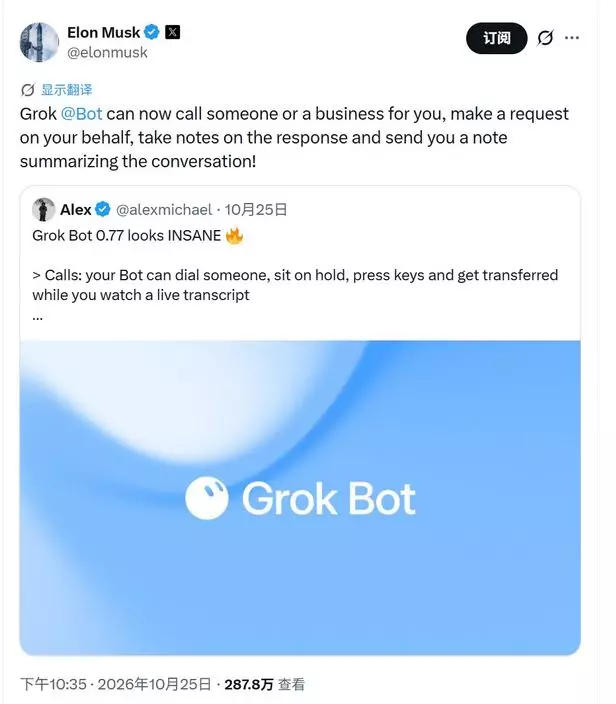
Grok @Bot 而家可以代你打俾一個人或者一間公司,代你提出要求、記低對方嘅回應,再送你一份通話摘要!
Musk 原文係咁講:
佢描述嘅係一條完整鏈:你講要咩 → Bot 打出去 → 同對方傾 → 記低 → 返嚟俾你一份摘要。你唔需要等線、唔需要聽音樂、唔需要同挽留部門糾纏。
有人即刻試咗,而且唔係小試
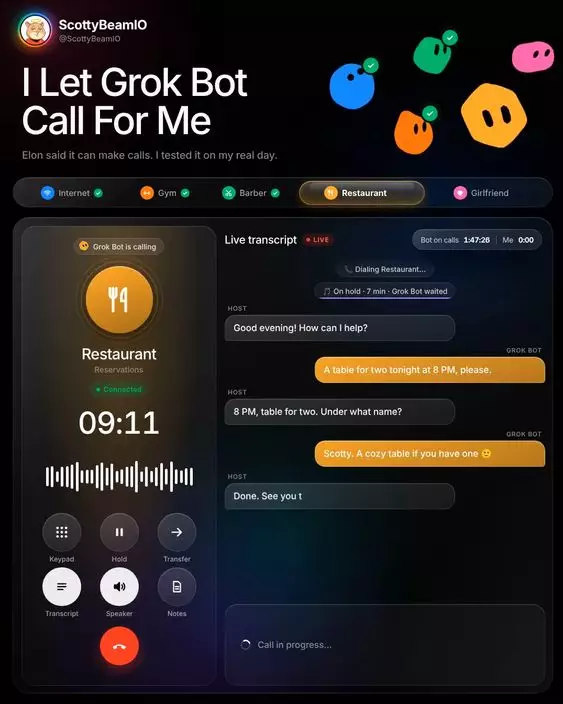
有X 用戶 讓 Grok Bot 幫手打晒所有電話
X 用戶 Scotty Beam 喺第二日(10 月 26 日)貼出佢嘅實測。佢講得最直接:
佢做咗嘅事:
- 寬頻:叫 Bot 同對方講「我覺得太貴,考慮轉台」,等線、轉去挽留部門,28 分鐘後減 US$35 一個月。佢仲話 Bot 做咗一件佢自己唔會諗到嘅事——主動問有冇隱藏收費,並要求對方用電郵確認新價。
- 健身房會籍:對方三次挽留(折扣、送一個月、改做暫停),Bot 三樣都拒絕,最後拿到取消確認編號。
- 髮型師:訂咗下午五點。
- 餐廳:訂咗晚上八點一張二人枱。
- 最誇張嘅一步:佢叫 Bot 打俾女朋友,約佢去嗰間啱啱訂好嘅餐廳。
而佢寫咗一句,值得你停一停:
但 Musk 冇講嘅嘢,比佢講咗嘅更重要
- 邊個訂閱計劃包打電話?官方未交代。公開資料顯示新客最低要 US$30 一個月(約港幣 230 元)嘅訂閱。
- 邊啲國家用到?未講。
- 對方來電顯示係咩號碼?未講。
- 係唔係所有用戶都已經有?未講——官方 Grok Bot 帳號當日都未出上線詳情。
- 最要緊:打電話嗰陣,會唔會披露係 AI?Musk 原文一個字都冇提。
你可能會問:AI 幫人打電話,2018 年 Google 唔係示範過?
係,2018 年 Google Duplex 已經即場示範 AI 打去髮型屋同餐廳訂位,把聲仲有「嗯」「呀」呢啲停頓。當時引爆嘅唔係技術,係道德爭議——外界指佢「deceitful」(欺騙),因為聽電話嗰個人以為自己同真人講嘢。
結果 Google 要出嚟補鑊。當年佢哋嘅講法係:
八年後嘅分別唔在技術,在「有冇人逼」。當年係輿論逼出一句承諾;今次 Musk 公布嘅版本,披露安排、錄音處理,公開資料仍然係空白。而實測個案裡面,髮型師到收線都唔知對面係 bot。
三個老實話
第一,你交出去嘅唔係時間,係「代表權」。
Bot 打出去,對方聽到嘅係「你」。佢幫你答應咗嘅條件,法律上同人情上,都係你答應咗。省咗兩個鐘,但承諾係你自己孭。
第二,錄音同效力問題未清。
AI 通話會唔會被錄?口頭答應嘅條件有冇效力?出事邊個負責?到今日為止,冇公開答案。你交得愈順手,愈應該問呢三條。
第三,有啲電話,就算打得通都唔應該交比AI。
涉及你個人資料、具名投訴同事、賠償責任、或者感情同人情——Bot 可以成功,但成功唔等於做對。Scotty Beam 連約女朋友都由 bot 出手,佢女朋友回咗一句:「你個 AI 啱啱約我食飯?」
對你份工,實際影響喺邊
會被壓縮嘅位:客服熱線、行政支援、採購比價、預約排期、一般追件同跟單——呢啲本來就係「照稿講都講得完」嘅工作。
應該留手嘅位:談判(你自己係主角嘅嗰種)、道歉同安撫、建立關係、任何「講完你要簽名負責」嘅事。
你今晚做得到嘅事:唔係學寫 prompt。係打開你嘅通話記錄,列出你手上五個電話,分開「可以交俾佢」同「一定要自己打」,然後先交最悶嗰兩個。試完你就知邊條線唔可以過。
你驚咩:連打電話都俾 AI 做,我仲有咩價值?
轉個角度睇:AI 打得通電話,但打唔通關係。你值錢嘅位係知幾時唔應該照讀稿、幾時要自己親自道歉。
你可以做嘅事:列出五個電話,分「交得」同「唔交得」,試交最悶嗰兩個。
你慳返嘅兩個鐘,係你自己嘅;但佢喺電話裡面講嘅每一句,到最後都係你講嘅。
如果真係用得順,你最想叫佢打去邊?留言話我知。
AI老實講
** 博客文章文責自負,不代表本公司立場 **
AI 一邊幫你補窿,一邊教人拆門
你公司有冇個網站?唔一定要係大系統——網店、報名表、客戶查詢頁、供應商落單入口,都算。如果你連「邊個管住個網站」都講唔出,呢篇你要睇落去。
10 月 21 日(星期三)下午,PHP 官方團隊公布兩個「嚴重」漏洞,要求全球即刻更新。PHP 係一個好舊嘅開源程式語言,1994 年就開始,今日全球大約七成網站同網上系統都仲係靠佢支撐——包括好多公司嘅官網同網店。修補程式當日同步推出:PHP 8.5.12、8.4.27、8.3.36、8.2.35。
官方公告嘅措辭,唔係平時嗰種「建議用戶考慮更新」:
兩個漏洞編號 CVE-2026-109618 同 CVE-2026-109619,業界叫佢「php2shell」,嚴重程度評分 9.2(10 分滿分)。風險最高嘅係行 Apache + mod_php 嘅伺服器——攻擊者唔需要登入,一個惡意請求就可以喺你網站程式碼未開始執行之前就觸發。呢個唔係「可能有事」,係「一撳就入」。
而且,PHP 8.1 或更舊版本已經冇官方更新。行 PHP 8.2 嘅,今年 12 月 31 日之後亦會停止支援。
AI 一邊幫你補窿,一邊教人拆門
呢件事點解係一個 AI 故事
因為捉呢兩個 bug 出嚟嘅,係 AI。
美國一間做 AI 紅隊測試嘅公司 Calif,參加咗 OpenAI 嘅「Patch the Planet」計劃。佢哋睇中 PHP,因為「目標夠大」。團隊原本預計搵唔到咩,因為 PHP 已經被全世界審視咗幾十年。結果呢?OpenAI 總裁 Greg Brockman 講,個 bug 喺 PHP 裡面潛伏咗 14 年——2024 年有人發現過一個縮水版,當時唔覺得嚴重,就咁放低咗。
同一時間,網絡安全公司 Wiz 亦獨立搵到同一批漏洞並上報。三方一齊同 PHP 維護團隊做協調披露,中間仲拉埋 Cloudflare 等公司預備防護,同美國政府幾個部門(包括 CISA)協調通知關鍵機構。
OpenAI 自己都講到明:呢次係「防禦方窗口」——即係前沿 AI 今次比攻擊者先搵到。但呢個窗口有幾窄?睇數字。
另一邊:AI 黑客已經唔係假設
① 泄露早過公告。Amazon 威脅情報團隊喺自己嘅誘捕系統(honeypot)度,搵到一單由 10 月 17 日(即公布前四日)已經開始嘅攻擊嘗試,來源 IP 屬匿名網絡。公告一出,45 分鐘內 Cloudflare 見到「幾萬次」攻擊嘗試,兩小時內變成「幾十萬次」,當晚已達數百萬次。
② 修補到爆門之間,時間縮短到「幾小時」。AWS 講得直接:以前多數攻擊要等公開嘅概念驗證程式流出,有能力嘅少數人先做得出 exploit,其他人等等等。AI 令呢個門檻消失。
③ 攻擊成本跌到一個荒謬水平。9 月 25 日起,一個黑客放出 AI 代理大軍,攻擊超過 1,200 個網站,成功入侵大約 100 間公司。佢用嘅模型 token 費大約 5,000 美元——平均每次成功入侵約 50 美元(約港幣 390 元)。
④ 專業門檻亦塌咗。Anthropic 九月份嘅威脅情報報告(講 2025 年 12 月至 2026 年 8 月)開咗一個新名詞:有些攻擊者已經搞起「漏洞工廠」,叫 AI 24 小時自動做漏洞研究同攻擊工具開發;亦有國家級間諜組織用 AI 自動化整條攻擊鏈,如果防毒軟件偵測到佢嘅惡意程式,AI 會自己改寫再部署。
所以,對你(唔係 IT 人)有咩意思?
有三層,你對號入座:
如果你唔係 IT 部門嘅人:你需要問一個問題。你部門用嘅網上工具——報名表、問卷、客戶查詢、供應商下單頁——邊個管?用邊個版本嘅 PHP?有冇人今個星期更新過?你唔需要識修,但你要識問。呢句話喺會議上講出嚟,比事後問「點解會咁」有用好多。
如果你係中層或者管理層:呢單事真正嘅訊息係「修補窗口縮短咗」。你唔需要推翻 IT 部門嘅流程,但你要知兩件事:緊急修補最快幾耐做得到、暫時擋住(例如邊緣防護、WAF、必要時關掉某個服務)係唔係可行。如果答案係「要開會決定」,恭喜你,你嘅流程係為上一個年代設計嘅。
如果你只係一個打工仔:AI 黑客打入口,十次有九次半唔係打程式碼,係打人。釣魚信、假冒「IT 部門」叫你重設密碼、假冒上司叫你開個檔案。開兩步驗證(2FA)、唔好幾個平台共用同一個密碼、收到可疑要求打返電話核實——呢幾樣嘢今個星期做,成本零。
恐懼 → 轉角度 → 行動
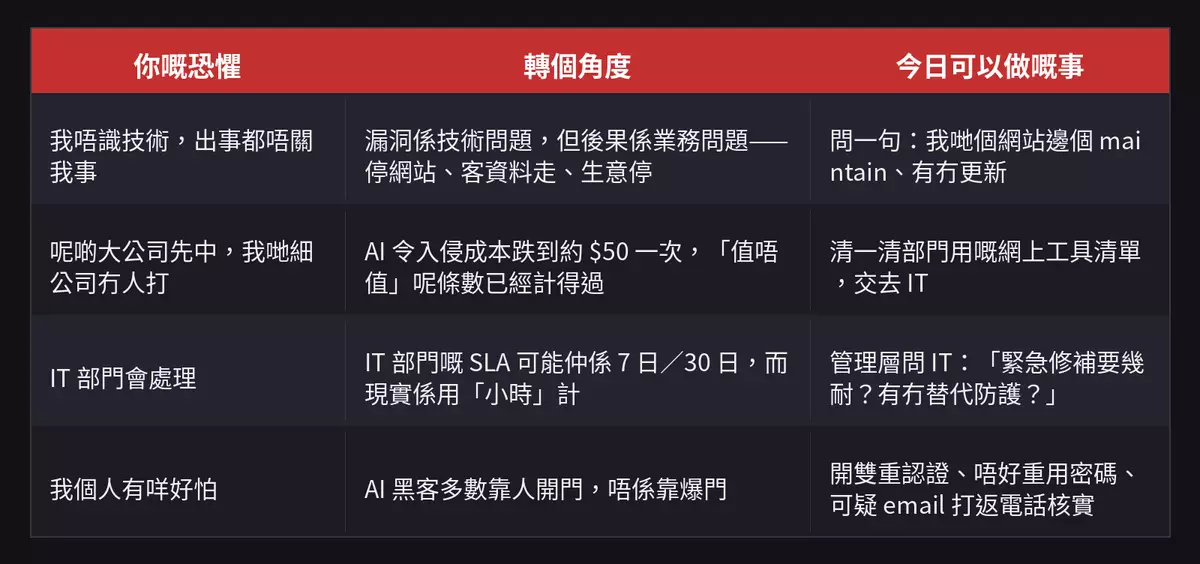
恐懼 → 轉角度 → 行動表
以前搵漏洞要高手,而家只要你肯畀 token 錢——呢個就係今次最恐怖嘅地方。
你公司有冇人提過呢件事?留言話我知,你哋個網站係邊個管。