澳洲唱片業有代表周二表示,由於生成式人工智能技術迅速發展,威脅到藝術家的生計,澳洲唱片業將禁止完全由人工智能(AI)生成的歌曲,登上官方音樂排行榜。
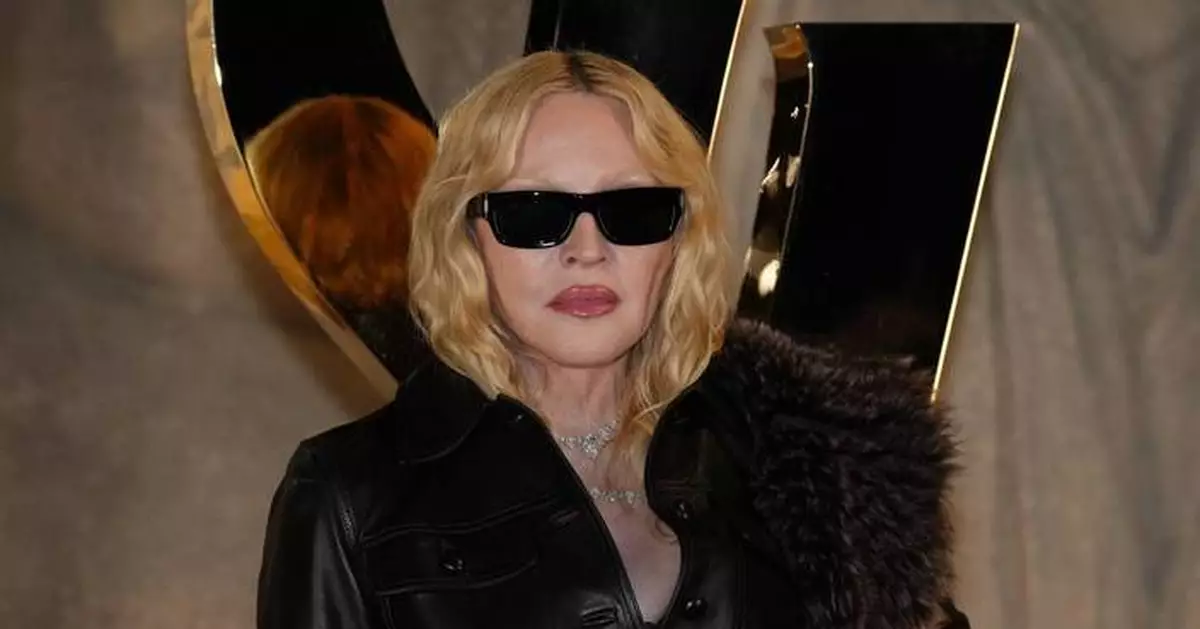
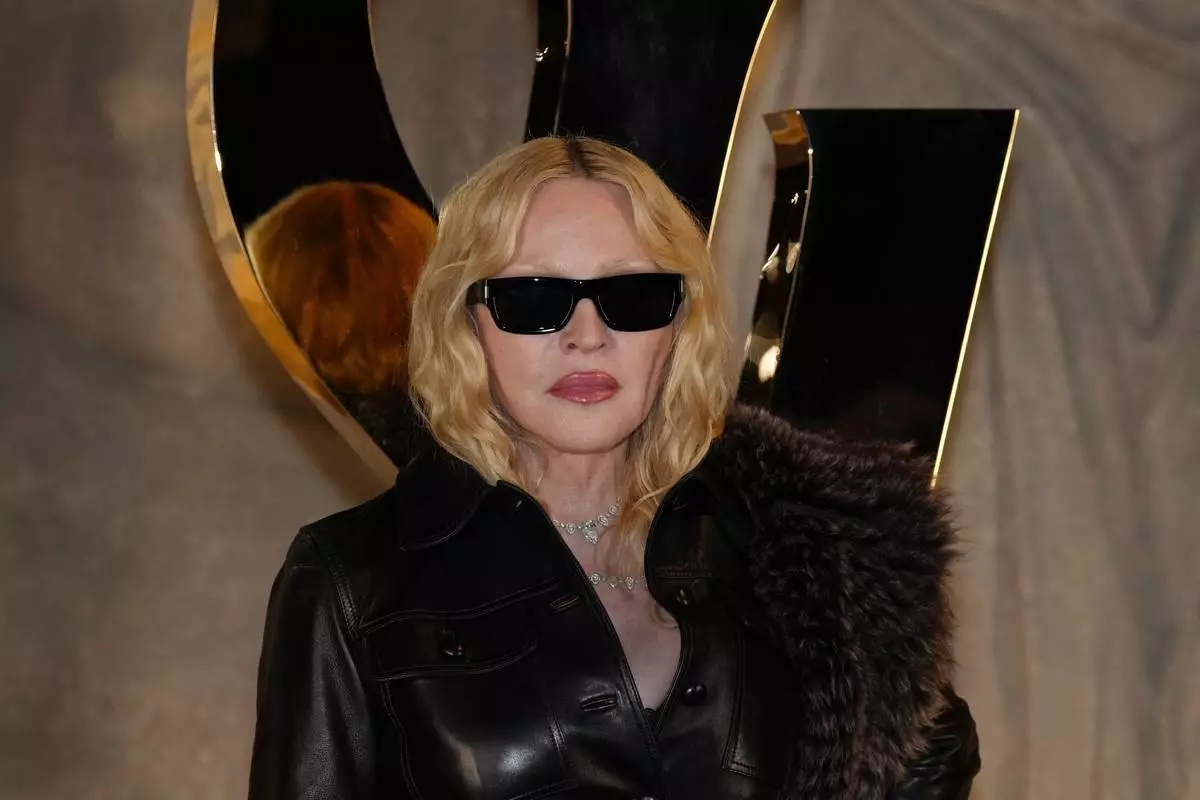
這次打擊行動源於麥當娜流行歌曲《Like a Prayer》的一個改編版本,由一名澳洲製作人利用人工智能生成的歌聲及鼓聲製作,已在澳洲二十大歌曲榜上停留十六周,引發外界對生成式人工智能在音樂領域地位的爭議。該歌曲五月曾登上澳洲唱片業協會(ARIA)二十大澳洲單曲榜第二位,周二仍排在第四位。
(美聯社圖片/Aurelien Morissard) AP圖片
澳洲唱片業協會一份聲明表示,完全由人工智能生成的歌曲,將由下周一開始,禁止登上澳洲唱片業協會的排行榜,但部分人工智能輔助創作的音樂仍符合資格。
聲明指,歌曲必須由「人類創作,並演唱主音及演奏主要樂器」等,才符合資格。
人工智能生成的音樂亦不符合資格,競逐澳洲唱片業協會的著名獎項。
澳洲唱片業協會行政總裁赫德(Annabelle Herd)表示,這些改變反映協會希望保持活力,並在一個迅速發展的領域中,推廣藝術的人性本質。
赫德補充,澳洲唱片業協會排行榜將永遠是澳洲音樂消費的透明衡量標準,但一個獎勵未經授權人工智能作品的排行榜,將會損害協會所代表的錄製音樂的根本。
符合資格的音樂亦必須使用合法的AI服務製作。現時串流服務上出現的音樂,顯然是利用未經授權、以藝術家音樂訓練的AI工具開發。
澳洲的規定與總部設於倫敦的國際唱片業協會(International Federation of the Phonographic Industry)七月發布的新原則一致。該協會代表全球唱片業。
國際指引指出,歌曲要符合登上官方音樂排行榜的資格,必須「主要由人類製作」。
悉尼音樂學院作曲家兼講師韋弗(Alexis Weaver)向澳洲廣播公司表示,關於人工智能在音樂領域的爭議「極其複雜,對許多音樂家來說非常情緒化,因此每個人都會有不同的意見」。
韋弗讚揚澳洲唱片業協會的舉動是「向前邁出的美好一步」,傳達了協會希望「優先考慮和重視人類創造力」的訊息。
韋弗說,在目前的環境下,很難避免使用人工智能工具,但仍有辦法在主導創作方向和做出主要創意選擇的同時使用它。
(美聯社)
互聯網的骨幹語言PHP,現時正受專家形容為近年最顯著的漏洞之一影響。PHP是一種廣泛使用的通用腳本語言,主要用於網站開發,因此全球大部分網站均由其驅動。周三,該語言的開發組織與美國聯邦調查局(FBI)網絡部門警告,PHP存在嚴重漏洞,引發各國政府機構、企業及其他組織的高度關注。這次事件亦突顯人工智能(AI)如何改變網絡安全領域的格局。
PHP官方網站及多個其他組織和機構,周三發布安全建議,敦促PHP用戶修補兩個關鍵漏洞,或若未能即時更新,則應關閉其網站。負責提升PHP語言透明度和問責制的PHP基金會表示,這些漏洞可能被利用,讓惡意行為者在未經認證的情況下,存取運行PHP的網站。倫敦皇家聯合軍事研究所網絡與科技總監占士蘇利文指出,這意味攻擊者無需密碼,即可遙距控制網絡伺服器。他稱,黑客可藉此竊取或更改數據,甚至利用系統發動其他攻擊。
檔案圖片:2024年6月6日,美國俄勒岡州波特蘭市,以太網纜線。 (美聯社圖片/Jenny Kane) AP圖片
全球約七成網站由PHP驅動,因此潛在的漏洞風險極大。該語言屬免費開源,有助其在網上普及。WordPress和Drupal等內容管理系統,以及維基百科(Wikipedia)所用的MediaWiki軟件,均以PHP為基礎,這些系統常被政府網站採用。根據本周發布的安全建議,多個網站已暫時下線,以防範風險並修復問題。部分政府服務及網站受到影響,包括英國、芬蘭及日本。
部分網站可能仍未恢復運作,因為不同類型軟件有多個修補程式,部分組織可能仍在等待接收。這些修補程式亦需經過測試,以確保其有效。Orange Cyberdefense安全研究主管查爾·范德瓦爾特表示,他認為這次對漏洞的反應,只是未來數周至數月可能造成破壞的「早期震盪」。他指出,隨著惡意行為者掃描互聯網尋找脆弱系統,預料將有更多服務中斷。
PHP基金會透露,這些漏洞至少自2024年起已為人所知。一個安全團隊曾開發多種解決方案,但各有缺點。基金會稱,由於當時似乎沒有實際或具體的攻擊方式可利用這些漏洞,因此修復進度停滯。該組織承認未能及早提出修復方案,並表示:「我們不會假裝沒有問題:這次延誤是結構性失誤,源於安全團隊的決策過程及資源不足。」有專家指出,漏洞的發現時間可能早於2024年。
儘管漏洞最初由人類發現,但人工智能代理協助識別其利用方式,並支援修復方案的測試與驗證過程。OpenAI在網誌中表示,過去兩個月,該公司曾領導一個由研究人員、安全供應商及其他機構組成的聯盟,處理PHP的漏洞問題。雲端安全平台Wiz的研究人員亦表示,他們獨立利用人工智能識別出這些漏洞。
人工智能的普及,意味著大小機構現時擁有更先進的方法,主動及被動應對安全威脅。然而,這亦代表惡意行為者能以更大規模和速度,利用數碼弱點。范德瓦爾特指出:「防禦者面對的挑戰,並不如攻擊者般容易。」他續稱:「你發現了某個漏洞,並將其替換。但用甚麼替換?是否有一個已修補、穩健、經過測試並獲批准的替代方案?」倫敦皇家聯合軍事研究所的蘇利文表示,儘管這種攻防戰令人擔憂,但他更關注其正面影響。他稱:「我們確實看到一個不錯的應用案例,人工智能可以發現一些關鍵漏洞,然後社區可以共同努力修復它們。」
(美聯社)