英偉達行政總裁黃仁勳敦促歐洲發展滯後的人工智能產業參與者加快步伐,並推介一種模組化系統,以迅速建立人工智能數據中心。他指出,這種系統能提供歐洲開發商所需但目前缺乏的龐大運算能力。
黃仁勳周三在柏林舉行的公司開發商及投資者會議上發表樂觀演講。他同時提出多種工具,透過將人工智能應用程式限制在數碼「沙盒」中,防止其失控。
點擊看圖輯
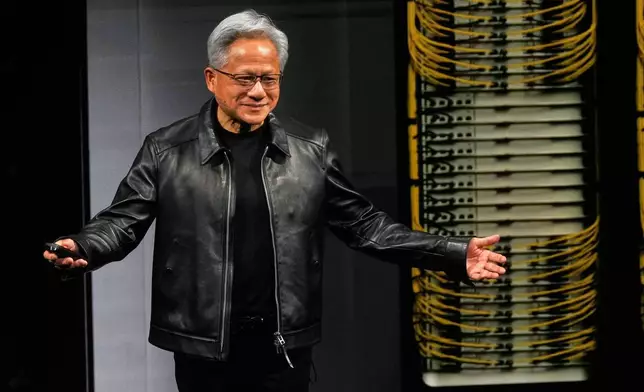
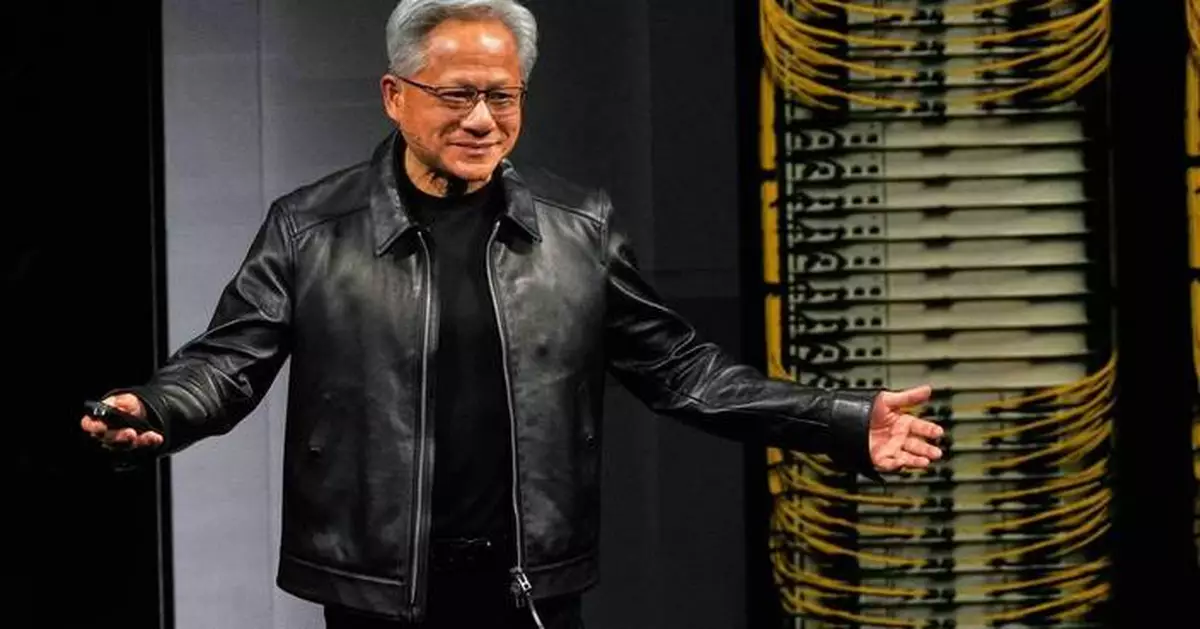
英偉達行政總裁黃仁勳周三(2026年10月21日)在德國柏林舉行的公司GTC活動上發表主題演講。(美聯社圖片/Markus Schreiber) AP圖片
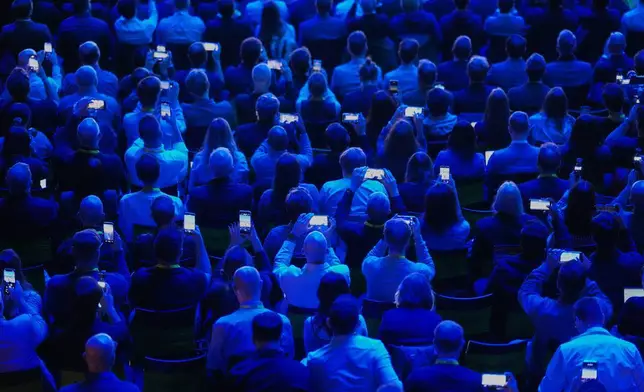
參觀者周三(2026年10月21日)在德國柏林出席英偉達行政總裁黃仁勳的公司GTC活動主題演講。(美聯社圖片/Markus Schreiber) AP圖片
英偉達行政總裁黃仁勳周三(2026年10月21日)在德國柏林舉行的公司GTC活動上發表主題演講。(美聯社圖片/Markus Schreiber) AP圖片
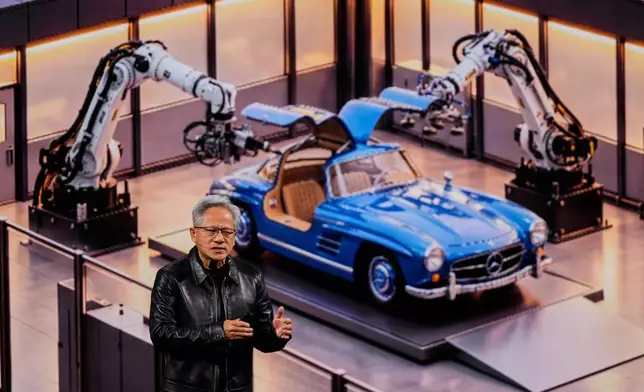
英偉達行政總裁黃仁勳周三(2026年10月21日)在德國柏林舉行的公司GTC活動上發表主題演講時,站在一輛平治汽車旁。(美聯社圖片/Markus Schreiber) AP圖片
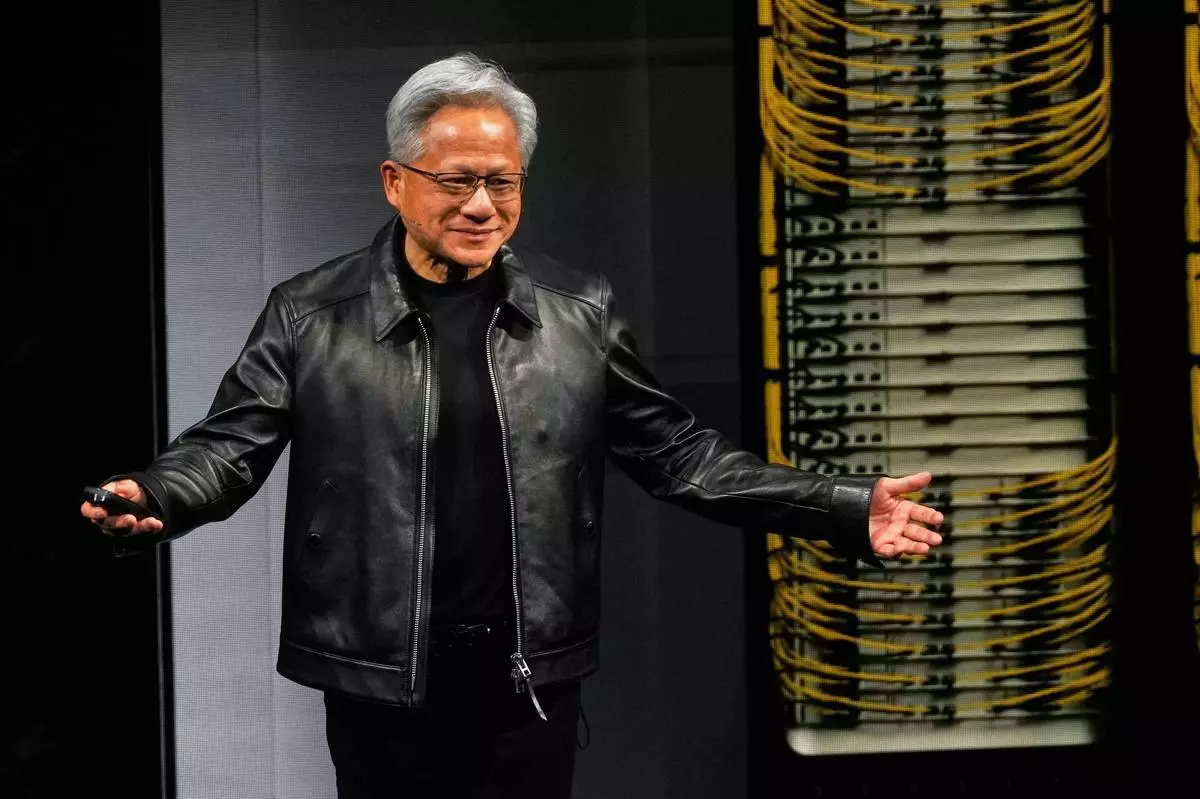
英偉達行政總裁黃仁勳周三(2026年10月21日)在德國柏林舉行的公司GTC活動上發表主題演講。(美聯社圖片/Markus Schreiber) AP圖片
黃仁勳身穿其標誌性皮褸及運動鞋,在柏林Tempodrom禮堂約三千名開發商、分析師及記者面前表示:「歐洲的人工智能經濟正在起步,並加速發展,這令人欣喜。」
黃仁勳的公司負責設計人工智能開發商(例如Anthropic及OpenAI)使用的電腦晶片及軟件。他多次提及歐洲合作夥伴公司,包括西門子、平治及福士旗下的奧迪。
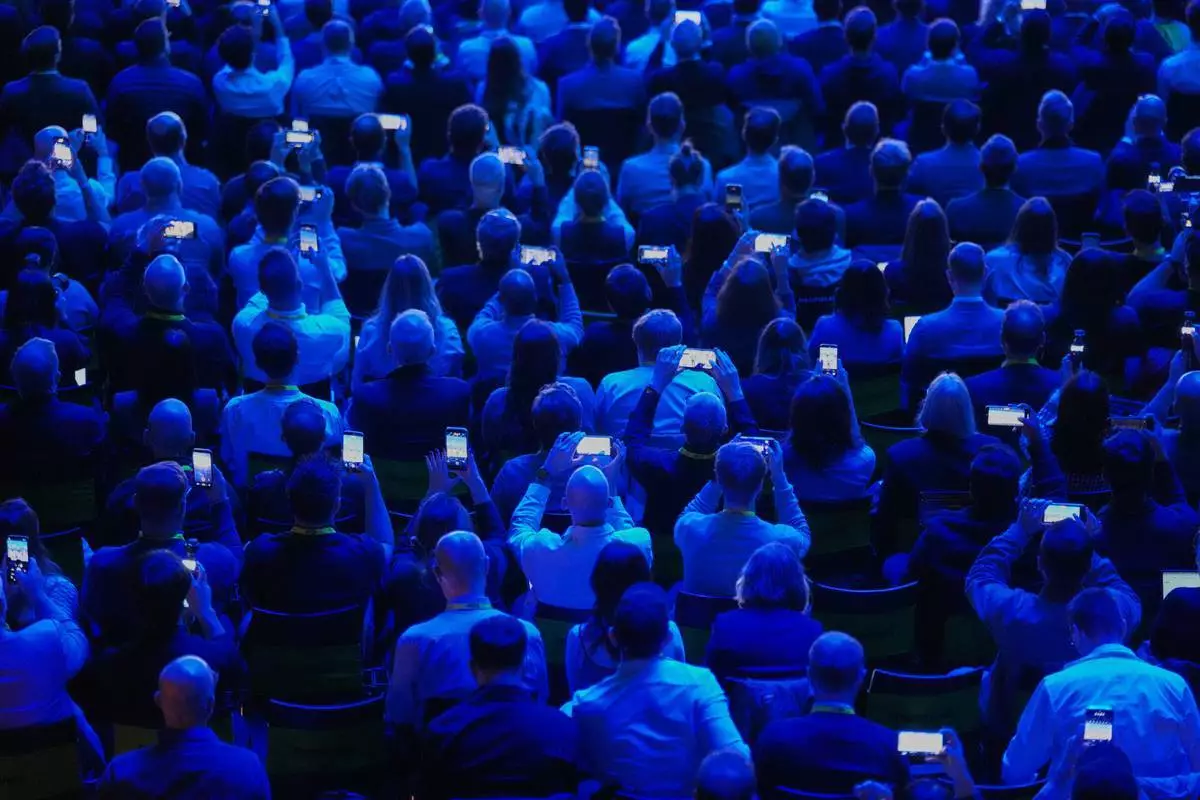
參觀者周三(2026年10月21日)在德國柏林出席英偉達行政總裁黃仁勳的公司GTC活動主題演講。(美聯社圖片/Markus Schreiber) AP圖片
黃仁勳指出,隨著人工智能技術從語言模型轉向製造業的所謂「實體人工智能」,「歐洲正在建立其人工智能經濟」。他預計:「未來每間公司都將是人工智能公司。」
平治行政總裁奧拉·卡列尼烏斯表示,其公司正與英偉達合作開發自動駕駛技術。他指出,這項技術可將人為錯誤導致的汽車死亡人數「降至零」,並稱「一旦實現全面自動駕駛,街道將會更安全」。
英偉達行政總裁黃仁勳周三(2026年10月21日)在德國柏林舉行的公司GTC活動上發表主題演講。(美聯社圖片/Markus Schreiber) AP圖片
黃仁勳表示,英偉達設計的Vera Rubin DSK Pod是一種由合作夥伴製造、以貨櫃式箱體交付的預製模組化運算中心。他指出,這可將在預備地點建立人工智能數據中心所需的時間,從數月縮短至數天。黃仁勳在英偉達GTC會議上向與會者表示,這個「Pod」將「改變人們建立人工智能中心的方式」。
他透露,英偉達過去一年已向歐洲初創企業及合作夥伴投資一百億美元。
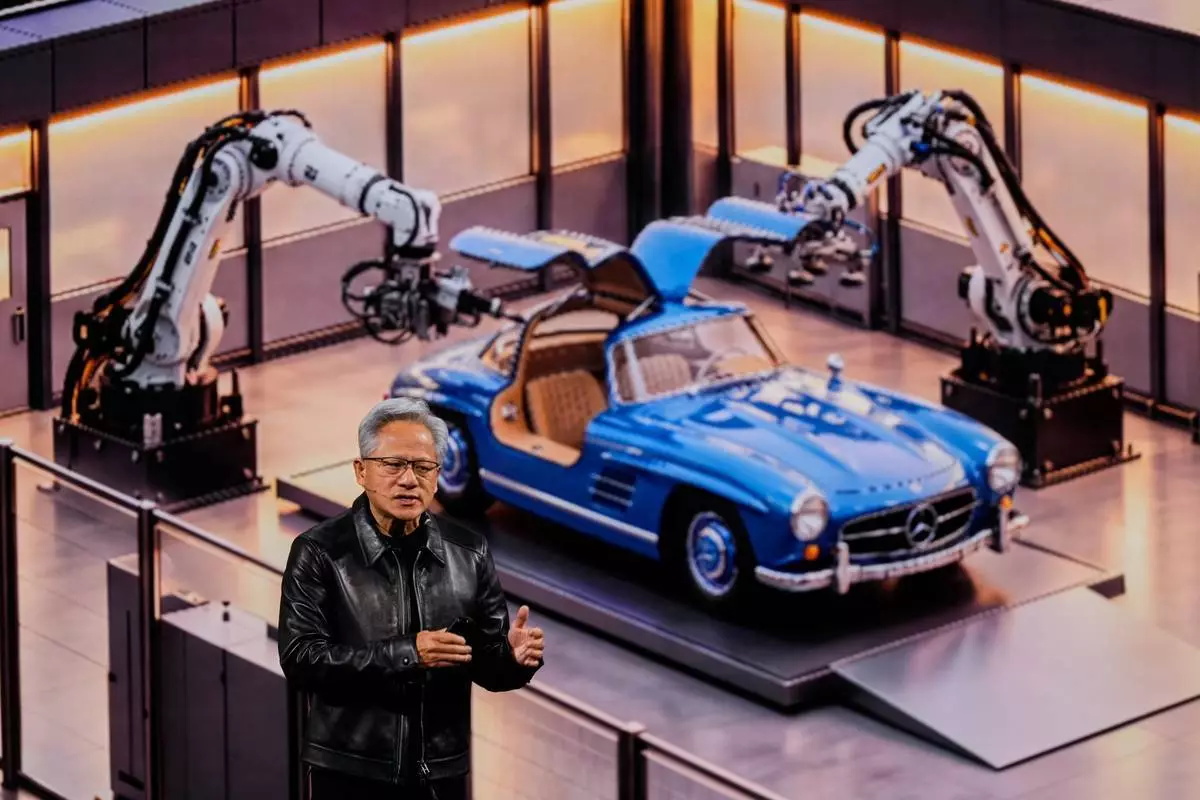
英偉達行政總裁黃仁勳周三(2026年10月21日)在德國柏林舉行的公司GTC活動上發表主題演講時,站在一輛平治汽車旁。(美聯社圖片/Markus Schreiber) AP圖片
建立數據中心對歐洲至關重要。歐洲目前僅佔全球人工智能運算能力的約百分之五,而美國則佔百分之七十五。缺乏訓練人工智能應用程式所需的龐大運算能力,是歐洲開發商面臨的主要障礙。
General Catalyst總裁兼董事總經理珍妮特·祖·菲爾斯滕貝格在演講前指出:「最大的瓶頸是運算能力。」General Catalyst主要投資人工智能公司。
黃仁勳的演講曾被示威者短暫打斷。示威者舉起橫額,敦促他「清理」其業務。黃仁勳承諾「稍後與你們交談」,並敦促保安人員在移走示威者時避免粗暴對待。
黃仁勳亦提及安全問題,介紹公司開源軟件OpenShell。該軟件旨在對人工智能應用程式的運作施加外部控制,並在它們違反公司政策時予以阻止。
(美聯社)