國際律師行多爾西與惠特尼今日公布,戴利已加入該行芝加哥辦事處的醫療交易及監管事務組,擔任合夥人。
戴利擁有豐富的數據私隱經驗,源於她長期於高度受規管行業執業,包括曾三次內部私隱借調至全國性連鎖藥房、醫療設備公司及銀行。她的執業專注於日常私隱諮詢,以及從零開始建立私隱合規計劃。

戴利已加入多爾西與惠特尼律師行芝加哥辦事處的醫療交易及監管事務組,擔任合夥人。 AP圖片
戴利亦曾於美國醫學會、美國牙醫協會、芝加哥復康學院及伊利諾伊州健康資訊科技辦公室工作。
這些經驗有助她為所有行業的本地及國際客戶提供諮詢,尤其專長於醫療保健及科技領域。她協助客戶優化個人數據、設計網站及流動應用程式、協商私隱合約、為引入供應商及新科技建立具私隱意識的流程,並就數據洩露事件、風險分析及風險管理流程提供諮詢。
戴利從Polsinelli律師行加入多爾西,她曾是該行的股東。戴利於芝加哥羅耀拉大學法學院取得法學博士學位,並於伊利諾伊大學厄巴納-香檳分校取得文學士學位。
醫療交易及監管事務執業組聯席主管史密斯表示:「我們很高興歡迎戴利加入我們的醫療交易及監管事務團隊,以及不斷擴展的芝加哥辦事處。憑藉豐富的內部及私隱經驗,戴利協助客戶制定實用、以商業為導向的私隱及數據安全計劃。我們期待我們的客戶能從她的經驗及見解中獲益。」
戴利表示:「我很高興不僅加入多爾西的醫療保健組,亦加入多爾西在芝加哥的全方位服務團隊。與如此優秀的團隊合作,為客戶提供具策略性、前瞻性的指導,帶來巨大機會。」
多爾西與惠特尼律師行自1912年以來,客戶一直信賴多爾西作為寶貴的商業夥伴。多爾西在美國、加拿大、歐洲及亞太地區均設有辦事處,為客戶的法律及商業需求提供以結果為導向、務實的諮詢,包括勞工及僱傭事務。多爾西代表全球多間最成功的公司,涵蓋廣泛行業,包括銀行及金融機構、發展及基礎設施、能源及自然資源、食品、飲品及農業綜合企業、醫療保健及生命科學,以及科技。
(美聯社)
遙距醫療的吸引力不難理解:用戶毋須致電醫生、預約診症,並等待最終獲取處方,只需登入應用程式或網站,便可在數分鐘內獲批新藥。
自新冠疫情以來,大量網上醫療服務應運而生,承諾為專注力失調及過度活躍症(ADHD)、性功能障礙、焦慮症、體重管理等提供快捷便利的藥物獲取途徑。
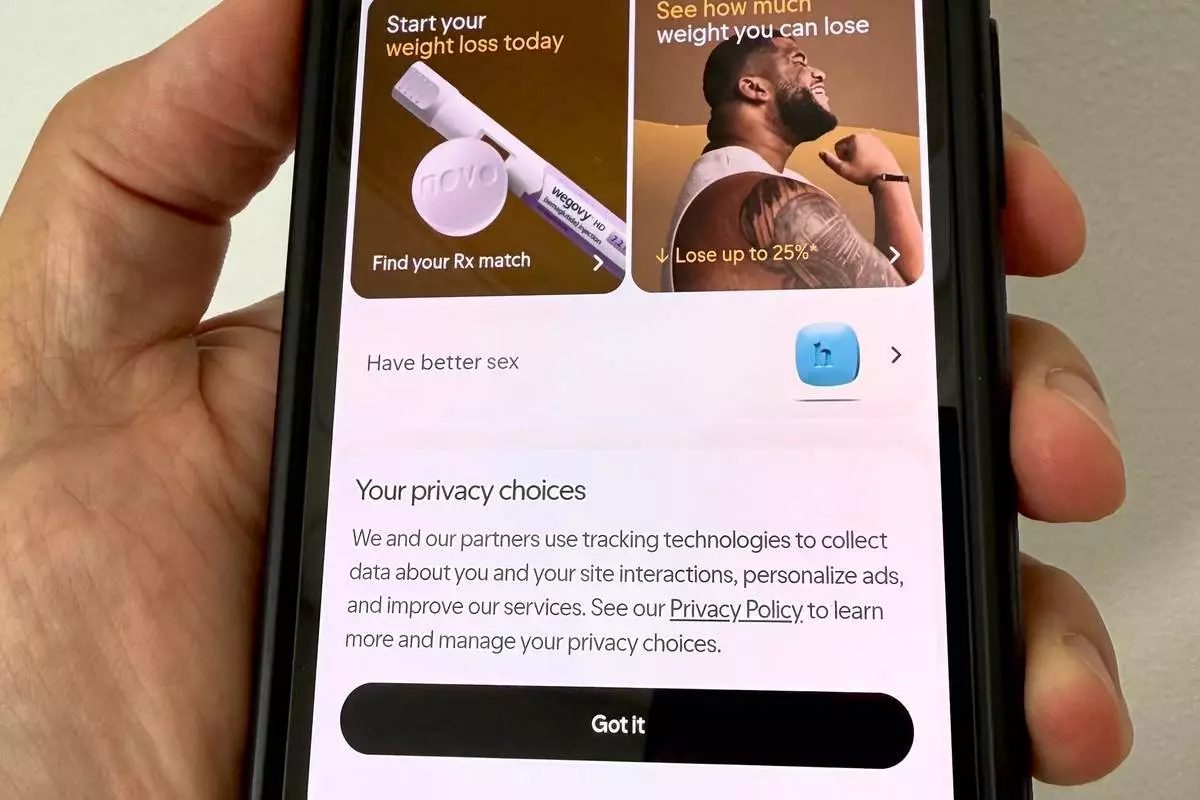
2026年9月16日周三,Hims網站顯示於費城一部智能手機上。(美聯社圖片/Jonathan Poet) AP圖片
然而,政府監管機構越來越多指控這些公司涉及欺騙及不道德的商業行為,包括披露客戶的健康數據、為客戶登記難以取消的訂閱服務,以及繞過與醫生的實時諮詢。
聯邦貿易委員會(FTC)最新的訴訟指控遙距醫療先驅Hims & Hers,採用了上述所有策略,違反美國消費者保障法例。
Hims已否認政府的指控,形容這是「以我們為代價製造頭條新聞的舉動」。
近年,FTC官員已對超半打遙距醫療公司提出類似訴訟,包括網上治療服務供應商BetterHelp及藥房折扣服務GoodRx。監管機構表示,這兩間公司均在未經用戶許可下,與Meta及Google等網上平台分享用戶的健康數據。
專家指出,部分問題在於規管健康資訊處理的聯邦法例,通常不適用於遙距醫療公司。
非牟利組織「民主與科技中心」律師安德魯·克勞福德表示:「每天都有大量公司收集龐大的消費者健康數據,但這些公司並未受現行醫療行業特定法例規管。」
以下是登記遙距醫療服務前應注意的事項:
幾乎所有遙距醫療診症都始於一份問卷,用戶需在其中提供病歷及可能感興趣的藥物詳情。
根據FTC的訴訟,Hims的客戶會自動登記並被收取重複處方費用,而且「幾乎沒有機會審查供應商建議的治療方案」。
研究人員已記錄到整個行業存在類似做法,即使是通常在開始治療前需要體格檢查及其他預防措施的注射式減肥藥亦不例外。
最近一項針對近50間銷售GLP-1藥物的遙距醫療公司分析發現,當中只有不足三分之一的公司,實際要求與醫生進行任何實時視像或語音諮詢。在某些情況下,處方在數分鐘內便獲批。
領導這項研究的耶魯大學雷什瑪·拉馬錢德蘭醫生表示:「我們壓倒性地看到,獲取GLP-1藥物非常容易。大多數時候,處方會自動發送,甚至沒有機會阻止藥物分發。」
缺乏實時對話意味著許多病人未能獲得處方GLP-1藥物的醫學學會所建議的護理,包括討論減肥目標、過往努力及飲食失調等。
研究人員發現,只有超一半的網站在其入學問卷中,設有關於飲食失調的問題,而GLP-1藥物可能會引發或加劇飲食失調。
美國人通常認為,他們分享的任何個人健康資訊都受《健康保險流通與責任法案》(HIPAA)保護,這是一項規管醫療資訊處理的聯邦私隱法例。然而,該法例通常只適用於特定類型的醫療業務,包括診所、醫院及保險公司,而非提供處方、諮詢、DNA測試及其他網上服務的遙距醫療公司。
私隱專家表示,這個法律漏洞是公司繼續向廣告商及搜尋引擎披露敏感健康資訊的原因之一。
《消費者報告》科技政策總監賈斯汀·布魯克曼表示:「沒有明確的聯邦法例規定:『不要這樣做』。只有一系列軟性法例及與FTC達成和解的案件,許多公司可能甚至不知道這些。」
由於HIPAA並非涵蓋所有直接面向消費者的健康平台,FTC通常會利用其更廣泛的權力,對「欺詐、欺騙或不道德的商業手法」採取行動。實際上,這意味著要證明遙距醫療公司在最初聲稱不會披露客戶健康資訊後,卻仍然這樣做。
根據FTC的投訴,Hims曾告知客戶,其平台提供「100%網上、私密及安全」的方式,與該公司的醫療專業人員分享資訊。但FTC指控,該公司反而將數據與Meta及其他網上平台分享。
然而,專家表示監管機構可採取的罰則有限。在大多數情況下,公司會簽署一份法律協議,聲明將停止監管機構所指的行為。
加州、康涅狄格州、馬里蘭州及其他州的立法者已通過新的網上私隱法例,當中包括對健康資訊的特別保護。但對於違反這些規定的遙距醫療公司,執法力度卻很小。
目前,私隱專家建議在登入遙距醫療網站時,使用廣告攔截器及私密網頁瀏覽器(有時稱為「無痕」視窗)。這些工具可令公司更難追蹤用戶的位置、網上歷史及其他個人資訊。
克勞福德表示,閱讀任何用戶協議以了解公司計劃如何使用個人數據,亦是個好主意。例如,部分遙距醫療網站在其私隱政策中明確指出,他們有權出售關於用戶性生活數據。
保護資訊唯一萬無一失的方法,可能只是拒絕服務條款,這通常是存取遙距醫療前所需的第一步。
他表示:「我們現有的系統過度加重消費者的負擔,要求他們花大量精力了解每項收集其個人數據的科技將如何處理這些數據。但即使你做了所有這些工作,你通常也幾乎沒有自主權。」
(美聯社)